



Новый вымогатель для Android атакует жертв через SMS-спам

Новый вымогатель для Android атакует жертв через SMS-спам

Новый вымогатель для Android атакует жертв через SMS-спам

Новое семейство программ-вымогателей для Android распространяется с помощью SMS-сообщений, в которых содержится вредоносная ссылка. Вредонос атакует Android 5.1 и более поздние версии мобильной операционной системы от Google.

О новой киберугрозе сообщила команда исследователей антивирусной компании ESET. Вымогатель детектируется компанией как Android/Filecoder.C (FileCoder).

«Из-за ошибок, допущенных злоумышленниками при организации кампании и в процессе шифрования, этот вымогатель не настолько опасен. После отправки SMS-сообщения вредонос шифрует большинство файлов на устройстве и требует выкуп в биткоинах за возврат файлов в прежнее состояние», — пишут эксперты ESET.

«Благодаря уязвимости в процессе шифрования пользователи могут расшифровать файлы без помощи киберпреступников».

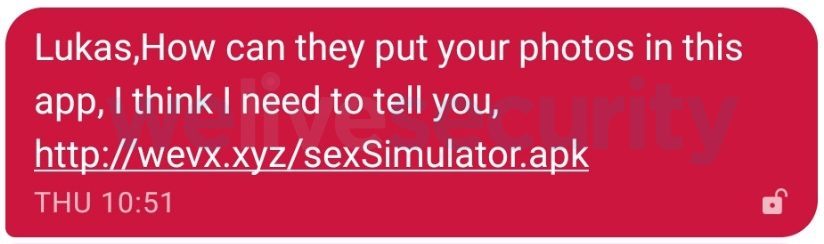
Сами вредоносные сообщения выглядят банально, это стандартная уловка в духе «посмотри, твои фото выложили».

Попав в систему, FileCoder запрашивает следующие разрешения:

  • android.permission.SET_WALLPAPER
  • android.permission.WRITE_EXTERNAL_STORAGE
  • android.permission.READ_EXTERNAL_STORAGE
  • android.permission.READ_CONTACTS
  • android.permission.RECEIVE_BOOT_COMPLETED
  • android.permission.SEND_SMS
  • android.permission.INTERNET

Разработчики шифровальщика допустили одну ошибку — жестко закодировали значение, используемое для шифрования закрытого ключа. Поэтому пользователи могут расшифровать файлы сами или обратиться к антивирусным специалистам, потребуется только UserID и APK-файл вымогателя.

Лукас Стефанко из ESET опубликовал подробный анализ FileCoder.

Подпишитесь на новости

Positive Technologies заплатит до 500 тыс. рублей за обход защиты своих WAF

Найти ошибку в защитном продукте — хорошо. Показать, как он пропускает атаку, — ещё интереснее. Positive Technologies расширила программы на Standoff Bug Bounty: исследователям предлагают до 500 тысяч рублей за подтверждённые способы обхода PT Application Firewall PRO и PT Application Firewall Cloud.

Условия опубликованы на страницах программ PT Application Firewall и PT Cloud.

Проверять предлагают сами защитные механизмы: фильтрацию трафика, правила обнаружения атак и управляющий слой, через который администраторы настраивают WAF.

Исследователям предстоит искать сценарии, при которых вредоносный запрос проходит защиту незамеченным или не блокируется. Разработчиков интересуют нестандартные форматы запросов и особенности обработки HTTP. Ведь отсутствие дыр в самом WAF ещё не гарантирует, что он перекроет дорогу к уязвимому приложению.

Для PT AF PRO выплаты за проблемы высокой опасности составляют 150-300 тысяч рублей, за критические — 300-500 тысяч. В облачной программе за высокий уровень предусмотрено 50-200 тысяч рублей, за критический — до 500 тысяч.

Размер вознаграждения зависит от подтверждённого влияния находки. Одной теории или отчёта сканера недостаточно: нужен воспроизводимый сценарий с практическим риском.

По словам директора по продуктам AppSec и WAF Антона Жаболенко, результаты будут использовать для доработки правил и детекторов.

RSS: Новости на портале Anti-Malware.ru