



Новый вымогатель для Android атакует жертв через SMS-спам

Новый вымогатель для Android атакует жертв через SMS-спам

Новый вымогатель для Android атакует жертв через SMS-спам

Новое семейство программ-вымогателей для Android распространяется с помощью SMS-сообщений, в которых содержится вредоносная ссылка. Вредонос атакует Android 5.1 и более поздние версии мобильной операционной системы от Google.

О новой киберугрозе сообщила команда исследователей антивирусной компании ESET. Вымогатель детектируется компанией как Android/Filecoder.C (FileCoder).

«Из-за ошибок, допущенных злоумышленниками при организации кампании и в процессе шифрования, этот вымогатель не настолько опасен. После отправки SMS-сообщения вредонос шифрует большинство файлов на устройстве и требует выкуп в биткоинах за возврат файлов в прежнее состояние», — пишут эксперты ESET.

«Благодаря уязвимости в процессе шифрования пользователи могут расшифровать файлы без помощи киберпреступников».

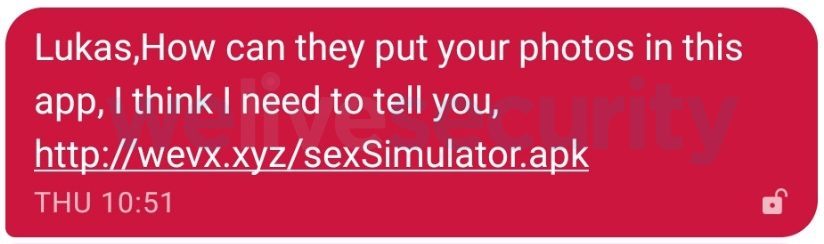
Сами вредоносные сообщения выглядят банально, это стандартная уловка в духе «посмотри, твои фото выложили».

Попав в систему, FileCoder запрашивает следующие разрешения:

  • android.permission.SET_WALLPAPER
  • android.permission.WRITE_EXTERNAL_STORAGE
  • android.permission.READ_EXTERNAL_STORAGE
  • android.permission.READ_CONTACTS
  • android.permission.RECEIVE_BOOT_COMPLETED
  • android.permission.SEND_SMS
  • android.permission.INTERNET

Разработчики шифровальщика допустили одну ошибку — жестко закодировали значение, используемое для шифрования закрытого ключа. Поэтому пользователи могут расшифровать файлы сами или обратиться к антивирусным специалистам, потребуется только UserID и APK-файл вымогателя.

Лукас Стефанко из ESET опубликовал подробный анализ FileCoder.

Подпишитесь на новости

Apple закрыла 329 дыр, включая доступ к камере iPhone без разрешения

Apple выпустила большую порцию патчей для iPhone, iPad и macOS. Обновления от 26 октября закрывают как минимум 329 уникальных уязвимостей. Некоторые позволяют добраться до пользовательских данных или камеры.

Подробности опубликованы в официальных бюллетенях Apple, включая описание патчей iOS 27.2 и iPadOS 27.2.

Одна из опасных проблем — CVE-2026-86990 в CoreMedia: вредоносное приложение могло получить доступ к камере без разрешения пользователя. В Apple Intelligence исправили CVE-2026-86987, которая могла позволить удалённому атакующему получить конфиденциальные данные на поддерживаемых iPhone и iPad.

Несколько ошибок WebKit допускали выполнение произвольного кода при обработке специально подготовленного веб-контента. Другие исправления касаются обхода настроек приватности, повреждения памяти и сбоев приложений.

В сумме по бюллетеням набралось 1265 записей CVE, но это не 1265 разных дыр: одни и те же проблемы встречаются в нескольких ОС. Обновления получили и некоторые старые ветки систем.

RSS: Новости на портале Anti-Malware.ru