



Баг LinkedIn позволил создать вакансию директора Google

Баг LinkedIn позволил создать вакансию директора Google

Баг LinkedIn позволил создать вакансию директора Google

Голландский специалист Михель Рейндерс обнаружил интересный баг в деловой социальной сети LinkedIn. Брешь позволяла пользователям без соответствующих полномочий публиковать вакансии в любой компании.

После несанкционированной публикации эти вакансии отображались на странице «работа» вместе с другими предложениями, но уже официальными, от самой компании.

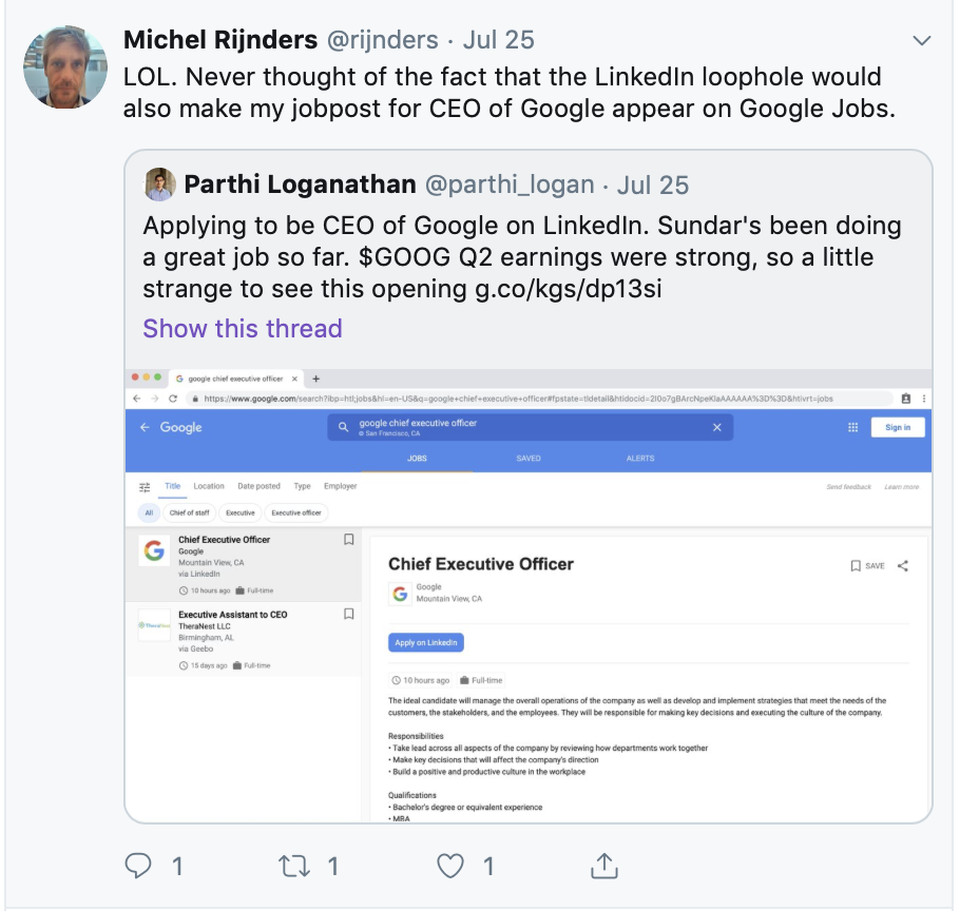
Рейндерс даже провёл забавный эксперимент, чтобы продемонстрировать наличие бага — опубликовал вакансию директора в Google и LinkedIn.

«Уважаемые представители LinkedIn, обратите внимание, что любой пользователь, заплативший минимальную сумму, может публиковать вакансии на площадке LinkedIn», — пишет исследователь.

«Это просто — нужно всего лишь заполнить несколько деталей от лица работодателя. Проблема заключается в том, что есть возможность публиковать вакансии в любой компании. Например, я могу запостить открытую вакансию в LinkedIn».

Представители социальной сети поблагодарили Рейндерса за предоставленную информацию, пообещав устранить баг.

Самое забавное, что опубликованная исследователем вакансия директора Google появилась на Google Job.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru