



Баг LinkedIn позволил создать вакансию директора Google

Баг LinkedIn позволил создать вакансию директора Google

Баг LinkedIn позволил создать вакансию директора Google

Голландский специалист Михель Рейндерс обнаружил интересный баг в деловой социальной сети LinkedIn. Брешь позволяла пользователям без соответствующих полномочий публиковать вакансии в любой компании.

После несанкционированной публикации эти вакансии отображались на странице «работа» вместе с другими предложениями, но уже официальными, от самой компании.

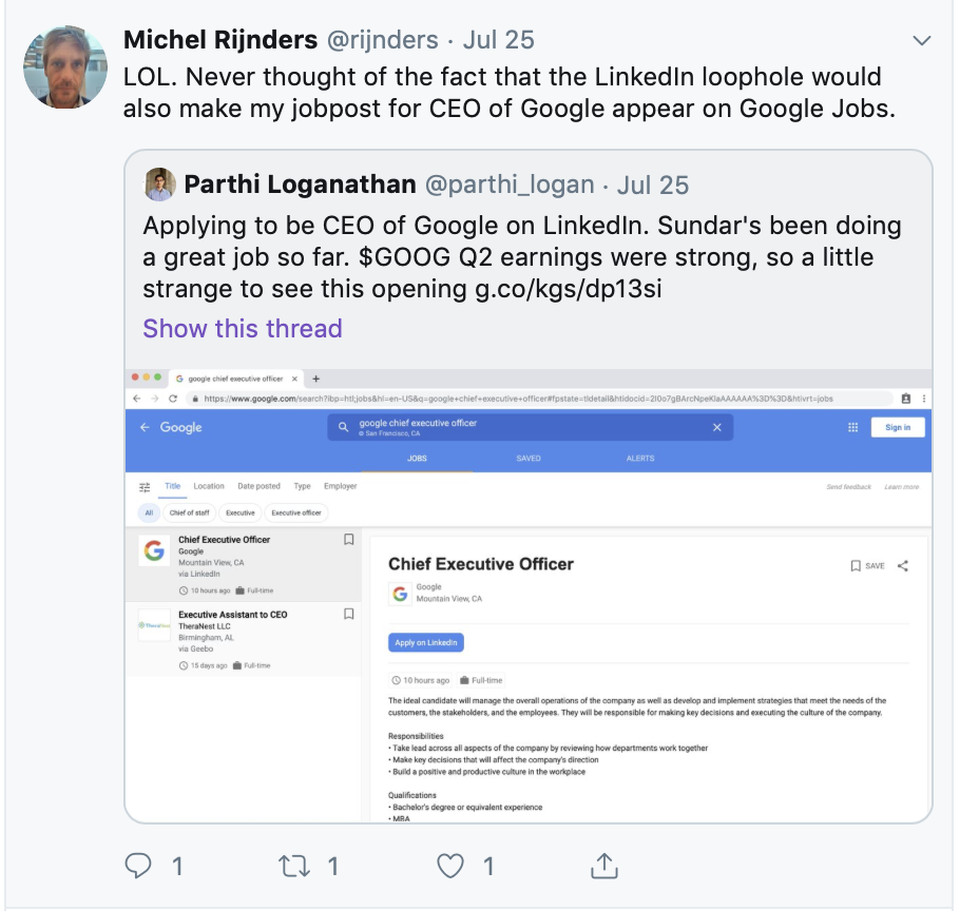
Рейндерс даже провёл забавный эксперимент, чтобы продемонстрировать наличие бага — опубликовал вакансию директора в Google и LinkedIn.

«Уважаемые представители LinkedIn, обратите внимание, что любой пользователь, заплативший минимальную сумму, может публиковать вакансии на площадке LinkedIn», — пишет исследователь.

«Это просто — нужно всего лишь заполнить несколько деталей от лица работодателя. Проблема заключается в том, что есть возможность публиковать вакансии в любой компании. Например, я могу запостить открытую вакансию в LinkedIn».

Представители социальной сети поблагодарили Рейндерса за предоставленную информацию, пообещав устранить баг.

Самое забавное, что опубликованная исследователем вакансия директора Google появилась на Google Job.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru