



За три года No More Ransom привёл к убыткам вымогателей на $108 млн

За три года No More Ransom привёл к убыткам вымогателей на $108 млн

За три года No More Ransom привёл к убыткам вымогателей на $108 млн

26 июля проекту No More Ransom исполнилось три года. По словам Европола, за это время No More Ransom привёл к убыткам киберпреступников на сумму $108 миллионов. А все потому, что многие пользователи скачивали с сайта проекта бесплатные инструменты для расшифровки файлов.

Скачать бесплатные дешифраторы можно здесь https://www.nomoreransom.org/. Как сообщили представители Европол, дешифраторы для одного только GandCrab привели к убыткам злоумышленников на сумму $50 миллионов.

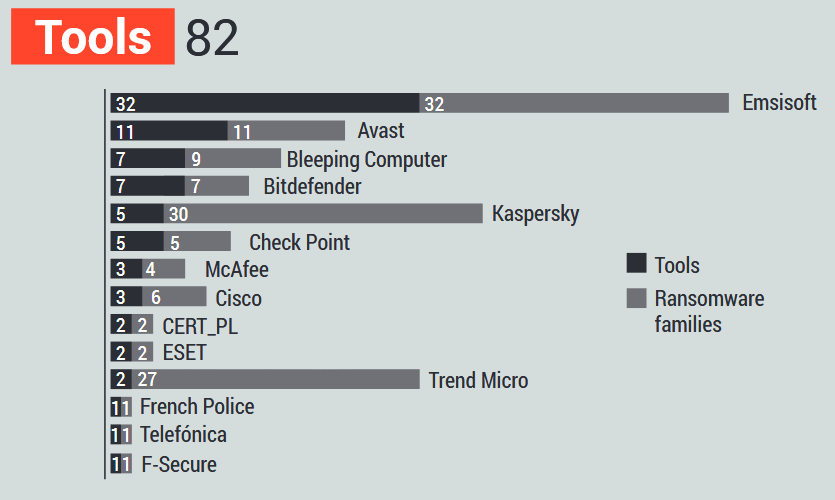
В настоящий момент No More Ransom может предложить 82 инструмента, которые расшифруют 109 разных типов шифровальщиков. Большинство дешифраторов разработали антивирусные эксперты из компаний Emsisoft, Avast и Bitdefender.

Рекордсменом по количеству выпущенных дешифраторов стала компания Emsisoft — из-под рук ее экспертов вышли 32 инструмента, расшифровывающие файлы, зашифрованные 32 различными типами программ-вымогателей.

По данным Европола, сайт No More Ransom посетило более трёх миллионов пользователей. А инструменты для расшифровки скачали более 200 тыс. жертв вымогателей.

Больше всего посетителей сайта проекта пришли из следующих стран: Южная Корея, США, Нидерланды, Россия и Бразилия.

Несмотря на заявление Европола, в Emsisoft уверены: сумма причинённого вымогателям ущерба значительно больше.

«Они не учитывали наши инструменты, которые скачали более 1,6 млн раз. Справедливо сказать, что эти дешифраторы помогли сэкономить жертвам около $800 миллионов», — заявили представители Emsisoft.

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru