



Facebook встраивает скрытый код-трекер в загружаемые фото пользователей

Facebook встраивает скрытый код-трекер в загружаемые фото пользователей

Facebook встраивает скрытый код-трекер в загружаемые фото пользователей

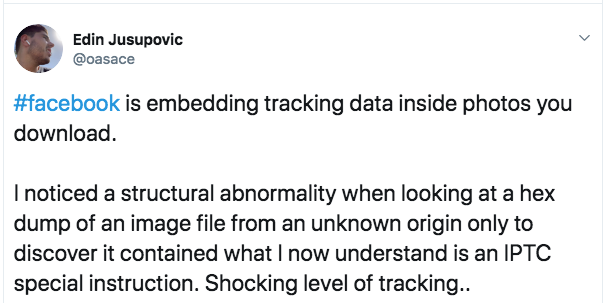
Австралийский исследователь в области кибербезопасности Эдин Юсупович утверждает, что Facebook встраивает «скрытые коды» в загружаемые пользователями фотографии. Это помогает соцсети отслеживать, кто просматривает ваши фото и кто делится ими.

Свою позицию в отношении скрытых практик Facebook исследователь выразил в своем Twitter-аккаунте. В частности, Юсупович пишет следующее:

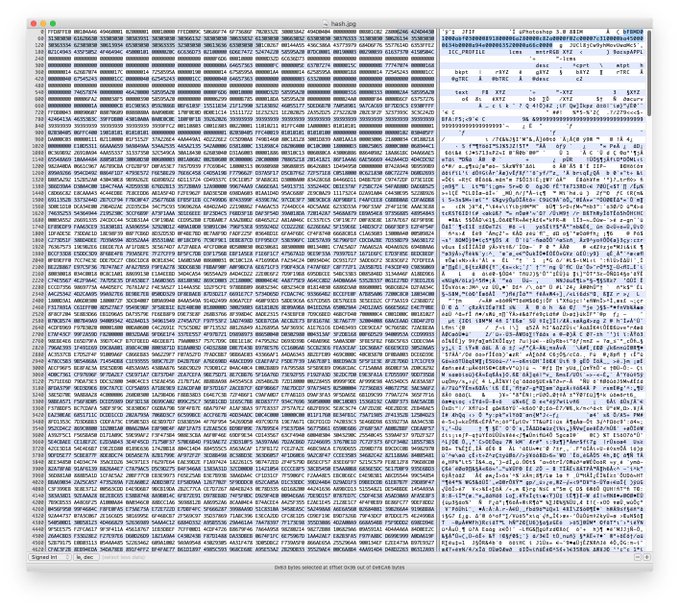
«Facebook встраивает данные для отслеживания в фотографии, которые вы загружаете на сервер интернет-гиганта. Я обратил внимание на аномалию в структуре, когда просматривал дамп в шестнадцатеричной форме».

«В результате в незнакомой мне фотографии я нашел специальную IPTC-инструкцию. Такая степень отслеживания действий пользователей просто шокирует».

Юсупович обращает внимание: такой подход открывает Facebook возможность отслеживать фотографии пользователя даже вне платформы социальной сети.

«Специальные IPTC-инструкции», о которых говорит эксперт, представляют собой некий водяной знак в виде метаданных, позволяющих Facebook помечать фотографии собственным кодом. Этот код позже можно прочитать, а значит — отследить.

Это далеко не новая техника. Этот же метод может использоваться, чтобы обозначить владельца той или иной фотографии, что в будущем может помочь решить споры по поводу прав на медиаконтент.

По словам Юсуповича, код трекера был добавлен в 2016 году.

На днях стало известно об огромном штрафе в размере $5 миллиардов, который Федеральная торговая комиссия наложила на Facebook.

Подпишитесь на новости

Yandex Cloud вернул доступ к 97,16% данных. Остальные потеряны

Яндекс восстановил доступ к 97,16% клиентских данных Yandex Cloud после октябрьских атак на дата-центры. Оставшиеся 2,84% вернуть невозможно, поскольку оборудование критически повреждено, а резервных копий на платформе у этих клиентов не было.

Об итогах восстановления корпорация рассказала РБК. По утверждению Яндекса, клиенты, использовавшие инструменты резервного копирования Yandex Cloud, данных не потеряли: у них сохранены все 100%.

После атак компания поменяла настройки: резервное копирование теперь включается автоматически при создании новых виртуальных машин (раньше пользователю требовалось подключать его самостоятельно).

Условия услуги остались прежними, отказаться от неё можно. Инженеры также распределяют вычислительные ресурсы по новым независимым локациям в разных регионах России. Число таких площадок обещают увеличивать.

Напомним, в октябре беспилотники атаковали три дата-центра компании: в Сасове, Калуге и под Владимиром. Сбои затронули сервисы самого Яндекса и других организаций, включая «Додо Пиццу», «М.Видео», «Ленту» и «Магнит».

Для восстановления компания переносила системы на резервные площадки и договорилась об ускоренном размещении клиентских сервисов у Selectel, K2Cloud и VK Cloud.

RSS: Новости на портале Anti-Malware.ru