



Фейковые читы для CS: GO и PUBG содержали ворующий пароли троян

Фейковые читы для CS: GO и PUBG содержали ворующий пароли троян

Фейковые читы для CS: GO и PUBG содержали ворующий пароли троян

Как уже не раз было доказано, читы для популярных игр часто используются в качестве приманки для распространения вредоносных программ. Они хорошо справляются со своей функцией, поскольку многие геймеры хотят получить нечестное преимущество в играх.

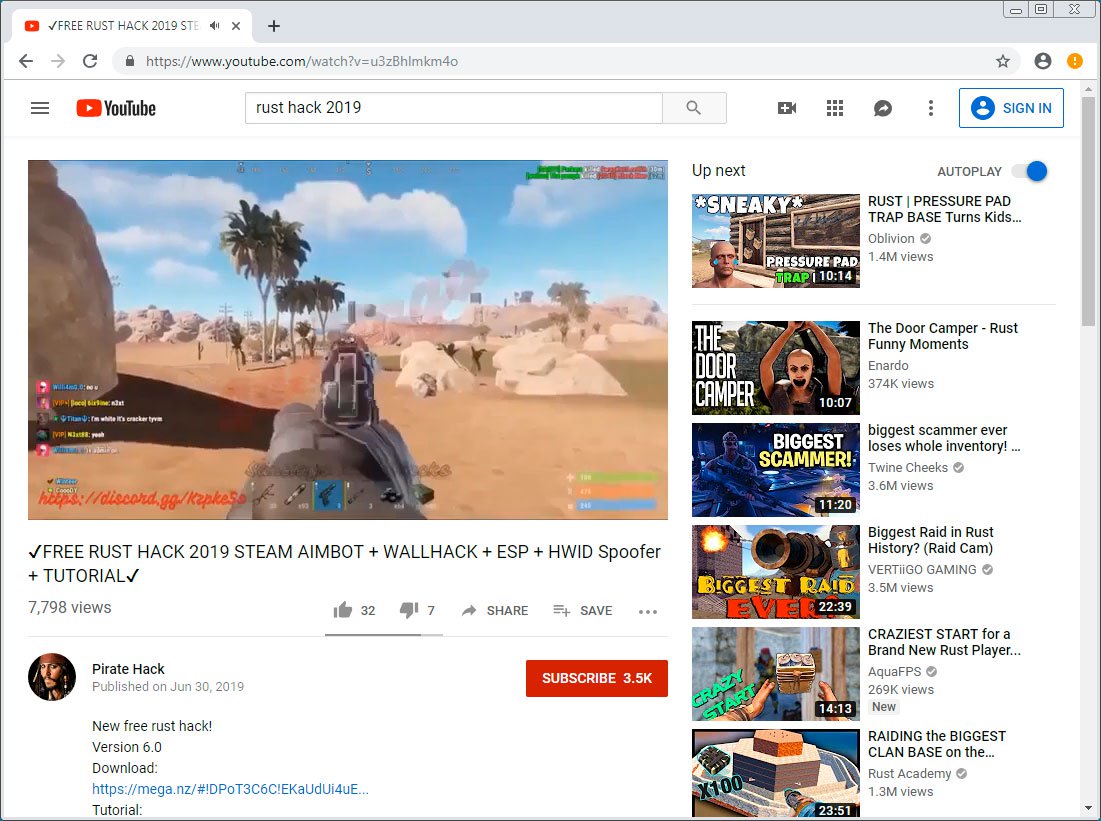
В новой вредоносной кампании, которую обнаружил исследователь .sS.!, пользователь YouTube под псевдонимом Pirate Hack публикует видео, в которых он предлагает игрокам в CS GO, PUBG и Rust читы и хакерские инструменты.

В этих видео демонстрируется действие этих хаков и читов, а также содержится ссылка на сервис mega.nz, где пользователь может скачать показанные в видео инструменты бесплатно.

В результате геймер скачивает Zip-архив, содержащий определенный набор файлов. Среди них есть файл инструкции TUTORIAL.txt, в котором один из пунктов указывает: пользователь должен отключить антивирус.

Если пользователь отключает антивирусную программу и запускает главный установщик чита, файл-вредонос svchost.exe копируется в директорию %Temp%. Далее установщик запускает этот файл и внедряет библиотеку AZORult в его процесс.

После этого вредоносная программа может собирать FTP-пароли, историю браузера и другие данные пользователя. Всю собранную информацию троян отправляет злоумышленнику.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru