



macOS-версия приложения Zoom позволяет сайтам инициировать видеосвязь

macOS-версия приложения Zoom позволяет сайтам инициировать видеосвязь

macOS-версия приложения Zoom позволяет сайтам инициировать видеосвязь

Эксперт в области кибербезопасности Джонатан Лейтсшух сообщил о 0-day уязвимости в macOS-версии приложения Zoom. Zoom предназначено для проведения видеоконференций. По словам специалиста, любой сайт может инициировать видеозвонок на компьютере под управлением macOS.

Уязвимость существует благодаря тому, что приложение Zoom устанавливает в системе macOS веб-сервер, который принимает нетипичные для обычного браузера запросы. Например, веб-сервер может переустановить Zoom в случае деинсталляции приложения, причем он сделает это без вмешательства пользователя.

Лейтсшух записал демо, на котором показано, как простая ссылка, которую вы случайно или намеренно кликните, может активировать вашу камеру и начать видеозвонок.

Исследователь обнаружил данную проблему еще в марте, после чего дал разработчикам 90 дней на устранение бага. Лейтсшух написал в Twitter, что компания не уложилась в отведенный срок.

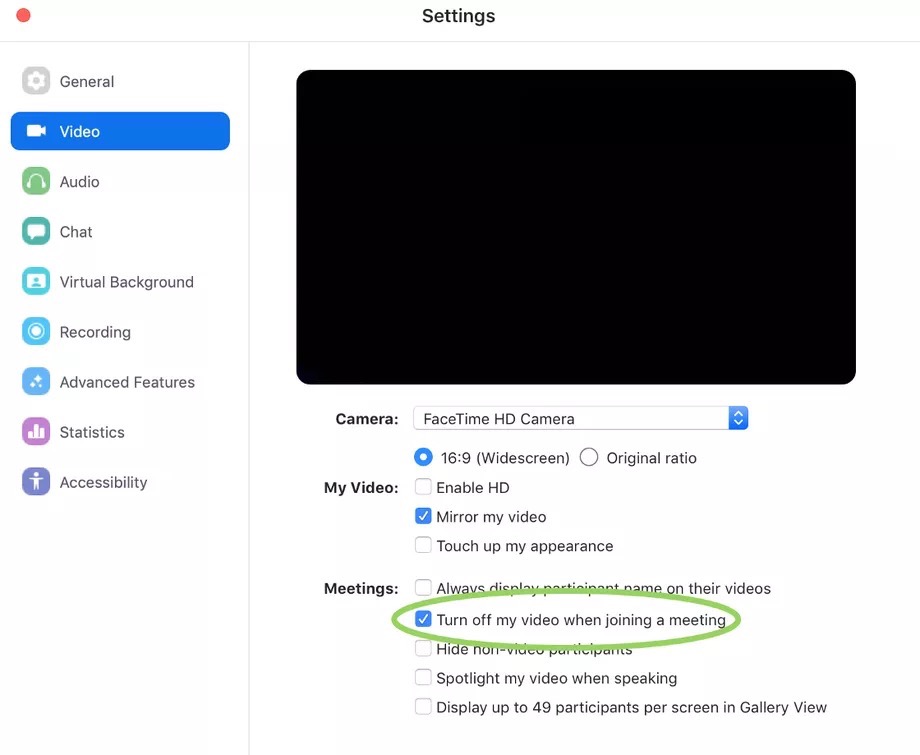
С уязвимостью частично поможет справиться одна из опций в настройках, которую следует включить. Подробнее на скриншоте:

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru