



В 2018 году число вредоносных сайтов в Рунете рекордно сократилось

В 2018 году число вредоносных сайтов в Рунете рекордно сократилось

В 2018 году число вредоносных сайтов в Рунете рекордно сократилось

В 2018 году российский сегмент Сети продемонстрировал рекордно низкие объемы вредоносных и потенциально опасных сайтов. К такому выводу пришли специалисты компании Group-IB, отталкиваясь от показателей Центра реагирования на инциденты кибербезопасности CERT-GIB.

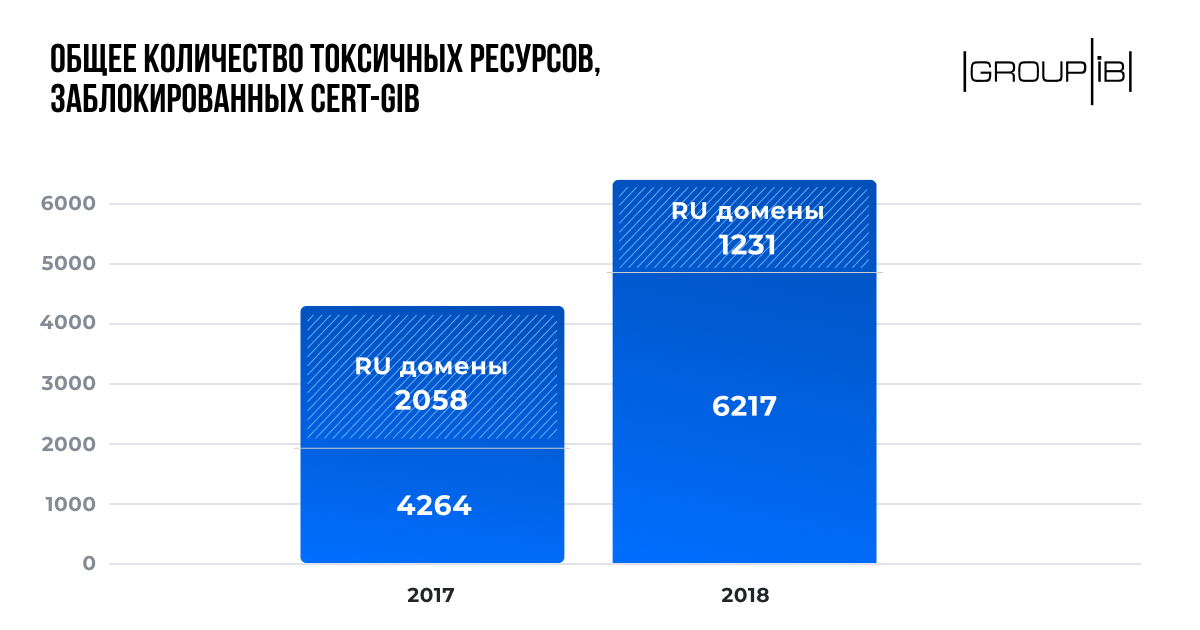
Согласно данным CERT-GIB, общее число потенциально опасных ресурсов в Сети в 2018 году увеличилось на 46%. Из них на российский сегмент пришлось менее 20%. Это очень хороший показатель, учитывая, что в 2017 году вредоносных сайтов в Рунете было почти 50%.

Что касается фишинга, в Group-IB отметили: эта форма кибермошенничества становится более дешевой и изощренной. Но при этом специалисты подчеркнули, что фишеры уходят из российской доменной зоны.

Количество опасных доменов, заблокированных CERT-GIB в 2018 году в Рунете, уменьшилось на 40% в сравнении с 2017 годом. Судя по всему, фишеры «ломятся» в зону .com, где количество таких ресурсов увеличилось в 3 раза в 2018 году.

Помимо .com, злоумышленники проявляют серьезный интерес к .online; .website; .space и другим доменам верхнего уровня «New gTLD».

Такую динамику Group-IB связывает со слаженной работой команд по мониторингу и реагированию на киберинциденты, а также с созданием благоприятных условий для работы компетентных организаций — это заслуга Координационного центра .RU/.РФ.

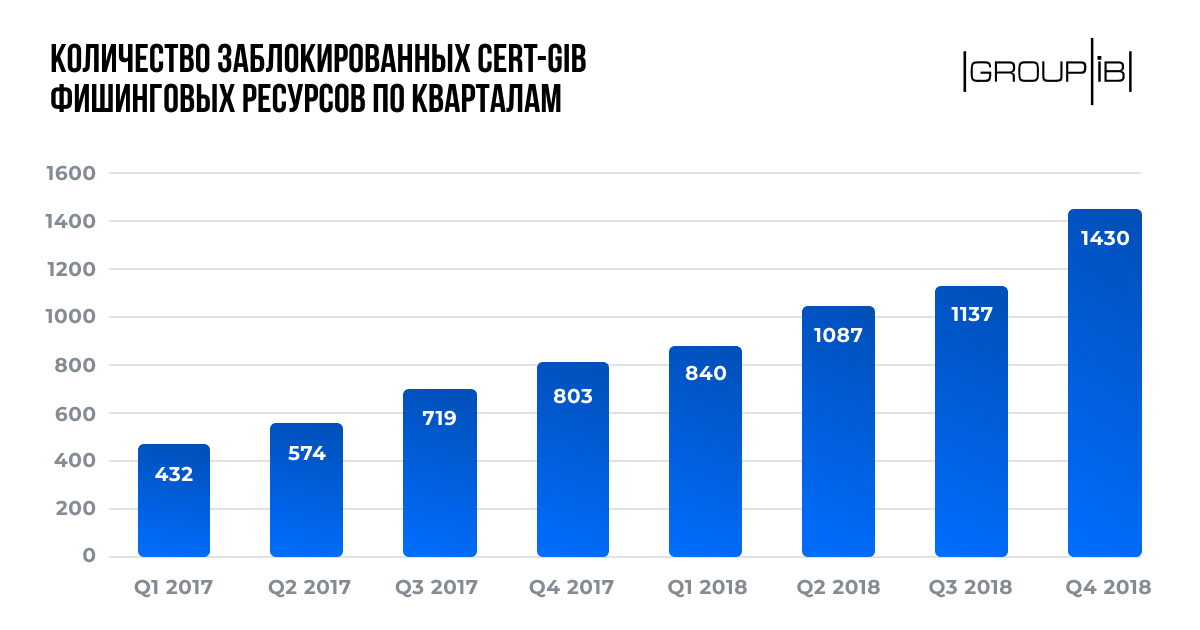
Сам CERT-GIB в 2018 году приостановил деятельность 4494 фишинговых сайтов. Из них лишь 10% пришлись на российский сегмент — 458 ресурсов.

Данные CERT-GIB также говорят о том, что электронная почта заняла место самого популярного способа распространения вредоносных программ. В 2018 году соотношение доставки вредоносов по email и загрузке через браузер составило 12 к 1.

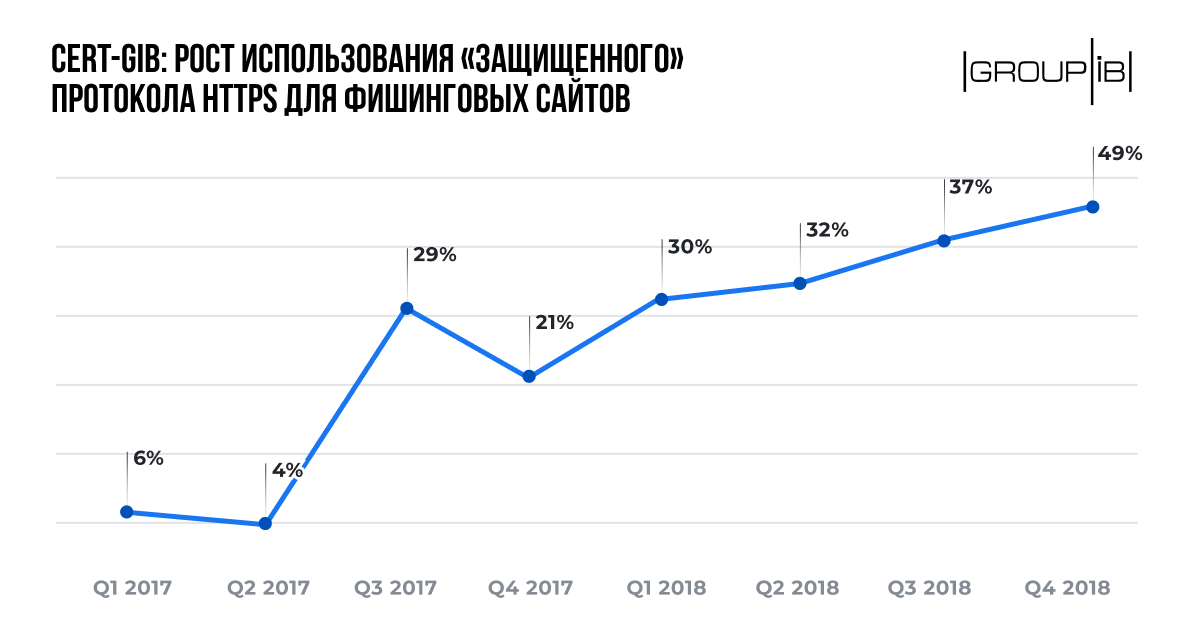
Исследователи Group-IB выяснили, что киберпреступники все чаще используют сайты, работающие по защищенному протоколу HTTPS. Статистика компании говорит о том, что в 4 квартале 2018 года почти половина всех фишинговых ресурсов использовала именно «безопасное соединение».


Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru