



В 2018 году число вредоносных сайтов в Рунете рекордно сократилось

В 2018 году число вредоносных сайтов в Рунете рекордно сократилось

В 2018 году число вредоносных сайтов в Рунете рекордно сократилось

В 2018 году российский сегмент Сети продемонстрировал рекордно низкие объемы вредоносных и потенциально опасных сайтов. К такому выводу пришли специалисты компании Group-IB, отталкиваясь от показателей Центра реагирования на инциденты кибербезопасности CERT-GIB.

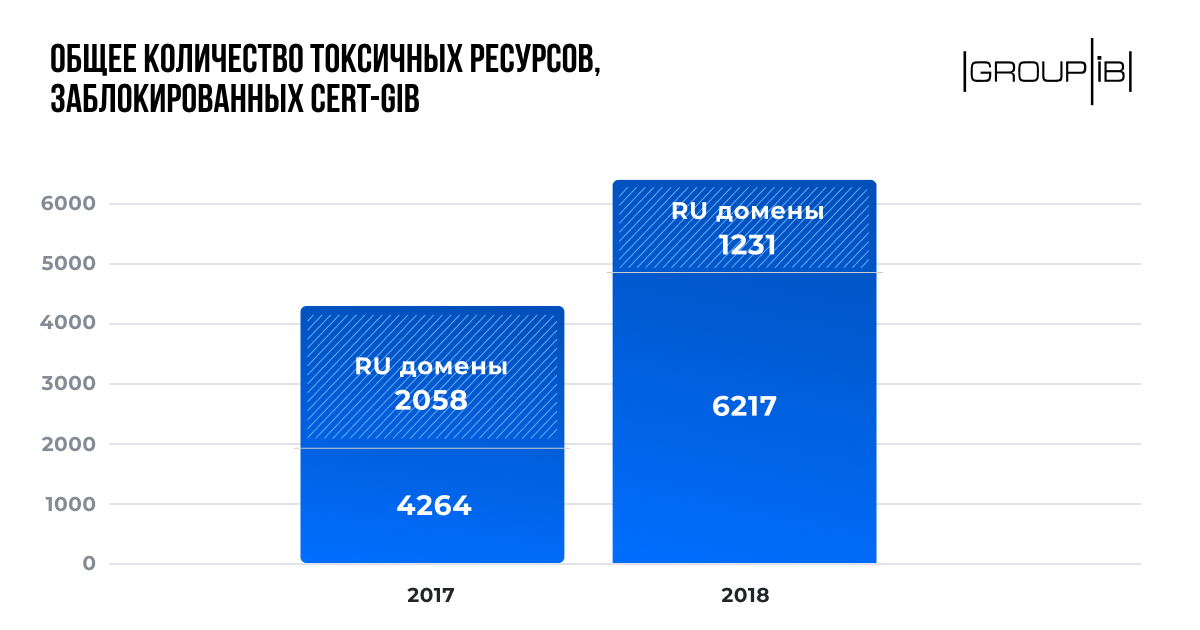
Согласно данным CERT-GIB, общее число потенциально опасных ресурсов в Сети в 2018 году увеличилось на 46%. Из них на российский сегмент пришлось менее 20%. Это очень хороший показатель, учитывая, что в 2017 году вредоносных сайтов в Рунете было почти 50%.

Что касается фишинга, в Group-IB отметили: эта форма кибермошенничества становится более дешевой и изощренной. Но при этом специалисты подчеркнули, что фишеры уходят из российской доменной зоны.

Количество опасных доменов, заблокированных CERT-GIB в 2018 году в Рунете, уменьшилось на 40% в сравнении с 2017 годом. Судя по всему, фишеры «ломятся» в зону .com, где количество таких ресурсов увеличилось в 3 раза в 2018 году.

Помимо .com, злоумышленники проявляют серьезный интерес к .online; .website; .space и другим доменам верхнего уровня «New gTLD».

Такую динамику Group-IB связывает со слаженной работой команд по мониторингу и реагированию на киберинциденты, а также с созданием благоприятных условий для работы компетентных организаций — это заслуга Координационного центра .RU/.РФ.

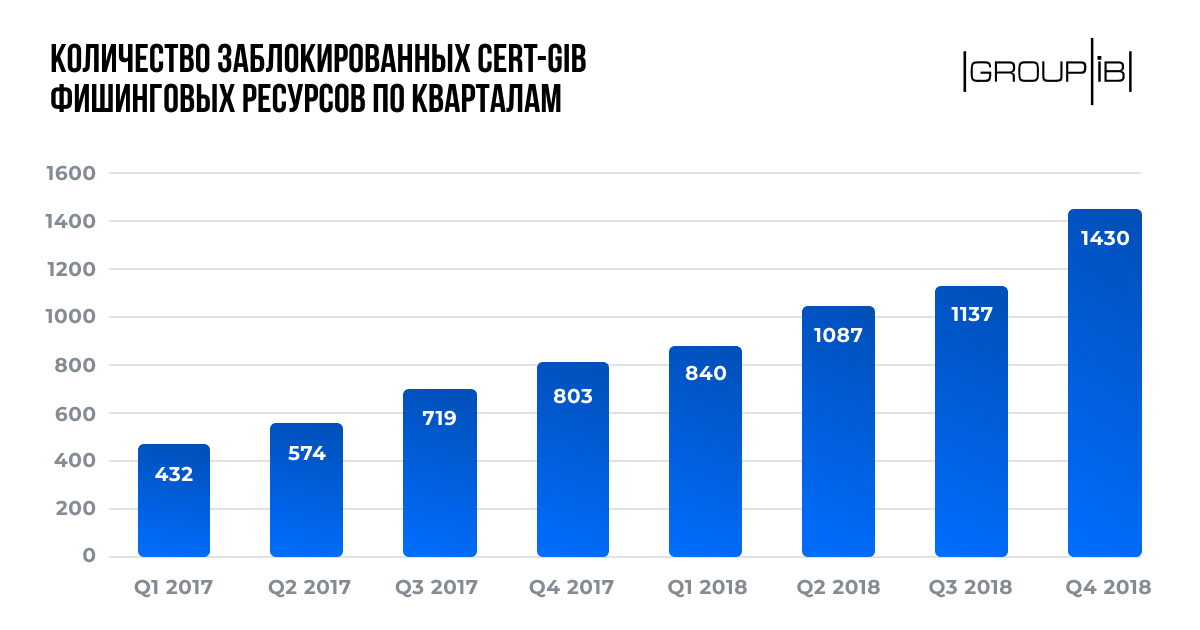
Сам CERT-GIB в 2018 году приостановил деятельность 4494 фишинговых сайтов. Из них лишь 10% пришлись на российский сегмент — 458 ресурсов.

Данные CERT-GIB также говорят о том, что электронная почта заняла место самого популярного способа распространения вредоносных программ. В 2018 году соотношение доставки вредоносов по email и загрузке через браузер составило 12 к 1.

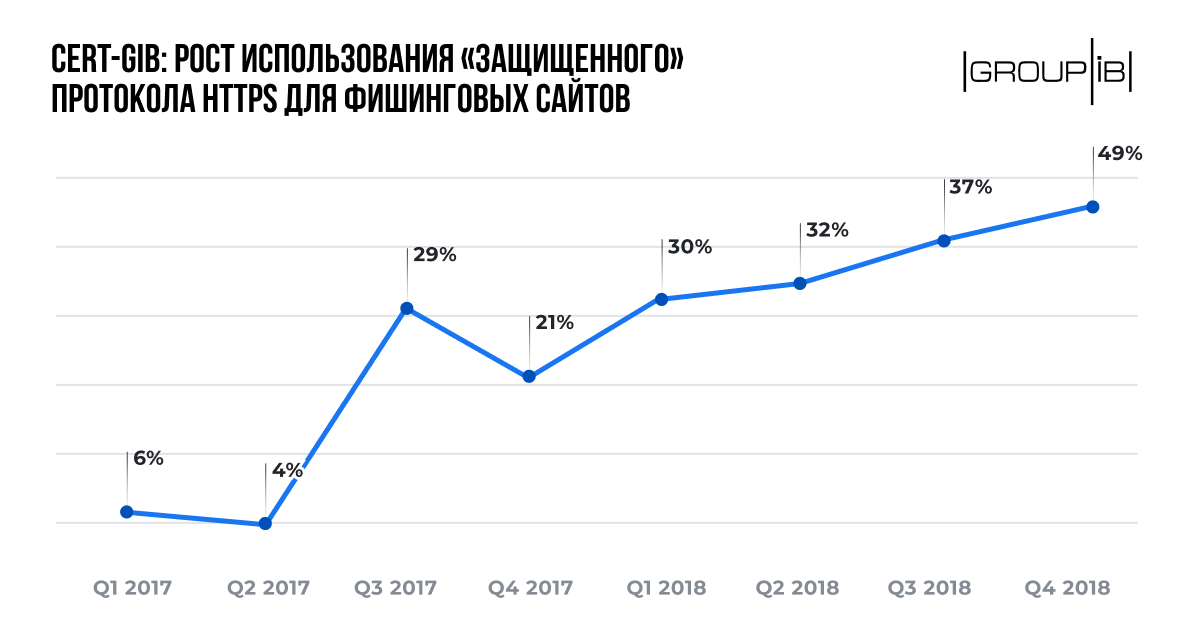
Исследователи Group-IB выяснили, что киберпреступники все чаще используют сайты, работающие по защищенному протоколу HTTPS. Статистика компании говорит о том, что в 4 квартале 2018 года почти половина всех фишинговых ресурсов использовала именно «безопасное соединение».


Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru