



Киберкомандование США предупреждает об атаках иранских хакеров и Outlook

Киберкомандование США предупреждает об атаках иранских хакеров и Outlook

Киберкомандование США предупреждает об атаках иранских хакеров и Outlook

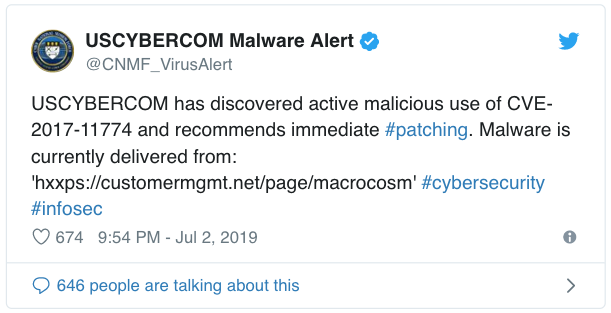
Кибернетическое командование США опубликовало в Twitter предупреждение о кибератаках, в ходе которых злоумышленники используют уязвимость CVE-2017-11774 в Outlook. Есть предположение, что за атаками стоят иранские правительственные киберпреступники.

Уязвимость CVE-2017-11774 позволяет обойти защитные механизмы и выполнить произвольные команды. Оказалось, что Outlook некорректно обрабатывает объекты в памяти.

«Атакующий может использовать специально созданный файл документа для эксплуатации уязвимости. Этот сценарий предполагает, что злоумышленник должен заставить пользователя открыть файл и взаимодействовать с документом», — так описывает проблему безопасности Microsoft.

К слову, уязвимость довольно старая — эксперты компании SensePost сообщили о ней еще в 2017 году. В октябре того же года Microsoft устранила проблему безопасности под идентификатором CVE-2017-11774.

Иранские хакеры из группы APT33 (также известна под именем Elfin) взяли на вооружение эту брешь. Кибернетическое командование США предупреждает, что атаки с использованием CVE-2017-11774 продемонстрировали резкий скачок.

Кибершпионы атакуют серверы и пытаются с их помощью заразить пользователей.

APT33 активна с конца 2013 года, именно эта группировка стоит за вредоносной программой Shamoon.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru