



Cloudflare: Глобальный сбой произошел из-за плохого развертывания софта

Cloudflare: Глобальный сбой произошел из-за плохого развертывания софта

Cloudflare: Глобальный сбой произошел из-за плохого развертывания софта

Вчера вечером Cloudflare столкнулся с глобальным сбоем — около 30 минут многие сайты и веб-сервисы по всему миру отдавали ошибку «502 Bad Gateway». Некоторые пользователи заподозрили, что американская компания подверглась кибератаке, однако представители поспешили опровергнуть эту информацию.

Как объяснили в Cloudflare, ошибки 502 были вызваны скачком CPU-активности в сети провайдера.

«Всплеск активности CPU был вызван плохим развертыванием программного обеспечения. После отката сервис вернулся к работе в штатном режиме, а веб-ресурсы стали вновь доступны», — объясняет Джон Грэм-Камминг из Cloudflare.

«Проблемы не были вызваны атакой, как некоторые предполагали. Мы очень сожалеем, что эта ситуация вообще возникла», — подчеркивает Грэм-Камминг в блоге.

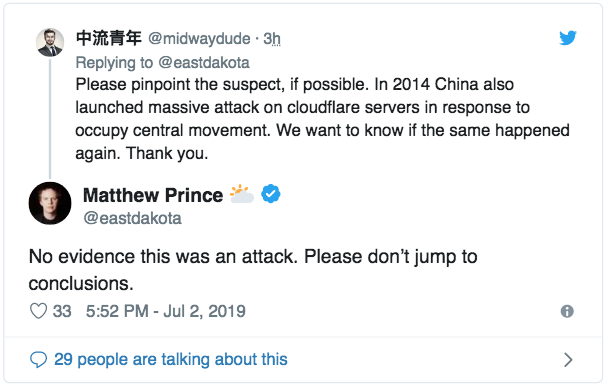
Информацию о кибератаке также отверг генеральный директор Cloudflare Мэттью Принс в Twitter.

Anti-Malware.ru тоже стал жертвой проблем на стороне Cloudflare — около 17 часов по Москве сайт начал отдавать «502 Bad Gateway». В 17:12 проблема была устранена, сайт снова стал доступен.

В конце прошлого месяца еще один сбой в работе систем Cloudflare затронул сайты по всему миру. В настоящее время проблема устранена, однако многие пользователи могли столкнуться с недоступностью некоторых популярных сайтов.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru