



Microsoft утверждает: Отсутствие бэкапов реестра — фича Windows 10

Microsoft утверждает: Отсутствие бэкапов реестра — фича Windows 10

Microsoft утверждает: Отсутствие бэкапов реестра — фича Windows 10

В новом документе Microsoft корпорация объясняет, что отсутствие автоматически созданных резервных копий реестра — новая «фича», появившаяся вместе со сборкой Windows 10 версии 1803. Пользователи думали, что такое поведение операционной системы вызвано неким багом.

Ранее исследователи блога Ghacks сообщали, что процесс создания резервной копии реестра заканчивался уведомлением системы «The operation completed successfully» («Операция успешно выполнена»). Однако сами бэкапы при этом не создавались.

«Начиная с Windows 10 версии 1803, операционная система Windows больше не будет автоматически создавать резервные копии реестра в директории RegBack», — гласит официальное заявление Microsoft по данному вопросу.

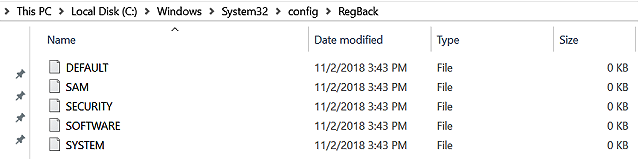
Стоит отметить, что в папке Windows\System32\config\RegBack присутствуют все кусты системного реестра, однако их размер равен 0 Кбайт.

Так чем же Microsoft объясняет такое решение? По словам корпорации, отключение автоматического создания копий реестра было продиктовано желанием уменьшить размер создаваемой копии. А сколько в среднем весит системный реестр Windows? Около 50-100 Мбайт.

В статье Forbes есть упоминание, что впервые об отсутствии бэкапов реестра сообщалось еще в октябре. И только сейчас Microsoft решила объяснить, что происходит.

Если вы хотите заставить Windows автоматически создавать резервные копии реестра, придется создать новую ветку REG_DWORD:

HKLM\System\CurrentControlSet\Control\Session Manager\Configuration Manager\EnablePeriodicBackup

После этого нужно присвоить ей значение 1.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru