



Все пользователи Firefox получат генератор случайных паролей в сентябре

Все пользователи Firefox получат генератор случайных паролей в сентябре

Все пользователи Firefox получат генератор случайных паролей в сентябре

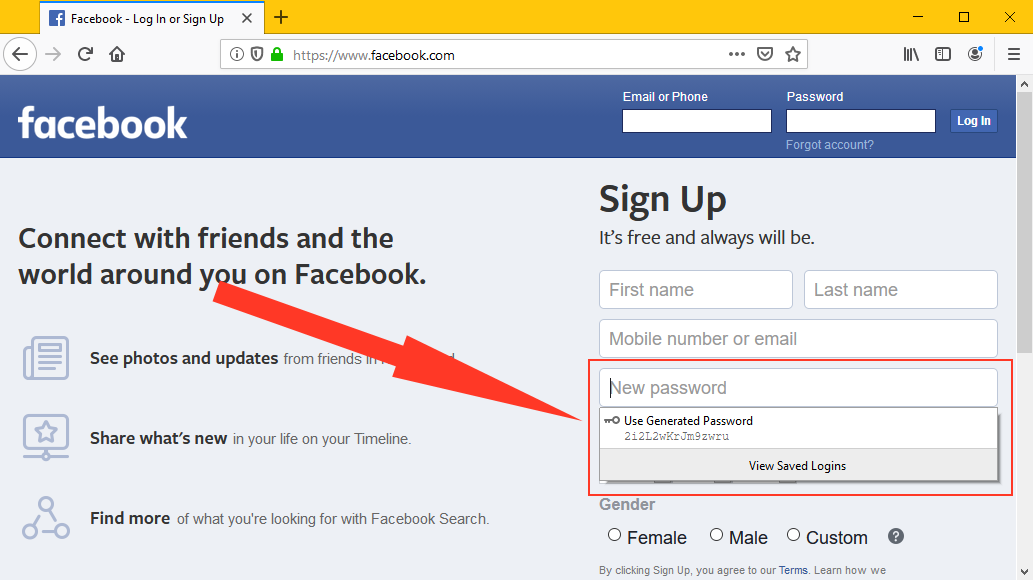
Mozilla добавит в Firefox генератор случайных паролей. Ожидается, что генератор станет доступен пользователям с выходом версии Firefox 69. Такую же функцию компания Google реализовала в Chrome и Chromium осенью 2018 года (с выходом версии Chrome 69).

На данный момент известно, что релиз Firefox 69 запланирован на сентябрь 2019 года. На сегодняшний день генератор случайных паролей доступен в версии Firefox Nightly, которая используется для тестирования нововведений.

В версии Firefox 69 планируется сделать отдельный чекбокс в настройках «Приватность и защита», который будет отвечать за активацию генератора случайных паролей.

Если вам не терпится попробовать эту функцию, можно скачать Firefox Nightly, где можно активировать генератор на служебной странице about:config. Для этого придется включить две опции — signon.generation.available и signon.generation.enabled.

После этого в настройках должен появиться пункт «Suggest and generate strong passwords».

Если выполнить вышеописанные шаги, вы сможете кликнуть двойным нажатием левой кнопки мыши на поле для ввода пароля, и браузер предоставит вам сгенерированный случайный пароль.

Сегодня мы писали, что Mozilla предлагает интересный метод борьбы с навязчивой таргетированной рекламой. Идея заключается в создании фейковой истории вашего браузера, чтобы запутать рекламные кампании — они не будут знать, что предлагать вам в рекламных объявлениях.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru