



Новая атака может имитировать нажатия на экране Android-смартфонов

Новая атака может имитировать нажатия на экране Android-смартфонов

Новая атака может имитировать нажатия на экране Android-смартфонов

Современные устройства на Android уязвимы перед новым видом атаки «Tap 'n Ghost», в ходе которой злоумышленник может вызвать фейковые нажатия (как если бы пользователь тапнул пальцем) на дисплее. По словам специалистов, обнаруживших новый способ атаки, преступники могут выполнить на мобильных устройствах несанкционированные действия.

О «Tap 'n Ghost» рассказали ученые Университета Васэда, который располагается в Токио. По их словам, новый вектор задействует уязвимости как в аппаратной, так и в программной составляющей устройств.

При этом эксперты убедились в том, что «Tap 'n Ghost» сработает даже против недавно выпущенных моделей смартфонов.

Ученые утверждают, что их метод будет актуален для большинства смартфонов, на которых активирована технология NFC, а также имеется сенсорный экран.

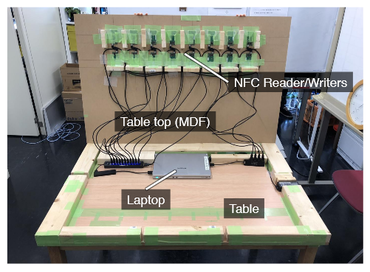
Чтобы успешно осуществить атаку «Tap 'n Ghost», вам понадобятся: медный лист толщиной 5 мм, соединенный с генератором сигналов DDS, высоковольтный трансформатор, аккумулятор, NFC-считыватель, небольшой компьютер (например, лэптоп).

На первый взгляд может показаться, что все это представляет слишком громоздкий набор, однако специалисты утверждают, что все устройство вполне может уместиться в обычном столе, на который жертва может положить свое устройство.

Сама атака состоит из двух этапов. Как только предполагаемая жертва положит свой смартфон в пределах досягаемости NFC (от 4 до 10 см), считыватель сможет собрать основную информацию об устройстве, а также запустить одно из трех дальнейших действий.

Например, можно заставить смартфон открыть специальный URL (без всякого взаимодействия с пользователем). Или инициировать создание Bluetooth-пары с вредоносным устройством (потребуется минимальное взаимодействие).

Также можно склонить пользователя подключиться к вредоносной Wi-Fi-сети (также потребуется взаимодействие). Как утверждают специалисты, эти методы сработают благодаря тому, что Android-устройства всегда ищут NFC-передачу поблизости.

На этом этапе атака переходит ко второй стадии — злоумышленник может использовать медную плату для вызова электрических помех на сенсорном экране.

Таким образом, атакующий может имитировать нажатия (тапы) на экране смартфона. Например, при запросе подключения к вредоносной сети с помощью этого метода можно нажать «Да».

Эксперты опубликовали видео, демонстрирующее их находку:

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru