



Зафиксированы первые сканирования уязвимых к BlueKeep систем из сети Tor

Зафиксированы первые сканирования уязвимых к BlueKeep систем из сети Tor

Зафиксированы первые сканирования уязвимых к BlueKeep систем из сети Tor

Киберпреступники постепенно начинают сканировать Сеть на наличие Windows-систем, уязвимых к проблеме безопасности, известной под именем BlueKeep (CVE-2019-0708). К счастью, на данный момент эти сканирования не сопровождаются попытками эксплуатации бреши.

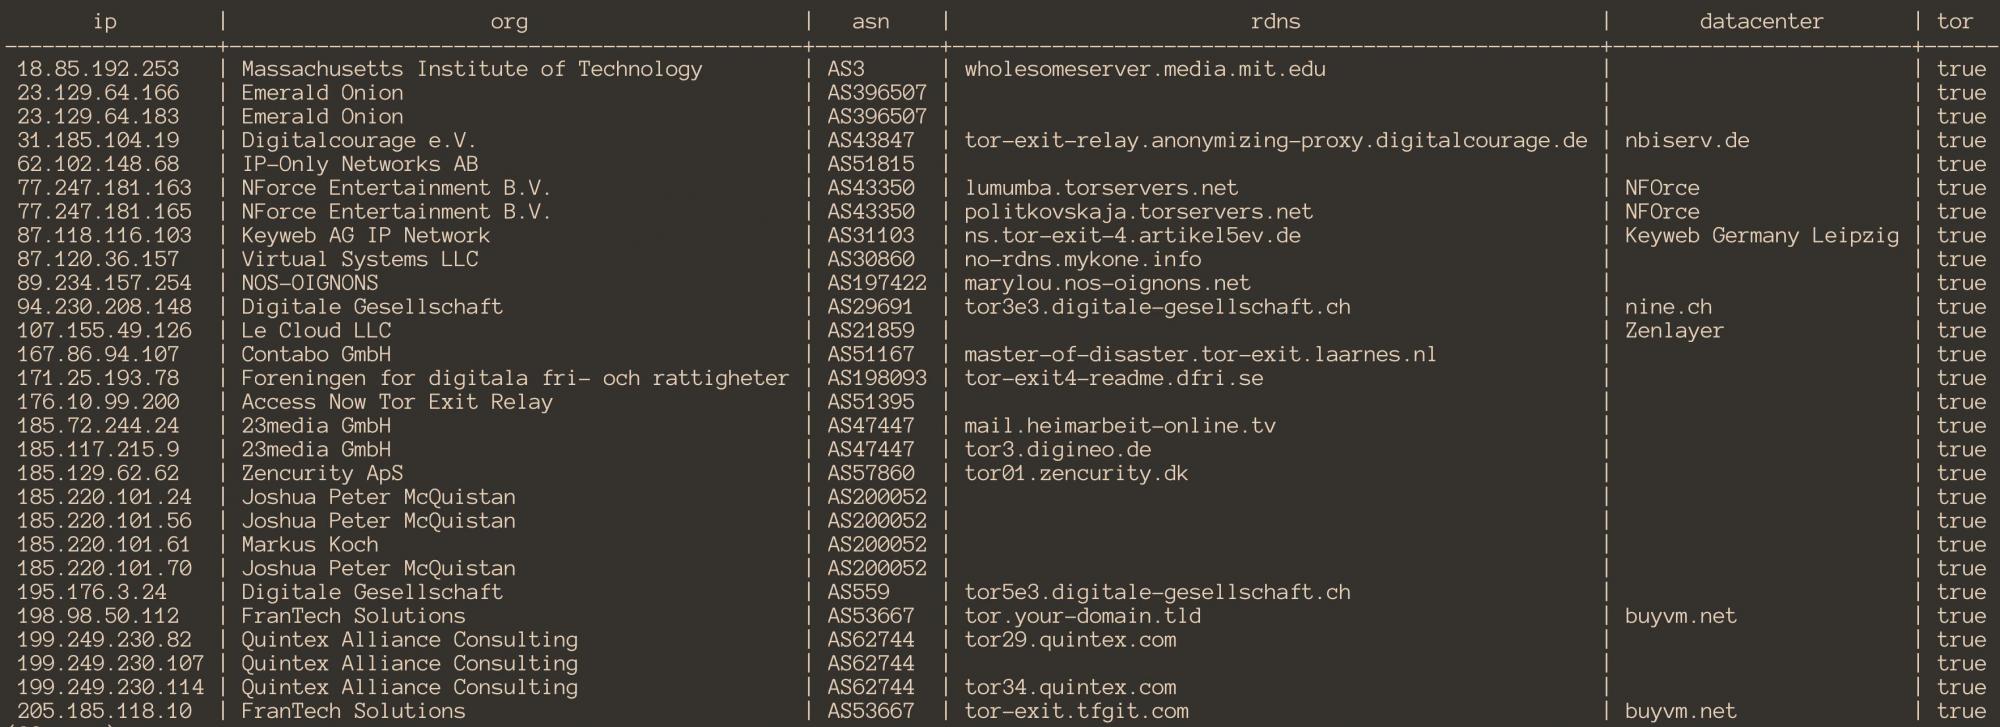
Впервые эта активность была зафиксирована 25 мая, о ней сообщили исследователи GreyNoise. Неизвестный злоумышленник инициировал сканирование из сети Tor, чтобы скрыть свою личность.

«GreyNoise наблюдает за сканированием, в ходе которого неустановленное лицо пытается найти системы Windows, уязвимые к RDP-бреши, известной под именем “BlueKeep“ и идентификатором CVE-2019-0708. », — пишут эксперты.

«Сканирования поступают исключительно от выходных узлов Tor. Вероятнее всего, за этой активностью стоит один человек, а не группа лиц».

Специалисты полагают, что скоро будут появляться сообщения о попытках эксплуатации уязвимости BlueKeep — это лишь вопрос времени. Судя по всему, на данном этапе отдельные киберпреступники просто прощупывают почву, чтобы лучше спланировать свои атаки в будущем.

Напомним, что специалисты платформы 0patch выпустили патч, устраняющий BlueKeep для серверов, постоянно находящихся в рабочем состоянии. Этот микропатч существует в виде 22 инструкций, которые призваны защитить серверы от попыток эксплуатации этой уязвимости.

Подпишитесь на новости

Не просто стойка с GPU: в России собрали ПАК для корпоративного ИИ

«Лаборатория Числитель» и «Информзащита» представили программно-аппаратный комплекс, который должен помочь крупным компаниям перейти от вечных ИИ-пилотов к нормальной промышленной эксплуатации моделей. Решение анонсировали на форуме TNF-2026.

В основе ПАК — высокопроизводительный ML-кластер и российская платформа контейнеризации «Штурвал». Но создатели подчёркивают: это не очередная дорогая стойка с GPU, на которой каждый проект приходится собирать руками.

Комплекс превращает вычислительные мощности в единый управляемый ресурс. ML-специалист запускает задачу, а платформа сама выделяет CPU и GPU, поднимает нужное окружение, подключает хранилище, запускает обучение и масштабирует нагрузку. Для автоматизации используются Kubernetes и инструменты MLOps, включая Kubeflow, MLflow и model serving.

Архитектура состоит из четырёх уровней: аппаратной инфраструктуры, платформы «Штурвал», MLOps-стека и прикладных ИИ-сервисов — от прогнозирования и аналитики до корпоративных ассистентов. Вокруг ядра работают IAM/SSO, объектное хранилище, реестр образов, CI/CD, мониторинг и аудит.

Заказчики получают единый пул вычислительных ресурсов, изоляцию проектов, централизованное управление доступами и полный жизненный цикл моделей — от эксперимента до публикации и обновления. При этом ML-инструменты не лезут напрямую в железо, а получают инфраструктуру как сервис.

Как сообщается в публикации о проекте, архитектура уже прошла промышленную эксплуатацию у крупного государственного заказчика.

RSS: Новости на портале Anti-Malware.ru