



Зафиксированы первые сканирования уязвимых к BlueKeep систем из сети Tor

Зафиксированы первые сканирования уязвимых к BlueKeep систем из сети Tor

Зафиксированы первые сканирования уязвимых к BlueKeep систем из сети Tor

Киберпреступники постепенно начинают сканировать Сеть на наличие Windows-систем, уязвимых к проблеме безопасности, известной под именем BlueKeep (CVE-2019-0708). К счастью, на данный момент эти сканирования не сопровождаются попытками эксплуатации бреши.

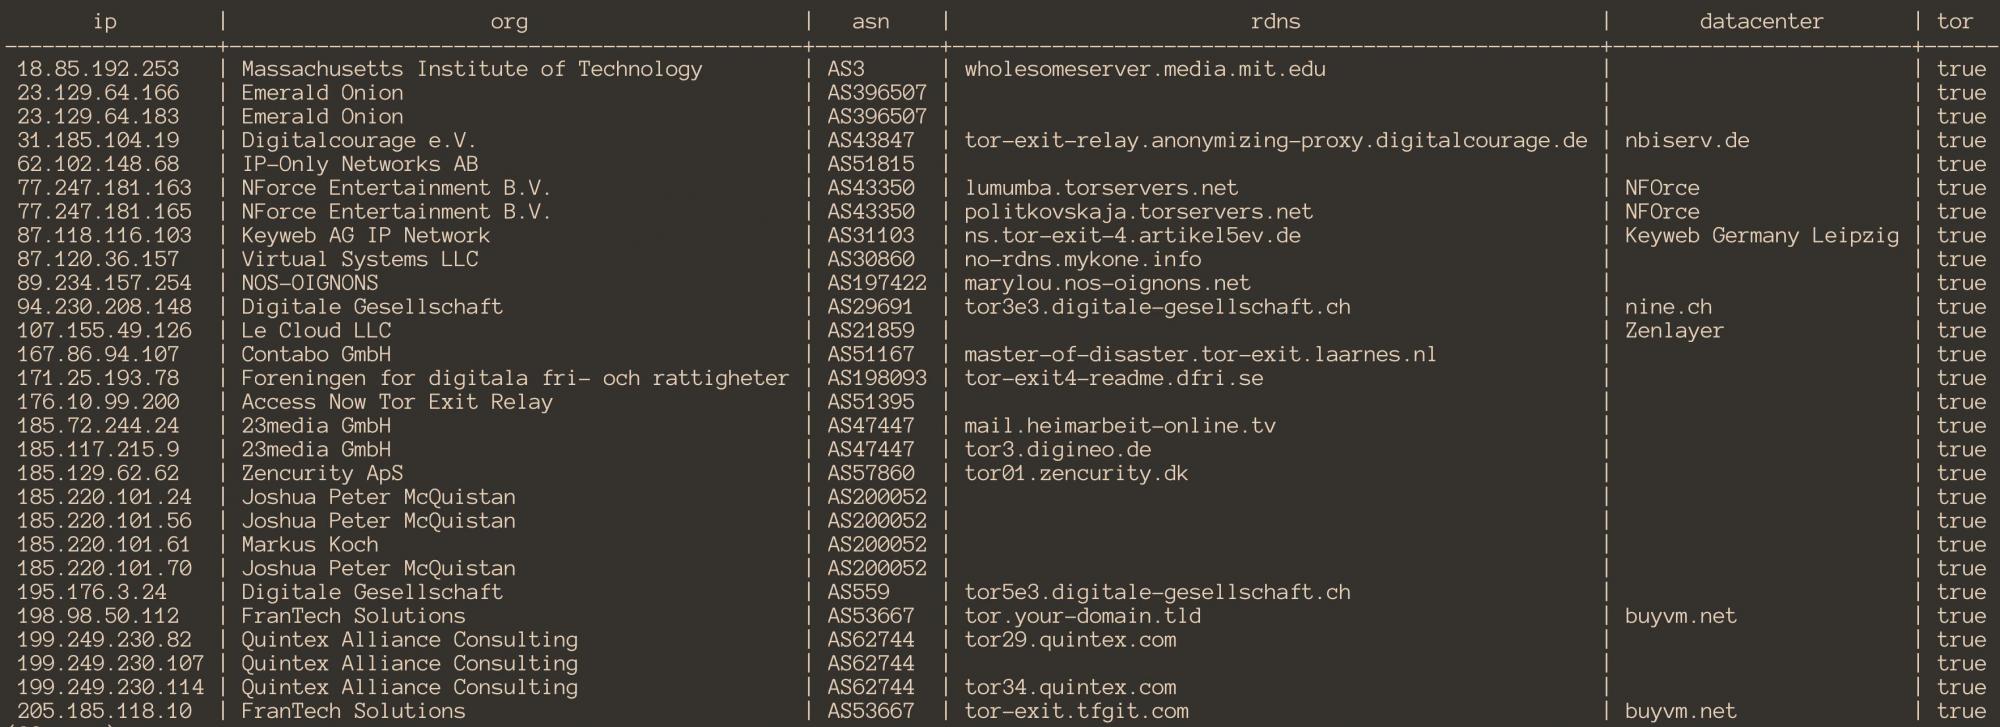
Впервые эта активность была зафиксирована 25 мая, о ней сообщили исследователи GreyNoise. Неизвестный злоумышленник инициировал сканирование из сети Tor, чтобы скрыть свою личность.

«GreyNoise наблюдает за сканированием, в ходе которого неустановленное лицо пытается найти системы Windows, уязвимые к RDP-бреши, известной под именем “BlueKeep“ и идентификатором CVE-2019-0708. », — пишут эксперты.

«Сканирования поступают исключительно от выходных узлов Tor. Вероятнее всего, за этой активностью стоит один человек, а не группа лиц».

Специалисты полагают, что скоро будут появляться сообщения о попытках эксплуатации уязвимости BlueKeep — это лишь вопрос времени. Судя по всему, на данном этапе отдельные киберпреступники просто прощупывают почву, чтобы лучше спланировать свои атаки в будущем.

Напомним, что специалисты платформы 0patch выпустили патч, устраняющий BlueKeep для серверов, постоянно находящихся в рабочем состоянии. Этот микропатч существует в виде 22 инструкций, которые призваны защитить серверы от попыток эксплуатации этой уязвимости.

Подпишитесь на новости

PS5 вскрыли через браузер: эксплойт Relapse появился на GitHub

Закрытая экосистема Sony получила очередную трещину. Разработчик Натан Фарго опубликовал Relapse — открытую цепочку эксплойтов для бреши в PlayStation 5. Проект поддерживает прошивки от 7.00 до 13.60 и позволяет читать и изменять память ядра консоли. Входной дверью стал системный браузер.

Сначала Relapse использует ошибки в JavaScriptCore и механизме копирования объектов, чтобы получить доступ к памяти браузерного процесса.

Затем подключаются утечка адресов и уязвимость use-after-free в ядре: система продолжает обращаться к памяти, которую уже освободила. Результат — доступ на чтение и запись к ядру PS5.

После успешного запуска становится доступен ELF-загрузчик. Через него на консоль можно передавать пользовательские программы, инструменты отладки и другие модули. Для энтузиастов homebrew это новые возможности поработать с приставкой за пределами штатного меню.

Но превращать PS5 в полностью перепрошитую машину рано. Relapse не устанавливает альтернативную прошивку, а после перезагрузки цепочку нужно запускать заново. На версию 14.00 заявленная поддержка не распространяется.

Стабильность тоже без магии: автор предупреждает, что браузерный этап может потребовать нескольких попыток, а эксплуатация ядра закончиться зависанием или аварийным сбоем консоли. Возможны потеря данных и блокировка аккаунта.

Исходники открыты, а сам разработчик позиционирует Relapse как инструмент для исследований на собственных устройствах, а не как приглашение к пиратству.

RSS: Новости на портале Anti-Malware.ru