


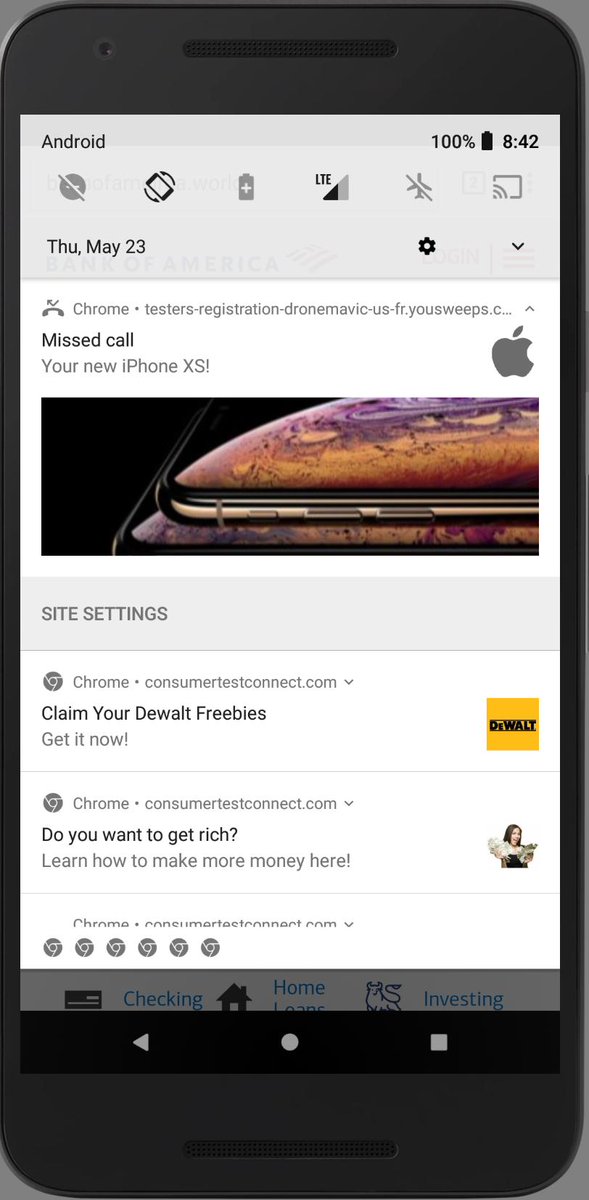

Пользователей Android заспамили фейковыми пропущенными звонками

Пользователей Android заспамили фейковыми пропущенными звонками

Пользователей Android заспамили фейковыми пропущенными звонками

Мошенники используют два API — Notifications и Push — и браузер Google Chrome на устройствах Android для отображения фейковых push-уведомлений, которые выглядят как пропущенные телефонные звонки.

Эти два API используются для выведения уведомлений, к ним могут обратиться установленные приложения или сервер, при этом будет неважно, запущено приложение или нет.

Сервис Lookout Phishing AI зафиксировал фишинговую кампанию, которая в настоящее время выводит пользователям Android-устройств специальные сообщения. Для этого используется приложение Google Chrome, иконка которого в уведомлениях заменена иконкой пропущенного звонка.

В самом уведомлении идет речь о том, что пользователя ждет iPhone XS, который ему якобы готовы вручить. В общем, используется своеобразная социальная инженерия.

«Мошенники задействуют уже отложившиеся в подсознании пользователей иконки, которые мы давно ассоциируем с определенными событиями или действиями. В этом случае эксплуатируется значок пропущенного звонка», — объясняет Джереми Ричардс, исследователь команды Lookout.

Важно отметить, что злонамеренные уведомления будут поступать только в том случае, если пользователь разрешит мошенническому сайту выводить их. Ниже перечислены известные домены, причастные к этой фишинговой кампании:

  • consumertestconnect.com
  • foundmoneyguide.com
  • getitfree-samples.com
  • click4riches.info
  • yousweeps.com

Тот же самый подход, как заявили эксперты, возможен и на десктопах. Однако там, скорее всего, будет использоваться другая иконка и другой вид социальной инженерии.

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru