



Пользователей Android заспамили фейковыми пропущенными звонками

Пользователей Android заспамили фейковыми пропущенными звонками

Пользователей Android заспамили фейковыми пропущенными звонками

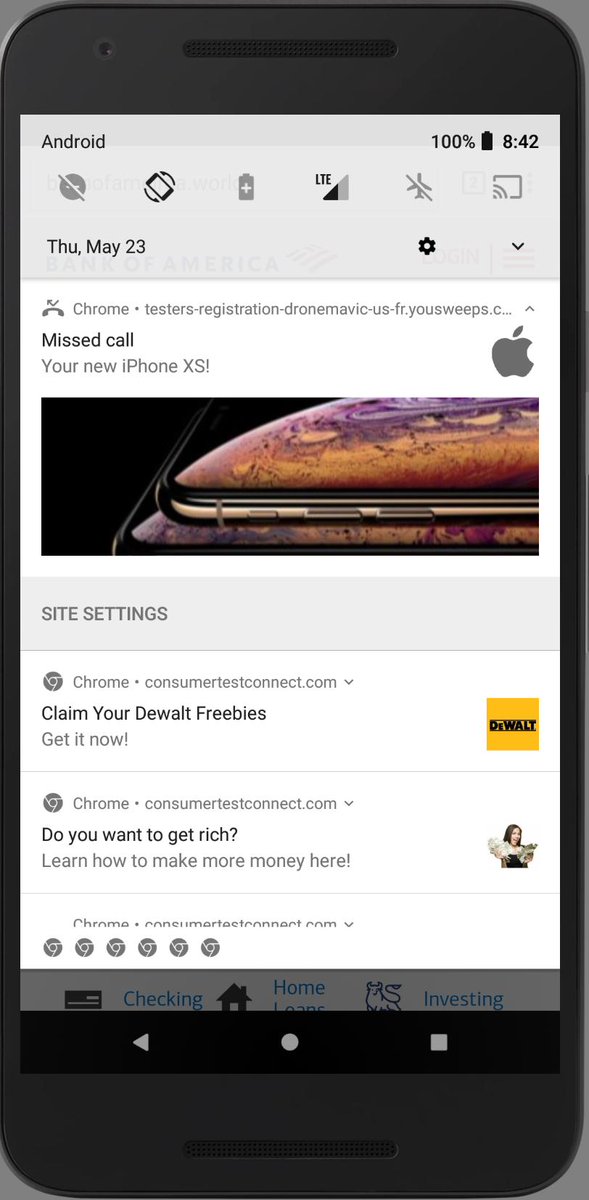
Мошенники используют два API — Notifications и Push — и браузер Google Chrome на устройствах Android для отображения фейковых push-уведомлений, которые выглядят как пропущенные телефонные звонки.

Эти два API используются для выведения уведомлений, к ним могут обратиться установленные приложения или сервер, при этом будет неважно, запущено приложение или нет.

Сервис Lookout Phishing AI зафиксировал фишинговую кампанию, которая в настоящее время выводит пользователям Android-устройств специальные сообщения. Для этого используется приложение Google Chrome, иконка которого в уведомлениях заменена иконкой пропущенного звонка.

В самом уведомлении идет речь о том, что пользователя ждет iPhone XS, который ему якобы готовы вручить. В общем, используется своеобразная социальная инженерия.

«Мошенники задействуют уже отложившиеся в подсознании пользователей иконки, которые мы давно ассоциируем с определенными событиями или действиями. В этом случае эксплуатируется значок пропущенного звонка», — объясняет Джереми Ричардс, исследователь команды Lookout.

Важно отметить, что злонамеренные уведомления будут поступать только в том случае, если пользователь разрешит мошенническому сайту выводить их. Ниже перечислены известные домены, причастные к этой фишинговой кампании:

  • consumertestconnect.com
  • foundmoneyguide.com
  • getitfree-samples.com
  • click4riches.info
  • yousweeps.com

Тот же самый подход, как заявили эксперты, возможен и на десктопах. Однако там, скорее всего, будет использоваться другая иконка и другой вид социальной инженерии.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru