



Gmail испугал юзеров уведомлениями о новом подключенном устройстве

Gmail испугал юзеров уведомлениями о новом подключенном устройстве

Gmail испугал юзеров уведомлениями о новом подключенном устройстве

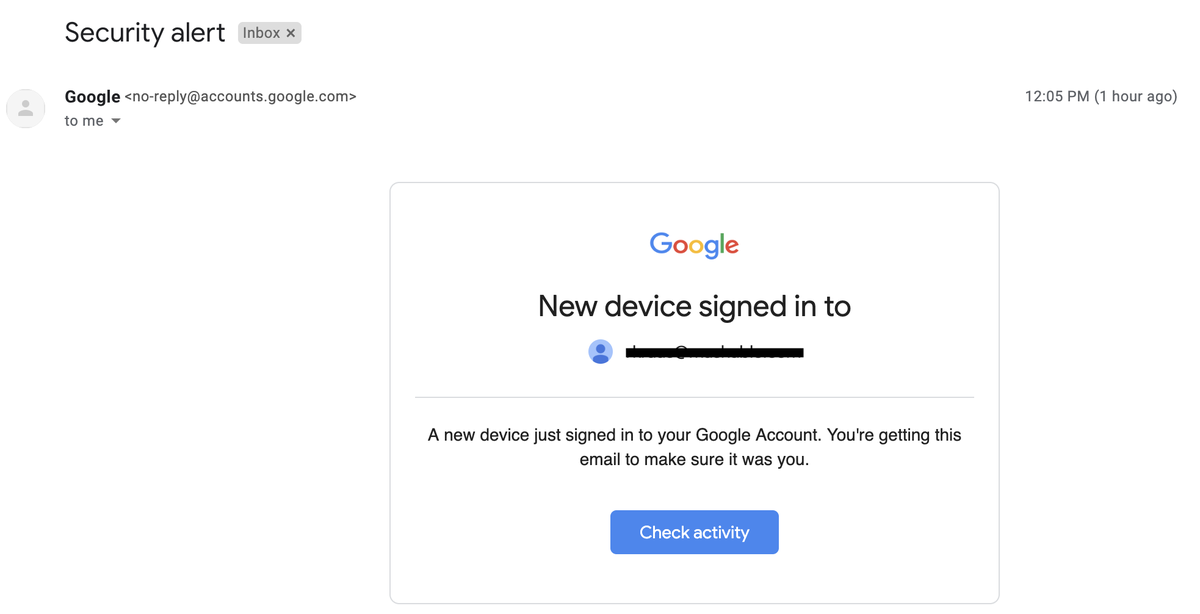
Вчера во второй половине дня многие пользователи Gmail получили уведомления о подключении к аккаунту нового неизвестного устройства. Однако переживать не стоит, сервис электронной почты отправил эти уведомления по ошибке.

Число затронутых этим инцидентом пользователей на данный момент неизвестно. Однако, как заявил некий администратор G Suite, пожелавший остаться неназванным, уведомления были разосланы приличному количеству юзеров.

По словам источника, слова которого передает издание Mashable, инцидент был настолько масштабным, что Google опубликовала специальное предупреждение в панели Admin Panel.

В Google также заявили, что сотрудники расследуют данное происшествие, что уже позволило идентифицировать потенциальную причину. Однако никаких дальнейших деталей предоставлено не было.

Как можно догадаться, многих пользователей уведомление о новом подключившемся устройстве могло напугать. Первая мысль, которая приходит в голову после таких уведомлений, — меня взломали.

Однако в этом случае точно переживать не стоит. Возможно, Google просто столкнулась с незначительным сбоем в работе своих систем. Подождем дальнейших новостей.

Напомним, вчера стало известно, что Google использует в своих целях электронные письма пользователей сервиса Gmail. Оказалось, что корпорация сканирует письма на наличие онлайн-покупок, которые впоследствии будут отображаться в аккаунте Google.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru