



Удаление идентификаторов SID может привести к сбою в работе Windows

Удаление идентификаторов SID может привести к сбою в работе Windows

Удаление идентификаторов SID может привести к сбою в работе Windows

Microsoft предупреждает пользователей, что удаление идентификаторов безопасности Windows (SID) из списка разрешений может привести к проблемам в работе самой операционной системы, а также установленных приложений. Речь идет об идентификаторах, имеющих специфические «непонятные» имена.

Специальный тип идентификаторов безопасности SID был реализован в Windows 2012 и Windows 8. Их задача — предоставлять компонентам Windows доступ к определенным ресурсам на компьютере. Такими ресурсами могут быть файлы, директории, записи реестра и даже девайсы.

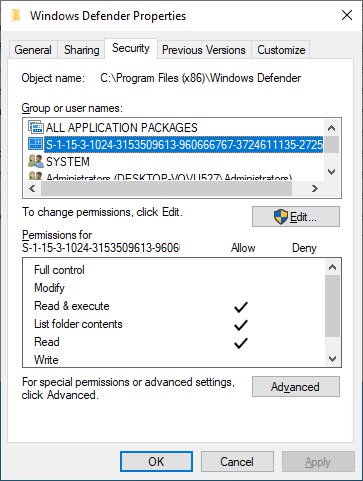
Такие типы SID можно отличить по виду, который далек от удобочитаемого. Вместо чего-нибудь вроде TrustedInstaller или System такие идентификаторы показаны в виде целой серии чисел и символов (показано на рисунке ниже).

По словам Microsoft, Windows 10 версии 1809 использует более 300 идентификаторов SID, самый распространенный из которых:

S-1-15-3-1024-1065365936-1281604716-3511738428-1654721687-432734479-3232135806-4053264122-3456934681

Примеры других SID можно посмотреть здесь.

В опубликованном сегодня сообщении Microsoft корпорация заявила, что удаление таких идентификаторов SID может привести к неработоспособности Windows или приложений.

Это актуально для систем Windows 10, Windows 8.1, Windows 8, Windows Server 2016, Windows Server 2012 R2 и Windows Server 2012.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru