



Злой Скрепыш помогает вредоносным документам Office обойти антивирусы

Злой Скрепыш помогает вредоносным документам Office обойти антивирусы

Злой Скрепыш помогает вредоносным документам Office обойти антивирусы

Исследователи в области кибербезопасности вдохнули новую жизнь в знаменитого помощника в Microsoft Office, известного под прозвищем Скрепыш (Clippy). «Злой Скрепыш» (Evil Clippy) — именно такое имя получил новый инструмент — может значительно осложнить детектирование вредоносных макросов.

Злой Скрепыш способен модифицировать документы Office на этапе форматирования файла. На выходе получается вредоносная версия документа, которая может обойти детектирование различными антивирусными движками.

Чтобы добиться такого результата, новый инструмент задействует недокументированные функции и спецификации.

За созданием Злого Скрепыша стоит эксперт датской компании Outflank, которая занимается тестированием кибербезопасности. Инструмент был создан в процессе анализа способности одного из клиентов компании противостоять кибератакам.

Злой Скрепыш может работать в системах Windows, macOS и Linux. Инструмент поддерживает форматы Microsoft Office 97 - 2003 (файлы .DOC и .XLS), а также 2007 и более новые (файлы .DOCM и .XLSM).

Техника, используемая Злым Скрепышем для генерации вредоносных документов, называется VBA-стомпинг, в свое время ее описывала команда безопасности Walmart. Ее суть заключается в замене оригинального кода VBA-скрипта на «псевдокод».

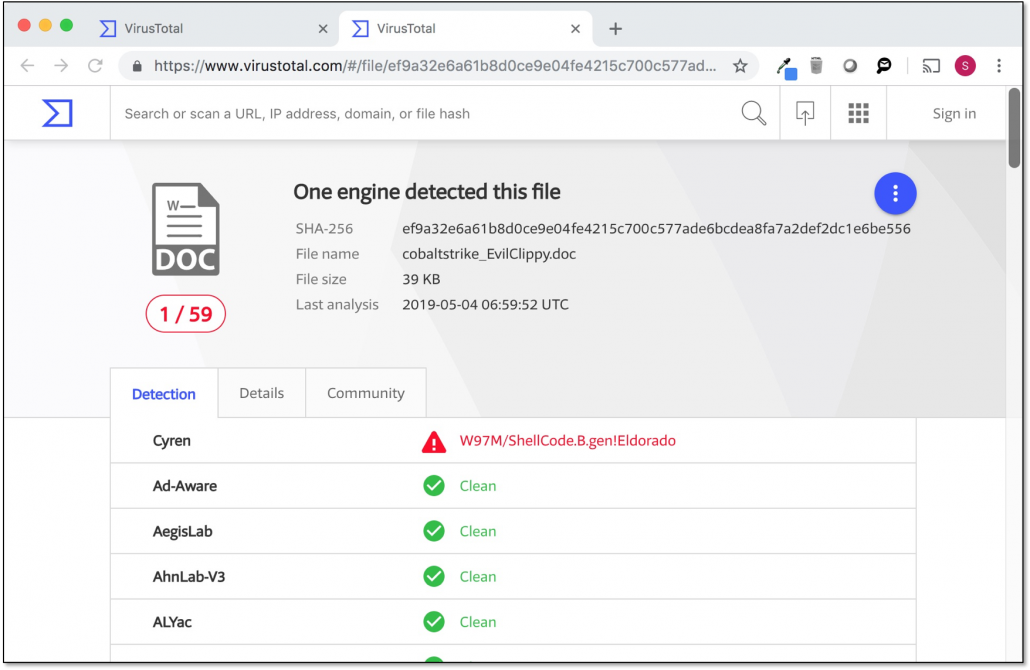
Для избежания детектирования антивирусными продуктами новый инструмент заменяет вредоносный код макроса фейковым скриптом. В результате вредоносный документ, который изначально был детектирован 30 антивирусами, смог обойти большинство из них с помощью Злого Скрепыша:

Подпишитесь на новости

71% россиян удаляют приложение, но оставляют сервису свои данные

Смахнуть приложение со смартфона — ещё не значит стереть аккаунт и переданные сервису данные. Однако каждый четвёртый россиянин уверен именно в этом, показал опрос «АльфаСтрахования». После отказа от цифрового сервиса 71% пользователей просто удаляют его приложение.

До самой учётной записи добираются только 18%, в компанию с требованием стереть информацию обращались 7%, а согласие на обработку персональных данных отзывали жалкие 4%. Остальные, видимо, рассчитывают, что иконка унесла всё с собой.

У 64% респондентов сохранились аккаунты в сервисах, которыми они не пользовались больше года. Почти треть накопила более десяти таких цифровых призраков, а 41% уже не могут вспомнить все сайты и приложения, где когда-либо регистрировались.

Забыть есть что. Номер телефона и электронную почту передавали сервисам более 90% участников исследования, домашний адрес — 78%, реквизиты банковских карт — 72%, дату рождения — 69%. Каждый третий оставлял паспортные данные, 21% — сведения о здоровье, а 18% — документы или информацию о детях.

При этом политику конфиденциальности внимательно читают всего 2% россиян. Ещё 13% просматривают отдельные пункты, а большинство нажимает «Согласен», не тратя время на юридический эпос. Более половины объясняют это объёмом документов, а 48% резонно замечают: без согласия сервис всё равно не пустит дальше.

Больше всего пользователей пугает утечка паспортных и банковских данных, об этом заявили 76% и 73% опрошенных соответственно. В исследовании участвовали 2,5 тыс. экономически активных россиян из разных регионов страны.

RSS: Новости на портале Anti-Malware.ru