



Злой Скрепыш помогает вредоносным документам Office обойти антивирусы

Злой Скрепыш помогает вредоносным документам Office обойти антивирусы

Злой Скрепыш помогает вредоносным документам Office обойти антивирусы

Исследователи в области кибербезопасности вдохнули новую жизнь в знаменитого помощника в Microsoft Office, известного под прозвищем Скрепыш (Clippy). «Злой Скрепыш» (Evil Clippy) — именно такое имя получил новый инструмент — может значительно осложнить детектирование вредоносных макросов.

Злой Скрепыш способен модифицировать документы Office на этапе форматирования файла. На выходе получается вредоносная версия документа, которая может обойти детектирование различными антивирусными движками.

Чтобы добиться такого результата, новый инструмент задействует недокументированные функции и спецификации.

За созданием Злого Скрепыша стоит эксперт датской компании Outflank, которая занимается тестированием кибербезопасности. Инструмент был создан в процессе анализа способности одного из клиентов компании противостоять кибератакам.

Злой Скрепыш может работать в системах Windows, macOS и Linux. Инструмент поддерживает форматы Microsoft Office 97 - 2003 (файлы .DOC и .XLS), а также 2007 и более новые (файлы .DOCM и .XLSM).

Техника, используемая Злым Скрепышем для генерации вредоносных документов, называется VBA-стомпинг, в свое время ее описывала команда безопасности Walmart. Ее суть заключается в замене оригинального кода VBA-скрипта на «псевдокод».

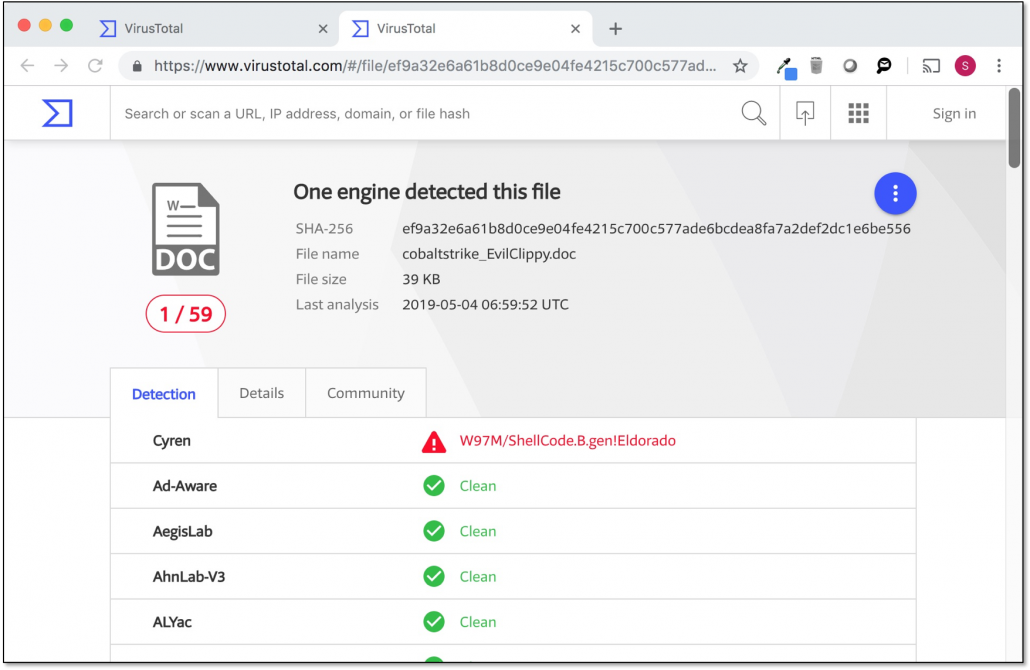
Для избежания детектирования антивирусными продуктами новый инструмент заменяет вредоносный код макроса фейковым скриптом. В результате вредоносный документ, который изначально был детектирован 30 антивирусами, смог обойти большинство из них с помощью Злого Скрепыша:

Подпишитесь на новости

В России ограничивают целые сети хостингов: соединение есть, данные не идут

Российские пользователи могут сталкиваться с ограничениями доступа не к отдельным сайтам, а к сетям зарубежных хостинг-провайдеров. К такому выводу пришёл автор под ником msinakaev: он проверил 435 тестовых точек у 154 компаний. Характерный симптом — соединение устанавливается, передаёт немного данных и зависает.

Методику и результаты автор опубликовал на Хабре. Сначала исследователь проверил доступность файлов из Европы, затем повторил тесты из России.

Через домашнее подключение загрузка прошла у 87% точек. Зависшие адреса, по его подсчётам, сгруппировались в 14 сетей, включая OVH, Hetzner, DigitalOcean, Vultr и Scaleway.


Стоит отметить, что небольшой хостинг может арендовать инфраструктуру крупного провайдера и попадать под ограничения вместе с его сетью. У одного бренда разные площадки поэтому могут работать по-разному.


Дополнительные эксперименты привели автора к выводу, что порог зависит от количества пакетов в TCP-соединении, а не от фиксированного объёма данных. После его достижения обмен зависал в обе стороны. Проверенные UDP-подключения в этих опытах продолжали работать.


Исследователь связывает поведение с ТСПУ, но доступа к оборудованию и правилам фильтрации у него нет.

Тем не менее масштаб выводов стоит держать в узде: основные замеры сделаны 5-6 ноября одним человеком на двух подключениях в одном городе, МТС проверялся на небольшой выборке. AWS и Azure в исследование не вошли.

RSS: Новости на портале Anti-Malware.ru