


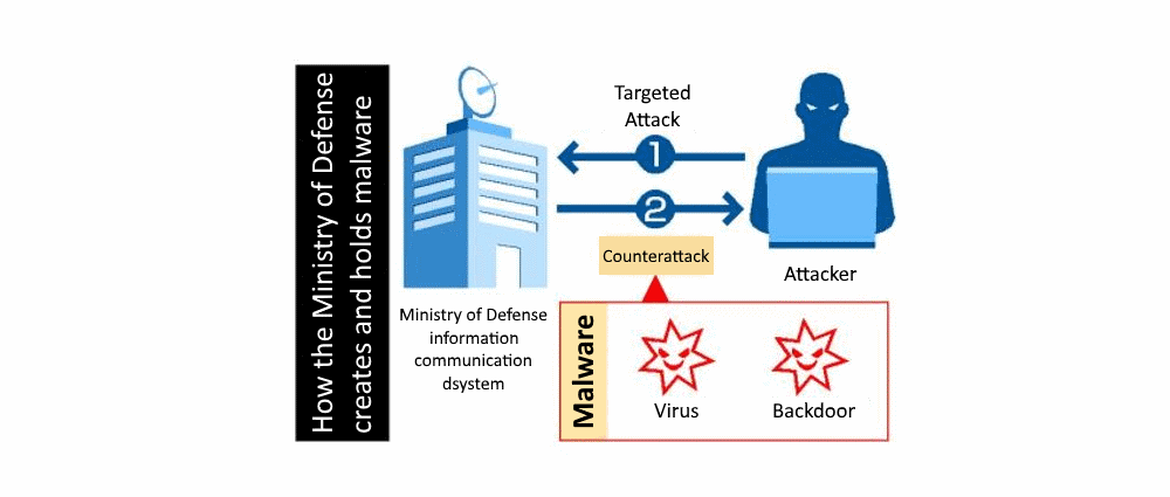

Япония создаст кибероружие в форме бэкдоров для самообороны

Япония создаст кибероружие в форме бэкдоров для самообороны

Япония создаст кибероружие в форме бэкдоров для самообороны

Министерство обороны Японии планирует создать и поддерживать специальное кибероружие в форме вредоносных программ различных видов. Это оружие будут использовать для обороны страны в случае нападения агрессоров в киберпространстве.

Согласно плану министерства, в эту связку войдут трояны, бэкдоры и прочие вредоносные программы. В случае реализации этой идеи Япония обзаведется своим первым в истории кибероружием.

Ожидается, что Страна восходящего солнца осуществит задуманное к концу текущего финансового года. К разработке вредоносных программ будут привлечены подрядчики, а также негосударственные служащие.

На данный момент никакие технические детали, а также принцип работы самого кибероружия и отдельных программ, входящих в его состав, не предоставляются. Также в секрете держится информация о том, как Япония планирует использовать новинку.

Как сообщают японские СМИ, новое оружие будет применяться в случае атак на государственные учреждения Японии, только против самих атакующих.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru