



В мобильном Google Chrome найден новый метод для фишинга

В мобильном Google Chrome найден новый метод для фишинга

В мобильном Google Chrome найден новый метод для фишинга

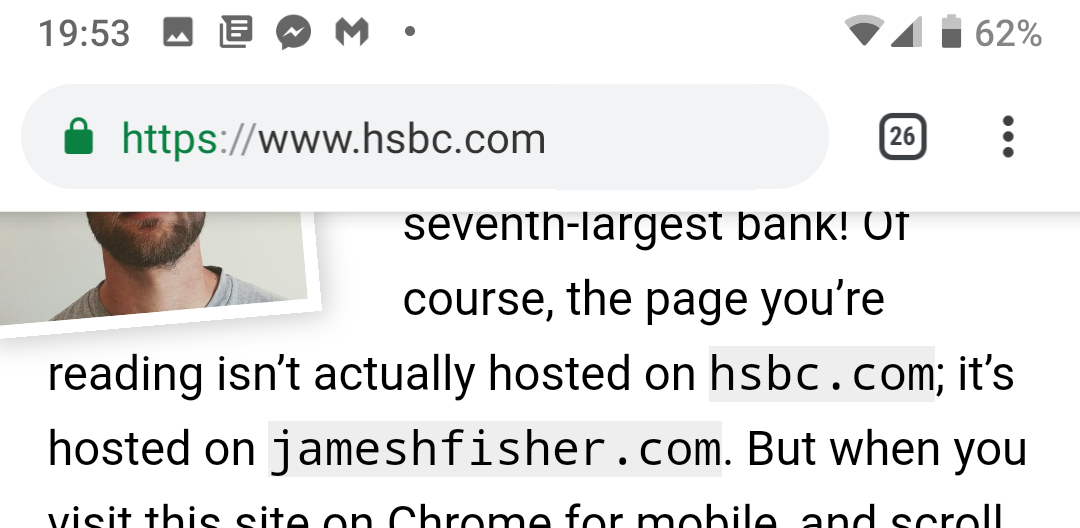
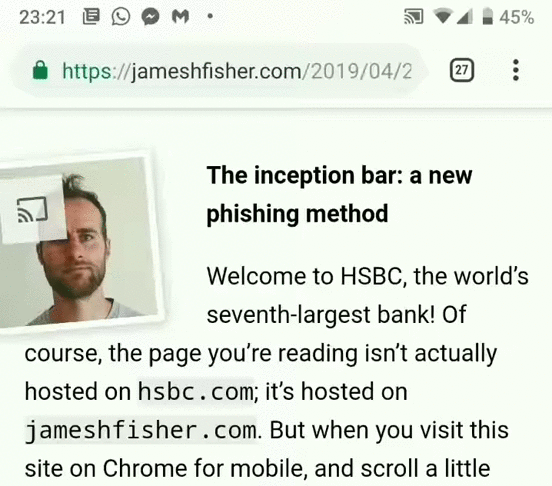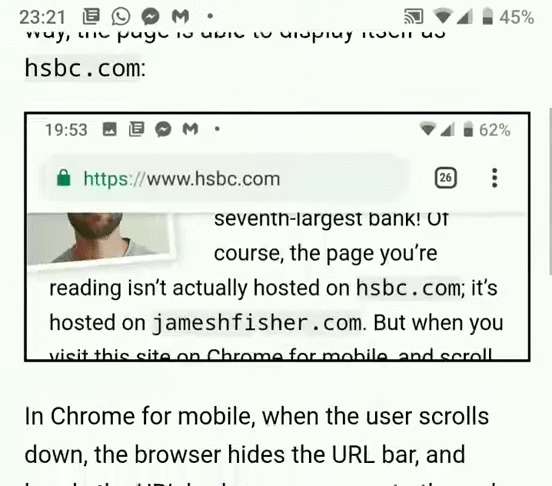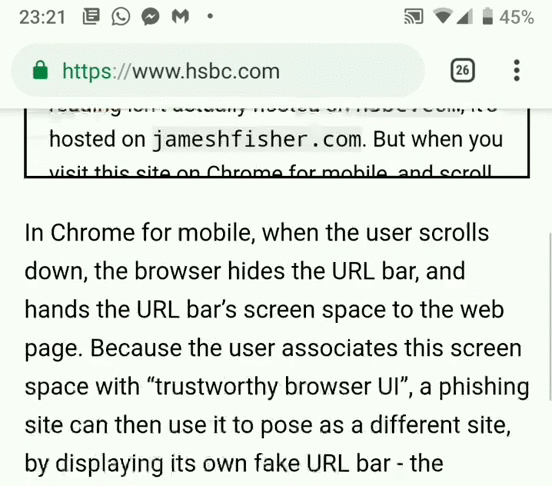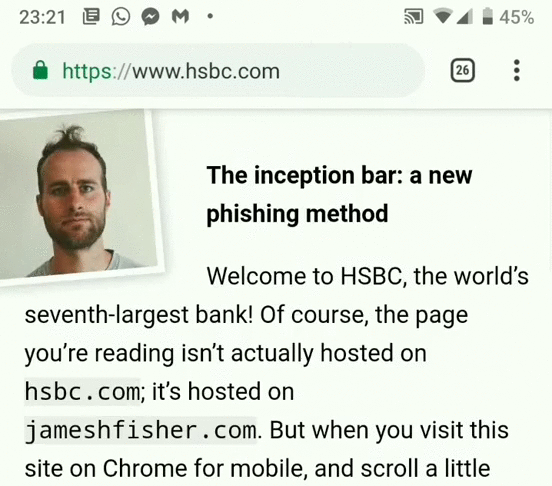
Джеймс Фишер, разработчик приложения для скринкастинга Vidrio, обнаружил уязвимость в браузере Chrome для мобильных платформ. По словам специалиста, это новая находка для злоумышленников, занимающихся фишингом. Смысл эксплойта в этом случае заключается в использовании метода отображения адресной строки.

Согласно опубликованному отчету, при скроллинге вниз есть возможность отобразить фейковую адресную строку, которая не исчезнет до тех пор, пока вы не посетите другой ресурс.

Атакующий может даже видоизменить станицу таким образом, что вы будете не в состоянии увидеть подлинную адресную строку.

Фишер доказал состоятельность своего метода лишь в случае с браузером Chrome. Однако у эксперта есть подозрение, что этот эксплойт можно применить и к другим популярным браузерам.

Другими словами, фишинговые кампании смогут использовать этот метод для создания еще более качественной иллюзии посещения легитимного ресурса. Пользователям следует быть крайне осторожными, чтобы не попасться на такого рода уловки.

В Google на данный момент не предоставили вменяемого решения данной проблемы. Возможно, в скором времени стоит ожидать соответствующий патч.

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru