



Вышел Chrome 74 с поддержкой темного режима в Windows

Вышел Chrome 74 с поддержкой темного режима в Windows

Вышел Chrome 74 с поддержкой темного режима в Windows

Google выпустила новую версию браузера Chrome 74 для пользователей Windows, macOS, Linux, Chrome OS и Android. Главным нововведением этого релиза признана темная тема, которая теперь доступна в операционной системе Windows.

Напомним, что пользователи macOS уже успели опробовать темный режим, так как Chrome 73, выпущенный в середине марта, предоставлял возможность менять тему браузера вместе с основным оформлением операционной системы от Apple.

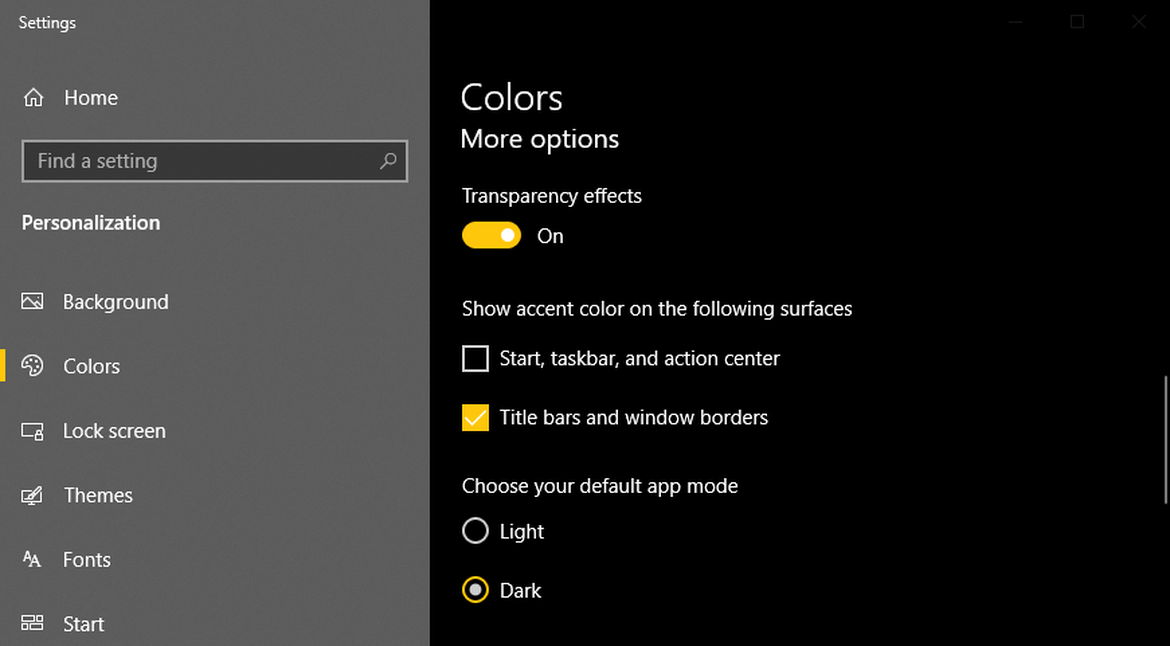
Теперь такой же принцип можно реализовать и в Windows. Однако есть минус — не получится поменять только саму тему браузера — как и в macOS, придется активировать «темный режим» в самой ОС.

Помимо этого, Google устранила в Chrome 39 проблем безопасности разной степени опасности. Также интернет-гигант заблокировал различные возможности, которые использовались в рекламных кампаниях — загрузка файлов из iframe’ов в песочнице и возможность веб-сайтов открывать новую вкладку при попытке закрыть старую.

Пользователи Android порадуются новой функции «Lite mode», которая заменила «Data Saver». На данный момент нет подробной информации касательно «Lite mode», однако Google обещает вскоре предоставить ее.

Подпишитесь на новости

Поддельные инструменты для запуска игр PS5 заражают компьютер вредоносом

На GitHub обнаружили поддельные репозитории, выдающие себя за инструменты запуска игр PlayStation 5 на компьютерах. Вместо игрового эксперимента пользователю предлагают многоступенчатое заражение с отключением части антивирусной проверки.

О кампании специалисты NordVPN рассказали Tom’s Hardware, передав изданию результаты исследования. Злоумышленники используют названия AnyPS5 и Kyttyps5.

Посетителю предлагают ZIP-архив с исполняемым файлом Windows. После запуска загрузчик проверяет окружение: объём памяти, признаки виртуальной машины или облачного сервера, наличие физической видеокарты. При подозрении на исследовательскую среду он прекращает работу.

На подходящем компьютере программа добавляет исключения в Microsoft Defender, затем расшифровывает и запускает основную нагрузку. Исследователи предполагают, что это инфостилер для кражи паролей и других конфиденциальных данных. Точное семейство не названо.

В цепочке также обнаружен скрипт удаления файлов, срабатывающий примерно через две минуты. Но удаление компонентов не означает, что заражение невозможно обнаружить.

Перед запуском подобных утилит стоит проверять владельца репозитория и происхождение загрузок. Если подозрительный файл уже запускался, исследователи рекомендуют отключить компьютер от сети, проверить его антивирусом и сменить пароли с другого устройства.

RSS: Новости на портале Anti-Malware.ru