



Apple, Broadcom и Zyxel затронуты дырами в драйверах для Wi-Fi-чипсетов

Apple, Broadcom и Zyxel затронуты дырами в драйверах для Wi-Fi-чипсетов

Apple, Broadcom и Zyxel затронуты дырами в драйверах для Wi-Fi-чипсетов

Эксперты в области безопасности предупреждают о наличии уязвимостей в драйверах Wi-Fi от Broadcom. Эти проблемы безопасности способны привести к удаленному выполнению кода, а также успешным DoS-атакам. Они угрожают пользователям многих операционных систем.

Первым об уязвимостях сообщил Координационный центр CERT (CERT/CC), который опубликовал соответствующее уведомление. В этом уведомлении перечислен список затронутых проблемами вендоров.

«Драйверы wl и brcmfmac от Broadcom содержат множество уязвимостей. Первый затрагивают две уязвимости переполнения буфера, а второй драйвер brcmfmac с открытым исходным кодом уязвим к обходу проверки фрейма и переполнению буфера», — говорится в уведомлении CERT/CC.

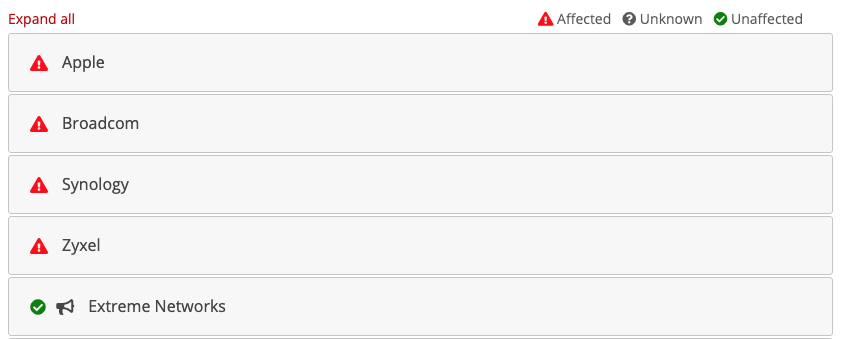
Среди затронутых уязвимостями вендоров оказались Apple, Broadcom, Synology и Zyxel. Точно известно, что Extreme Networks данная проблема обошла стороной. Другие вендоры под вопросом.

В настоящее время бреши отслеживаются под идентификаторами CVE-2019-8564, CVE-2019-9500, CVE-2019-9501, CVE-2019-9502, CVE-2019-9503. Эксперты считают, что они представляют серьезную опасность.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru