



Незащищенные базы сливали данные 60 млн пользователей LinkedIn

Незащищенные базы сливали данные 60 млн пользователей LinkedIn

Незащищенные базы сливали данные 60 млн пользователей LinkedIn

На просторах Сети были найдены восемь незащищенных баз данных, раскрывающих информацию приблизительно 60 миллионов пользователей социальной сети для деловых контактов — LinkedIn. Помимо прочей информации, в базах были указаны адреса электронной почты зарегистрированных в LinkedIn людей.

Первым обратил внимание на странные базы данных исследователь Сеньям Джейн из некоммерческой организации GDI.foundation. Джейн сообщил, что содержащие информацию пользователей LinkedIn базы то исчезали, то снова появлялись в Сети под разными IP-адресами.

«Мой анализ показал, что данные удалялись, а затем загружались на другой IP-адрес ежедневно. Спустя какое-то время база либо становилась недоступна, либо я не мог получить доступ к этому конкретному IP. Это очень странное поведение», — объясняет эксперт.

Суммарно во всех восьми базах содержалась информация приблизительно 60 миллионов пользователей LinkedIn. К счастью, ничего личного не утекло, это всего лишь публичные данные, которые были собраны с какой-то целью.

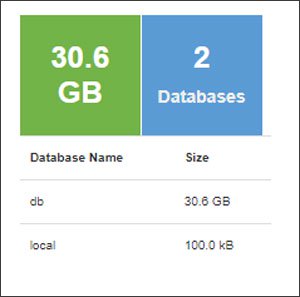
Общий объем баз данных 229 Гб, а размер каждой варьируется между 25 Гб и 32 Гб.

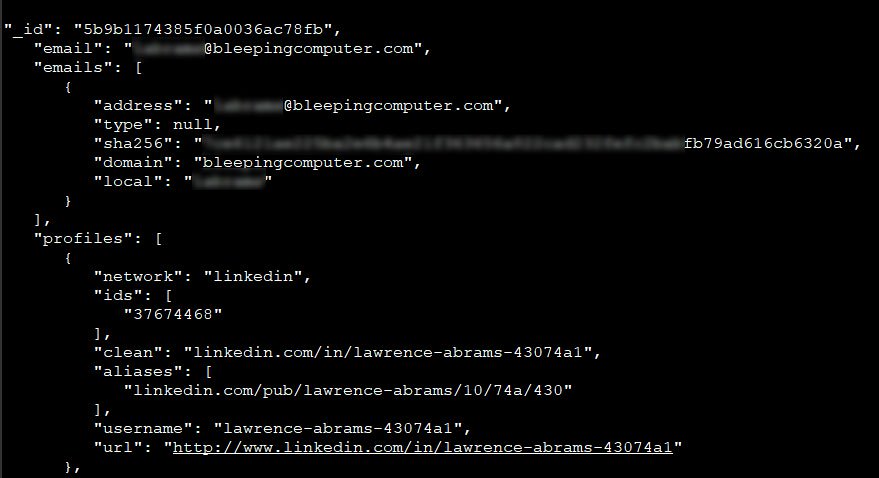
По словам Джейн, ему удалось проанализировать одну из записей, принадлежащих аккаунту конкретного пользователя LinkedIn. В результате в ней нашлись следующие данные: идентификатор, URL профиля, места работы, места учебы, геолокация, перечисленные навыки, время последнего обновления профиля.

Также в базах содержались адреса электронной почты, на которые были зарегистрированы учетные записи LinkedIn. В этом случае непонятно, как эти данные попали в базы, так как настройки многих пользователей запрещают публичный доступ к email-адресам.

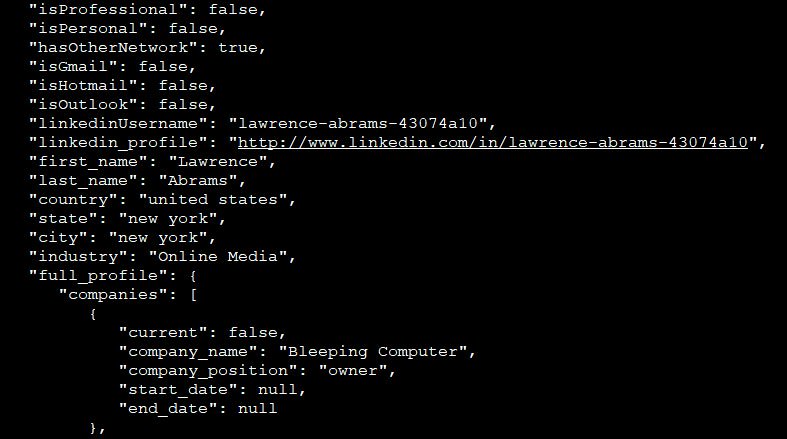
Такие настройки профиля были у Лоуренса Абрамса из BleepingComputer, который также с удивлением обнаружил свой имейл в базах.

Более того, в незащищенных базах также указывалось, какой сервис электронной почты использует тот или иной пользователь. Эти значения имели вид «isProfessional», «isPersonal», «isGmail», «isHotmail» и «isOutlook».

Исследователи связались с компанией Amazon, которая выступала хостером незащищенных баз данных, и попросили ее закрыть доступ к данным пользователей LinkedIn. В LinkedIn заявили, что эти базы не принадлежат социальной сети.

Подпишитесь на новости

Гособлако недогрузили на 2,7 млрд рублей, Минцифры объяснило причины

На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.

Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.

Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.

Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.

В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.

При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.

RSS: Новости на портале Anti-Malware.ru