



Facebook: Мы случайно собрали контакты 1,5 млн людей без их согласия

Facebook: Мы случайно собрали контакты 1,5 млн людей без их согласия

Facebook: Мы случайно собрали контакты 1,5 млн людей без их согласия

С мая 2016 года Facebook собрала контакты 1,5 млн пользователей без их ведома и согласия. Представители интернет-гиганта заявили, что эти данные были загружены на серверы компании «непреднамеренно», а сейчас сотрудники удаляют их.

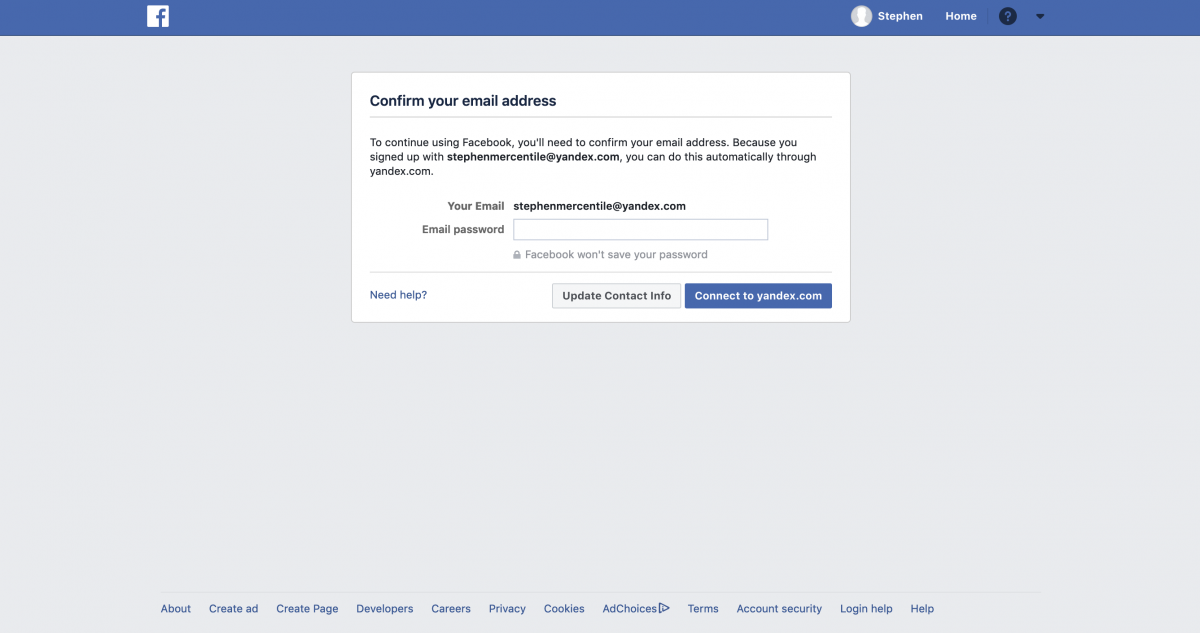
Об этом стало известно благодаря исследователю в области безопасности, который обратил внимание на то, что социальная сеть требует у новых пользователей пароль от почты. Мы писали об этом в начале месяца.

В среду представители Facebook признались, что таким образом собирались данные пользователей, которые затем «скармливались» системам соцсети, отвечающим за отображение релевантной рекламы юзерам.

В Facebook заявили, что сотрудники компании не получали доступ к содержимому электронных писем, однако определенно собрали информацию о контактах и переписках.

Таким образом, учитывая, что соцсеть собрала контакты 1,5 миллиона пользователей, в общей сложности Facebook удалось собрать контактную информацию сотен миллионов людей. Пресс-секретарь не смог назвать точное количество контактов, которое удалось получить таким способом.

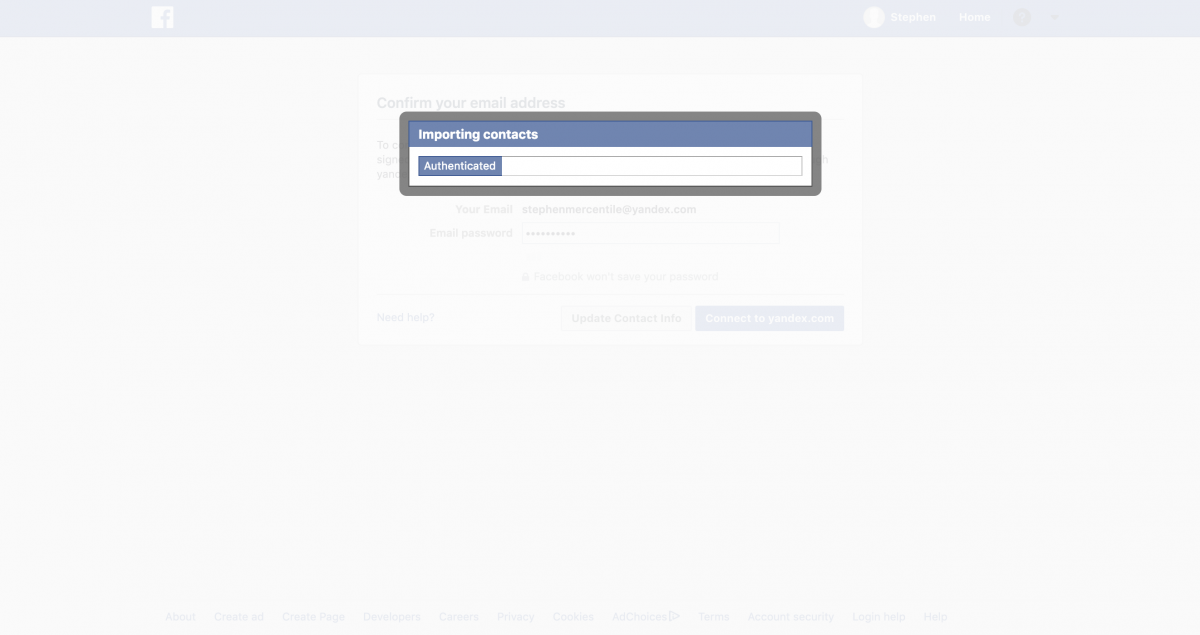
Как можно увидеть на скриншоте ниже, социальная сеть просила пользователя ввести пароль от почты. После подтверждения Facebook начинал собирать контакты пользователя без его согласия.

Представители Business Insider убедились в этом, проведя тест с помощью фейковой учетной записи.

На данном этапе непонятно, будет ли эта ситуация нести какой-либо репутационный риск для компании.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru