



Facebook: Мы случайно собрали контакты 1,5 млн людей без их согласия

Facebook: Мы случайно собрали контакты 1,5 млн людей без их согласия

Facebook: Мы случайно собрали контакты 1,5 млн людей без их согласия

С мая 2016 года Facebook собрала контакты 1,5 млн пользователей без их ведома и согласия. Представители интернет-гиганта заявили, что эти данные были загружены на серверы компании «непреднамеренно», а сейчас сотрудники удаляют их.

Об этом стало известно благодаря исследователю в области безопасности, который обратил внимание на то, что социальная сеть требует у новых пользователей пароль от почты. Мы писали об этом в начале месяца.

В среду представители Facebook признались, что таким образом собирались данные пользователей, которые затем «скармливались» системам соцсети, отвечающим за отображение релевантной рекламы юзерам.

В Facebook заявили, что сотрудники компании не получали доступ к содержимому электронных писем, однако определенно собрали информацию о контактах и переписках.

Таким образом, учитывая, что соцсеть собрала контакты 1,5 миллиона пользователей, в общей сложности Facebook удалось собрать контактную информацию сотен миллионов людей. Пресс-секретарь не смог назвать точное количество контактов, которое удалось получить таким способом.

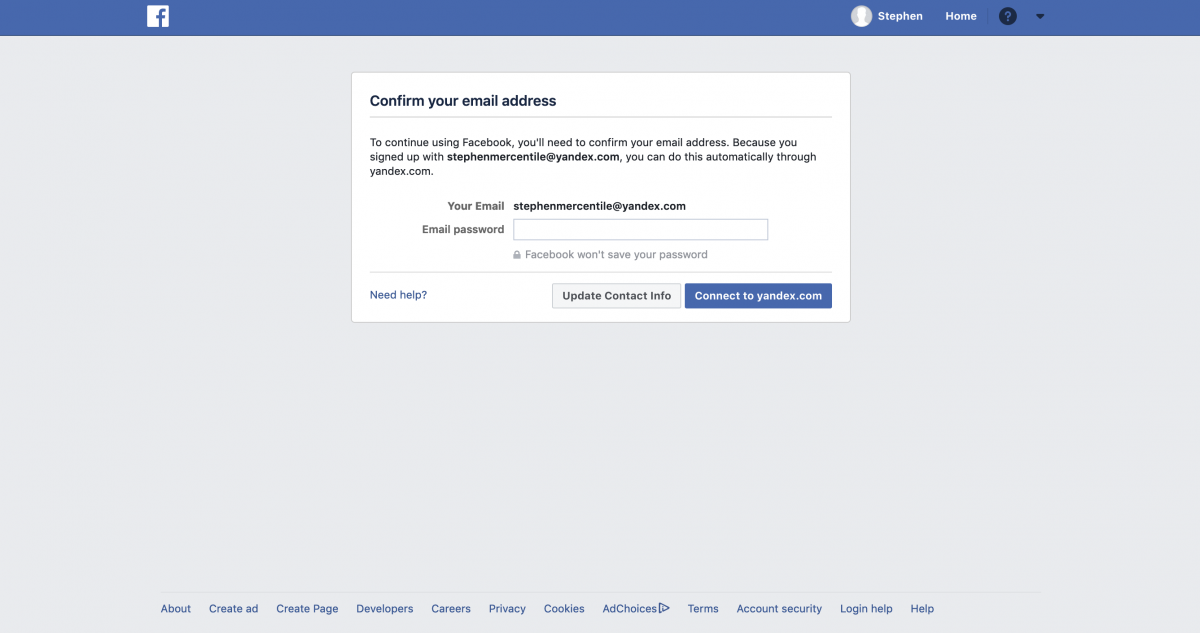
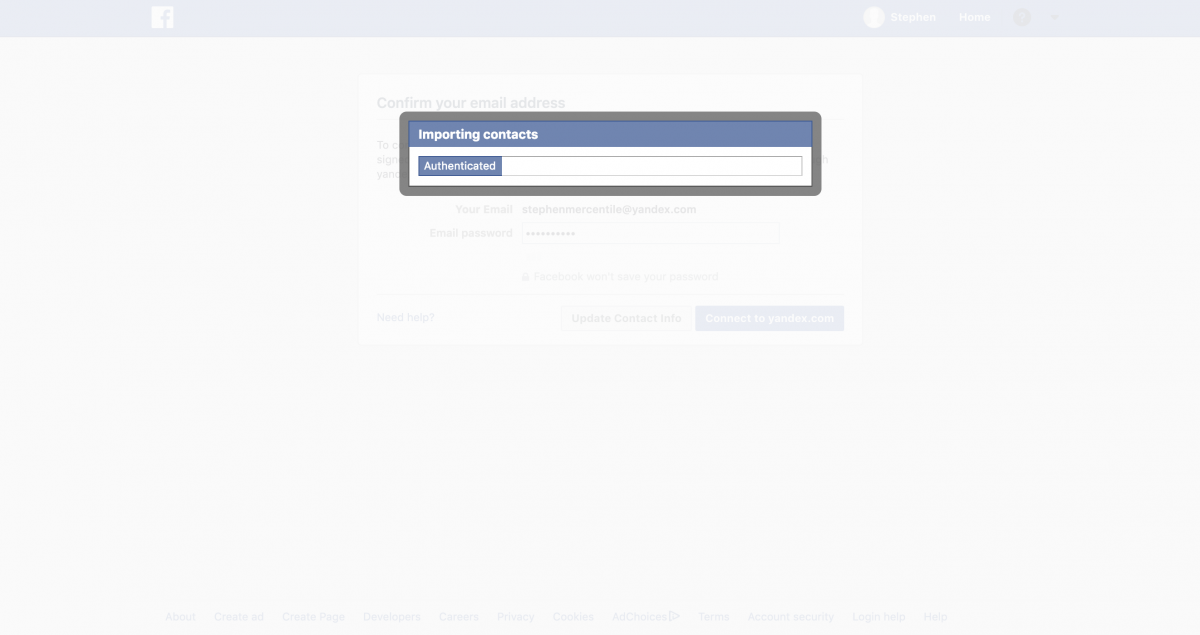
Как можно увидеть на скриншоте ниже, социальная сеть просила пользователя ввести пароль от почты. После подтверждения Facebook начинал собирать контакты пользователя без его согласия.

Представители Business Insider убедились в этом, проведя тест с помощью фейковой учетной записи.

На данном этапе непонятно, будет ли эта ситуация нести какой-либо репутационный риск для компании.

Подпишитесь на новости

Урон по цене кофе: заказать DDoS-атаку можно всего за $30

Чтобы положить чужой сайт, больше не нужны собственный ботнет, команда киберпреступников и чемодан денег. Достаточно найти подрядчика в даркнете и заплатить от $30 (дешевле некоторых подписок на вполне легальные сервисы). Эксперты Kaspersky Digital Footprint Intelligence изучили более 250 тысяч публикаций в даркнете и дипвебе и обнаружили почти 150 действующих поставщиков DDoS-услуг.

Согласно исследованию «DDoS-экономика: сколько стоит „положить” сайт» (PDF), атака продолжительностью от одного до 30 дней может стоить от $30 до $2000. Итоговый ценник зависит от цели, мощности и продолжительности цифрового обстрела.

Теневой рынок даже предлагает демоверсию: короткую пробную атаку примерно за $10, а иногда и бесплатно. Всё как у приличного SaaS-сервиса, только вместо управления проектами клиент получает возможность обрушить чужой ресурс.


Для постоянных покупателей работает подписка DDoS-as-a-Service. За $1-30 тысяч в месяц заказчику дают доступ к инструментам, позволяющим запускать атаки длительностью от минуты до 48 часов. Цена зависит от используемых методов и количества одновременных целей.

Рынок при этом бодро пополняется новичками. Только за первый квартал 2026 года исследователи нашли 16 новых поставщиков. Если темп сохранится, по итогам года их станет минимум на 25% больше, чем в 2025-м. Средний срок жизни такого бизнеса составляет 2,5 года, а отдельные ветераны работают уже около десятилетия.

RSS: Новости на портале Anti-Malware.ru