



Absolute: 100% инструментов для защиты конечных точек ненадежны

Absolute: 100% инструментов для защиты конечных точек ненадежны

Absolute: 100% инструментов для защиты конечных точек ненадежны

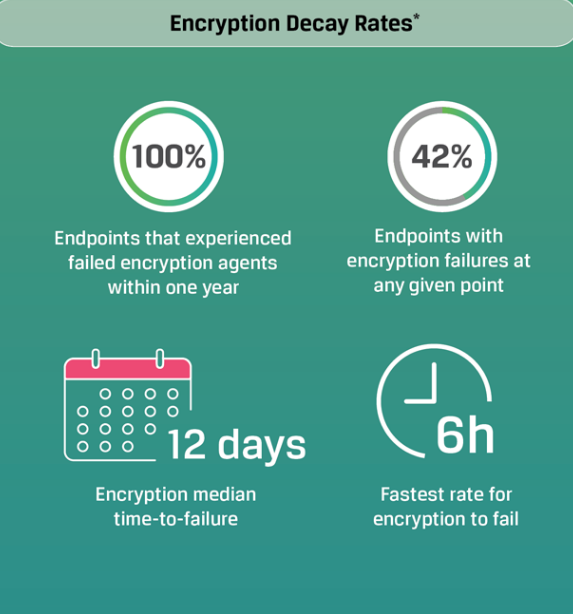
Согласно отчету компании Absolute, 100% инструментов для защиты конечных точек рано или поздно терпят неудачу. Прийти к такому выводу экспертам помог анализ данных, полученных с шести миллионов устройств, установленных в 12 тыс. организациях. Анализ проводился в течение года.

В исследовании под названием «2019 Global Endpoint Security Trends Report» компания Absolute утверждает, что каждый дополнительный инструмент только усложняет стратегию защиты, а также увеличивает шанс провала перед лицом киберугроз.

Специалисты области предсказывают, что к 2020 году глобальные расходы на защиту конечных точек достигнут $128 миллиардов. Такой подход объясним, так как 70% инцидентов с утечками информации происходят по причине плохой защищенности конечных точек.

В Absolute считают, что сложность инструментов для контроля конечных точек создает для организаций ложное чувство защищенности. На деле же это выливается в дополнительные риски, связанные с отказом подобных инструментов.

Статистика, собранная Absolute, говорит о следующем:

  • 42% всех проанализированных конечных точек не всегда защищены.
  • 2% агентов терпят неудачу каждую неделю. В результате 100% инструментов для защиты конечных точек ненадежны.
  • 100% устройств в течение года по меньшей мере один раз столкнутся с проблемой должного контроля шифрования.
  • Практически 1 из 5 устройств становится недоступным в результате ошибки в работе инструмента для управления.

«Постоянно развивающиеся киберугрозы заставляют организации внедрять дополнительные слои защиты конечных точек. В результате вся схема становится сложной, дополнительно страдает производительность. На выходе же мы поучаем недостаточную защищенность конечных точек», — комментирует отчет Absolute глава компании Кристи Уайт.

Подпишитесь на новости

Шадаев: дата-центрам лучше уйти под землю, чем за рубеж

Минцифры хочет, чтобы российские компании оставляли дата-центры в стране, даже если для этого их придется строить под землей. Об этом 12 ноября на CNews Forum 2026 сказал глава ведомства Максут Шадаев. Министр заявил, что предпочел бы, чтобы ЦОДы уходили под землю, а не релоцировались.

Подробнее о заявлении министра пишет «Коммерсантъ». Напомним, в октябре ВСУ атаковали пять дата-центров, среди них объекты «Сбера», VK и Яндекса.

После ударов по ЦОД Яндекса начались масштабные сбои в сервисах компании и у организаций, которые арендуют у нее вычислительные мощности.

В Минцифры ожидают, что спрос на новые дата-центры скоро вырастет, и считают, что их будут строить в защищенных или заглубленных местах.

До конца 2026 года министерство подготовит меры поддержки для строительства ЦОД в регионах. Среди них будет льготное кредитование.

Вынести мощности за границу по закону можно. Ноябрьский указ президента разрешает временно использовать вычислительные мощности за рубежом, но только по согласованию с ФСБ России.

RSS: Новости на портале Anti-Malware.ru