



Absolute: 100% инструментов для защиты конечных точек ненадежны

Absolute: 100% инструментов для защиты конечных точек ненадежны

Absolute: 100% инструментов для защиты конечных точек ненадежны

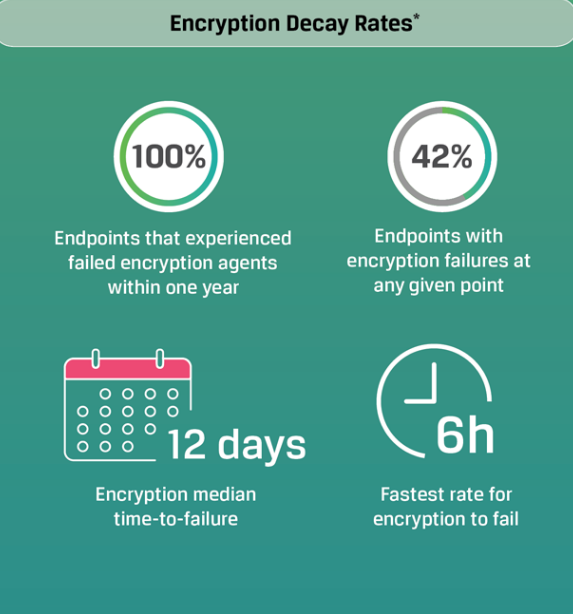
Согласно отчету компании Absolute, 100% инструментов для защиты конечных точек рано или поздно терпят неудачу. Прийти к такому выводу экспертам помог анализ данных, полученных с шести миллионов устройств, установленных в 12 тыс. организациях. Анализ проводился в течение года.

В исследовании под названием «2019 Global Endpoint Security Trends Report» компания Absolute утверждает, что каждый дополнительный инструмент только усложняет стратегию защиты, а также увеличивает шанс провала перед лицом киберугроз.

Специалисты области предсказывают, что к 2020 году глобальные расходы на защиту конечных точек достигнут $128 миллиардов. Такой подход объясним, так как 70% инцидентов с утечками информации происходят по причине плохой защищенности конечных точек.

В Absolute считают, что сложность инструментов для контроля конечных точек создает для организаций ложное чувство защищенности. На деле же это выливается в дополнительные риски, связанные с отказом подобных инструментов.

Статистика, собранная Absolute, говорит о следующем:

  • 42% всех проанализированных конечных точек не всегда защищены.
  • 2% агентов терпят неудачу каждую неделю. В результате 100% инструментов для защиты конечных точек ненадежны.
  • 100% устройств в течение года по меньшей мере один раз столкнутся с проблемой должного контроля шифрования.
  • Практически 1 из 5 устройств становится недоступным в результате ошибки в работе инструмента для управления.

«Постоянно развивающиеся киберугрозы заставляют организации внедрять дополнительные слои защиты конечных точек. В результате вся схема становится сложной, дополнительно страдает производительность. На выходе же мы поучаем недостаточную защищенность конечных точек», — комментирует отчет Absolute глава компании Кристи Уайт.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru