



Absolute: 100% инструментов для защиты конечных точек ненадежны

Absolute: 100% инструментов для защиты конечных точек ненадежны

Absolute: 100% инструментов для защиты конечных точек ненадежны

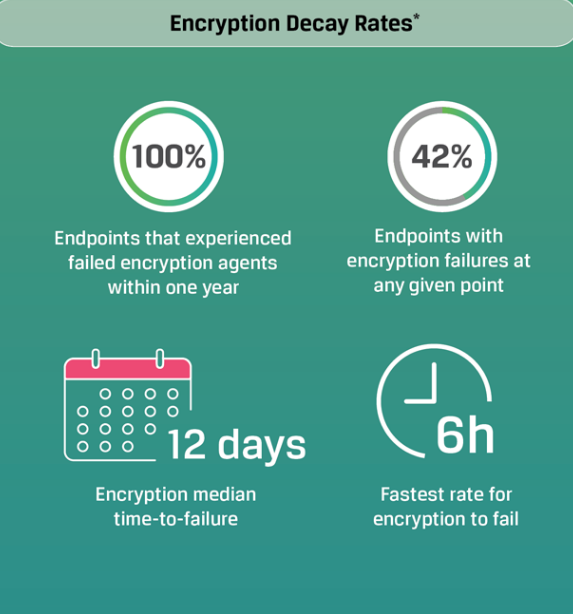
Согласно отчету компании Absolute, 100% инструментов для защиты конечных точек рано или поздно терпят неудачу. Прийти к такому выводу экспертам помог анализ данных, полученных с шести миллионов устройств, установленных в 12 тыс. организациях. Анализ проводился в течение года.

В исследовании под названием «2019 Global Endpoint Security Trends Report» компания Absolute утверждает, что каждый дополнительный инструмент только усложняет стратегию защиты, а также увеличивает шанс провала перед лицом киберугроз.

Специалисты области предсказывают, что к 2020 году глобальные расходы на защиту конечных точек достигнут $128 миллиардов. Такой подход объясним, так как 70% инцидентов с утечками информации происходят по причине плохой защищенности конечных точек.

В Absolute считают, что сложность инструментов для контроля конечных точек создает для организаций ложное чувство защищенности. На деле же это выливается в дополнительные риски, связанные с отказом подобных инструментов.

Статистика, собранная Absolute, говорит о следующем:

  • 42% всех проанализированных конечных точек не всегда защищены.
  • 2% агентов терпят неудачу каждую неделю. В результате 100% инструментов для защиты конечных точек ненадежны.
  • 100% устройств в течение года по меньшей мере один раз столкнутся с проблемой должного контроля шифрования.
  • Практически 1 из 5 устройств становится недоступным в результате ошибки в работе инструмента для управления.

«Постоянно развивающиеся киберугрозы заставляют организации внедрять дополнительные слои защиты конечных точек. В результате вся схема становится сложной, дополнительно страдает производительность. На выходе же мы поучаем недостаточную защищенность конечных точек», — комментирует отчет Absolute глава компании Кристи Уайт.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru