



Absolute: 100% инструментов для защиты конечных точек ненадежны

Absolute: 100% инструментов для защиты конечных точек ненадежны

Absolute: 100% инструментов для защиты конечных точек ненадежны

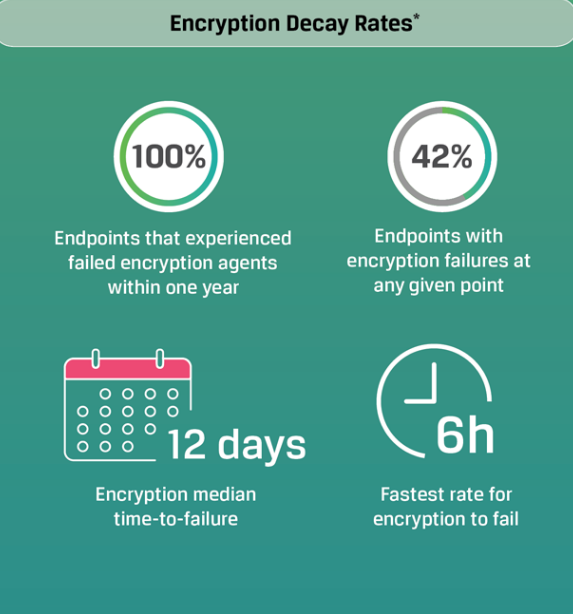
Согласно отчету компании Absolute, 100% инструментов для защиты конечных точек рано или поздно терпят неудачу. Прийти к такому выводу экспертам помог анализ данных, полученных с шести миллионов устройств, установленных в 12 тыс. организациях. Анализ проводился в течение года.

В исследовании под названием «2019 Global Endpoint Security Trends Report» компания Absolute утверждает, что каждый дополнительный инструмент только усложняет стратегию защиты, а также увеличивает шанс провала перед лицом киберугроз.

Специалисты области предсказывают, что к 2020 году глобальные расходы на защиту конечных точек достигнут $128 миллиардов. Такой подход объясним, так как 70% инцидентов с утечками информации происходят по причине плохой защищенности конечных точек.

В Absolute считают, что сложность инструментов для контроля конечных точек создает для организаций ложное чувство защищенности. На деле же это выливается в дополнительные риски, связанные с отказом подобных инструментов.

Статистика, собранная Absolute, говорит о следующем:

  • 42% всех проанализированных конечных точек не всегда защищены.
  • 2% агентов терпят неудачу каждую неделю. В результате 100% инструментов для защиты конечных точек ненадежны.
  • 100% устройств в течение года по меньшей мере один раз столкнутся с проблемой должного контроля шифрования.
  • Практически 1 из 5 устройств становится недоступным в результате ошибки в работе инструмента для управления.

«Постоянно развивающиеся киберугрозы заставляют организации внедрять дополнительные слои защиты конечных точек. В результате вся схема становится сложной, дополнительно страдает производительность. На выходе же мы поучаем недостаточную защищенность конечных точек», — комментирует отчет Absolute глава компании Кристи Уайт.

Подпишитесь на новости

Роскомнадзор встроил машинное обучение в систему фильтрации трафика

Роскомнадзор внедрил механизм фильтрации интернет-трафика на основе машинного обучения и потратил на него 2,27 млрд рублей. Это следует из паспорта ведомственной программы цифровой трансформации на 2026-2028 годы. В документе указано, что РКН использует отечественную модель, развернутую на собственной инфраструктуре.

Ее название не раскрывается, большая языковая модель в системе не применяется.

С паспортом программы ознакомился Forbes. Механизм встроен в автоматизированную систему обеспечения безопасности российского сегмента интернета (АСБИ).

Через нее Роскомнадзор управляет ТСПУ, оборудованием для фильтрации трафика на сетях операторов связи. На установку новых и модернизацию действующих ТСПУ в 2026 году заложено 3,99 млрд рублей основного финансирования и еще 6,2 млрд рублей дополнительного.

О планах использовать ИИ для фильтрации стало известно в январе. В мае ведомство собиралось взять для этого модель Astra AI от «Группы Астра».

VPN в описании механизма прямо не упоминается. Дмитрий Кутейников из RKS Global считает, что модель может оценивать вероятность использования VPN по внешним признакам, например по размеру и ритму пакетов или длительности сессии, без чтения содержимого. По его словам, под ошибочную блокировку могут попасть корпоративные VPN и облачные сервисы.

RSS: Новости на портале Anti-Malware.ru