



Microsoft потеряла контроль над важным для Windows Tiles поддоменом

Microsoft потеряла контроль над важным для Windows Tiles поддоменом

Microsoft потеряла контроль над важным для Windows Tiles поддоменом

Microsoft потеряла контроль над важным поддоменом, который используется системами Windows 8 и Windows 10 для доставки новостей и обновлений живым тайлам (Live Tiles) — анимированным элементам меню «Пуск».

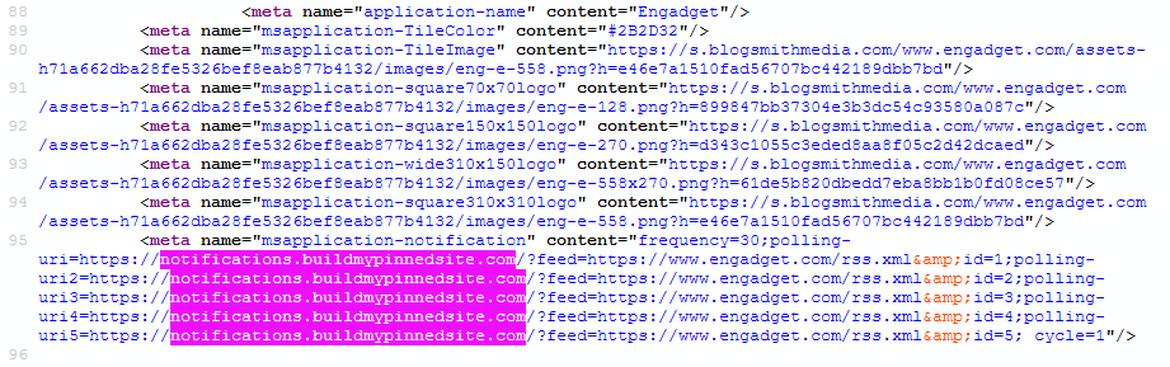
В настоящее время данный поддомен (notifications.buildmypinnedsite.com) находится под контролем Ханно Бьёка, исследователя в области безопасности, работающего на немецкий сайт Golem.de, освещающий новости из мира технологий.

Поддомен был частью сервиса buildmypinnedsite.com, который Microsoft запустила вместе со стартом системы Windows 8. Весь сервис предназначался для живых тайлов в меню «Пуск», вернее — для их обновлений в режиме реального времени.

Эту функцию могут использовать веб-сайты, которым необходимо добавить специальный метатег в исходный код страницы. В этом случае на стороне клиента обновления этого ресурса автоматически бы подгружались в определенный тайл.

Microsoft рекомендовала владельцам сайтов использовать поддомен notifications.buildmypinnedsite.com для конвертации RSS-лент в удобный для Windows Tiles формат.

К слову, тысячи сайтов используют эти возможности.

Однако Ханно Бьёк сегодня заявил, что сервис больше не работает.

«Хост, который должен был доставлять XML-файлы — notifications.buildmypinnedsite.com — отдавал ошибку на стороне облачного сервиса Microsoft Azure. Он перенаправлял на поддомен Azure. Однако сам поддомен не был зарегистрирован Azure», — объясняет эксперт.

Исследователь зарегистрировал поддомен в своем аккаунте Azure, следовательно, в данный момент контролирует все поступающие на него запросы. Бьёк отметил, что уведомил Microsoft, однако корпорация пока никак не отреагировала.

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru