



Microsoft потеряла контроль над важным для Windows Tiles поддоменом

Microsoft потеряла контроль над важным для Windows Tiles поддоменом

Microsoft потеряла контроль над важным для Windows Tiles поддоменом

Microsoft потеряла контроль над важным поддоменом, который используется системами Windows 8 и Windows 10 для доставки новостей и обновлений живым тайлам (Live Tiles) — анимированным элементам меню «Пуск».

В настоящее время данный поддомен (notifications.buildmypinnedsite.com) находится под контролем Ханно Бьёка, исследователя в области безопасности, работающего на немецкий сайт Golem.de, освещающий новости из мира технологий.

Поддомен был частью сервиса buildmypinnedsite.com, который Microsoft запустила вместе со стартом системы Windows 8. Весь сервис предназначался для живых тайлов в меню «Пуск», вернее — для их обновлений в режиме реального времени.

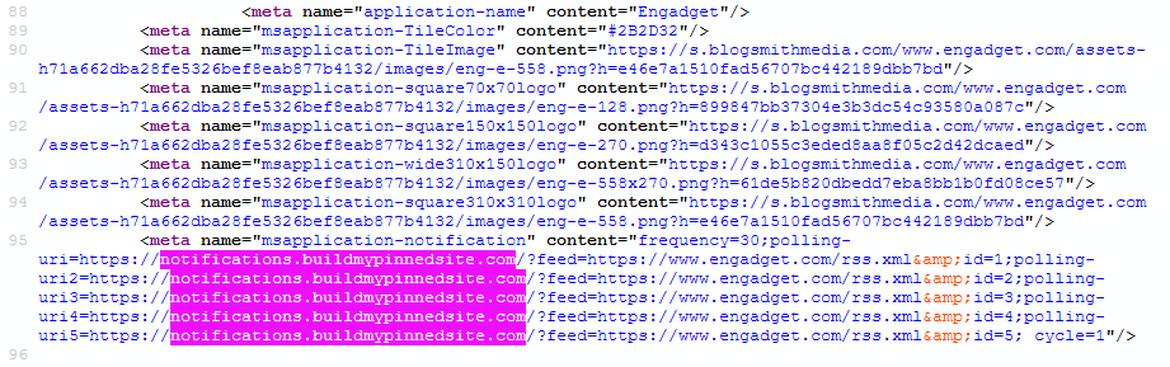
Эту функцию могут использовать веб-сайты, которым необходимо добавить специальный метатег в исходный код страницы. В этом случае на стороне клиента обновления этого ресурса автоматически бы подгружались в определенный тайл.

Microsoft рекомендовала владельцам сайтов использовать поддомен notifications.buildmypinnedsite.com для конвертации RSS-лент в удобный для Windows Tiles формат.

К слову, тысячи сайтов используют эти возможности.

Однако Ханно Бьёк сегодня заявил, что сервис больше не работает.

«Хост, который должен был доставлять XML-файлы — notifications.buildmypinnedsite.com — отдавал ошибку на стороне облачного сервиса Microsoft Azure. Он перенаправлял на поддомен Azure. Однако сам поддомен не был зарегистрирован Azure», — объясняет эксперт.

Исследователь зарегистрировал поддомен в своем аккаунте Azure, следовательно, в данный момент контролирует все поступающие на него запросы. Бьёк отметил, что уведомил Microsoft, однако корпорация пока никак не отреагировала.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru