



Баг в Origin от Electronic Arts позволял установить вредонос в систему

Баг в Origin от Electronic Arts позволял установить вредонос в систему

Баг в Origin от Electronic Arts позволял установить вредонос в систему

Корпорация Electronic Arts (EA), одна из самых крупных и узнаваемых в индустрии видеоигр, устранила уязвимость в своей онлайн-платформе для игр Origin. Обнаруженная исследователями брешь позволяла запустить вредоносный код на компьютере пользователя без его ведома.

Проблема безопасности актуальна для пользователей Windows, в системе которых установлено приложение Origin. Десятки миллионов людей по всему миру используют эту платформу для покупки и загрузки игр.

Для упрощения доступа к играм EA реализовала собственную схему URL — origin://. Она позволяет геймерам запустить игру с веб-страницы, для этого достаточно просто кликнуть по ссылке вида origin://.

Однако эксперты компании Underdog Security обнаружили, что Origin может использоваться для запуска любого приложения на компьютере пользователя.

«Атакующий может запустить все, что только пожелает», — заявил Дейли Би из Underdog Security.

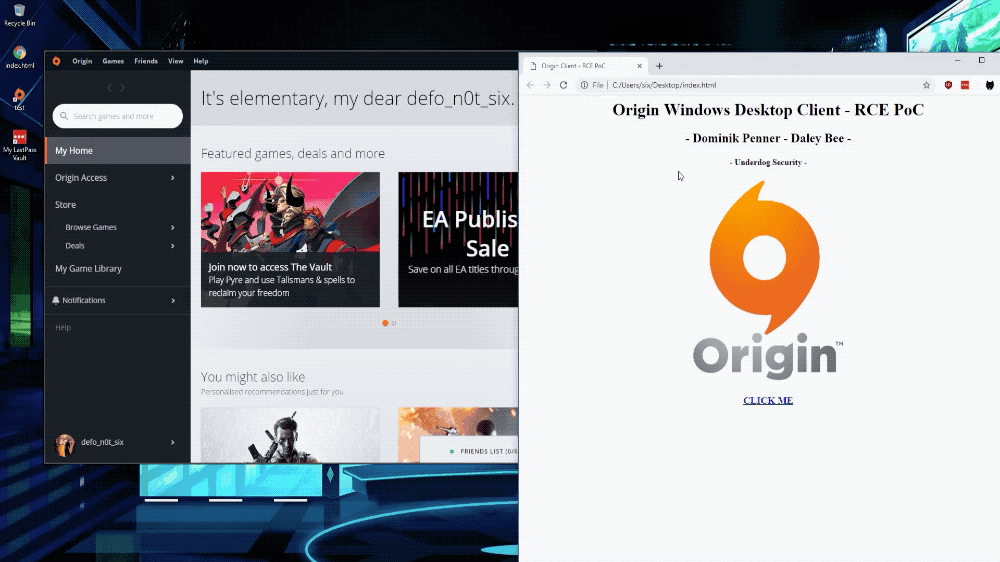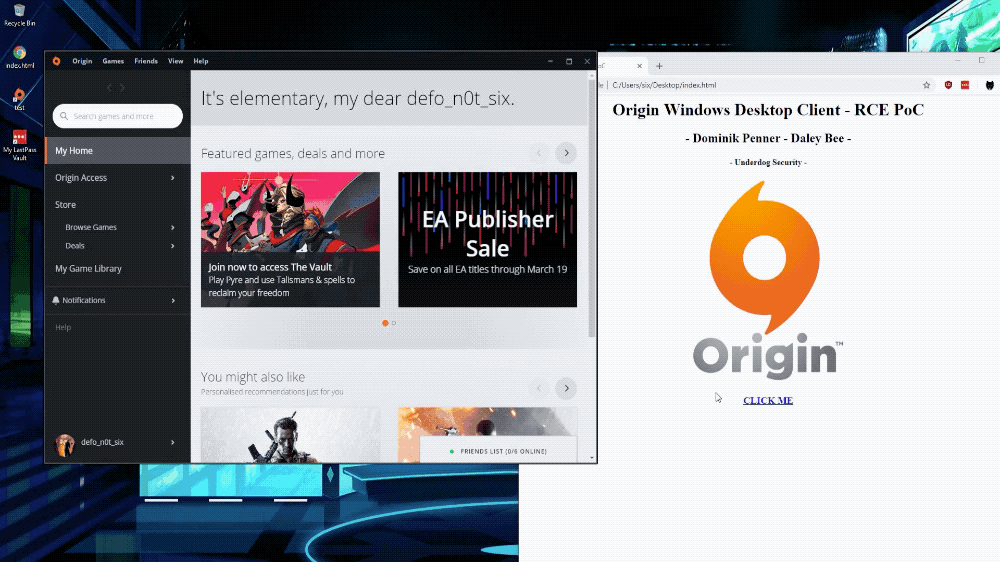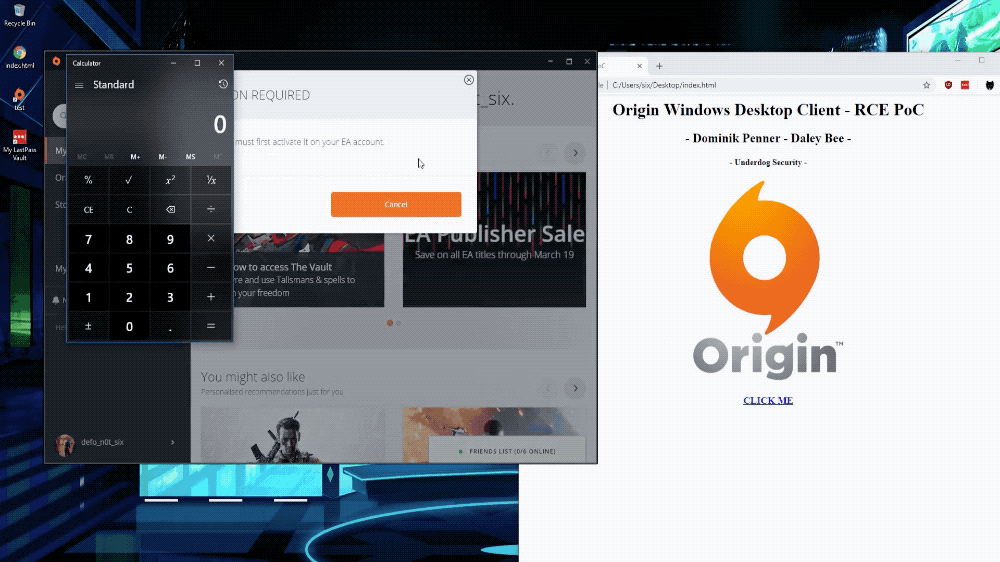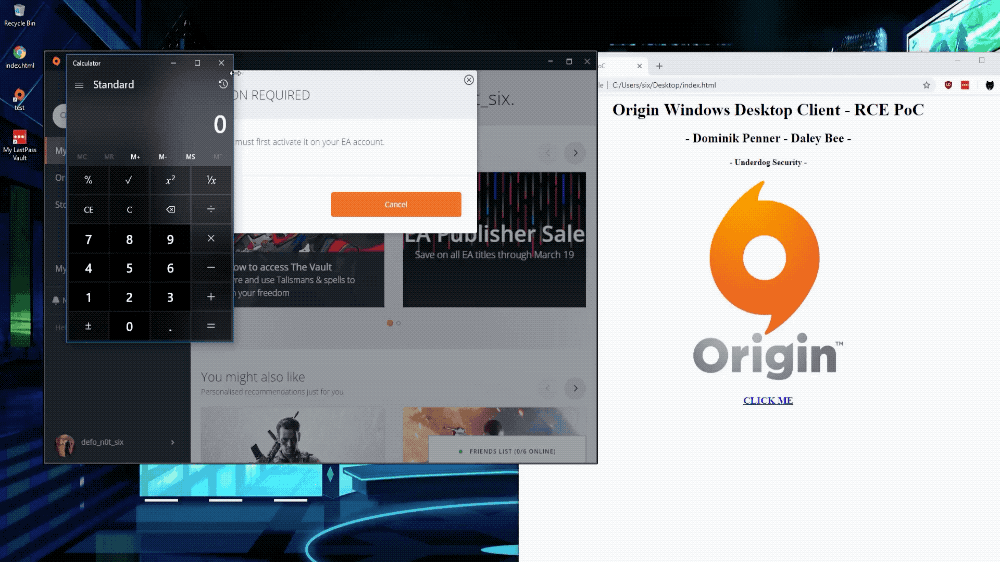
Чтобы продемонстрировать работу эксплойта, исследователи запустили калькулятор, используя игровую онлайн-платформу от Electronic Arts.

Но хуже всего то, что злоумышленник мог запустить команды PowerShell, которые вполне могут использоваться для установки программы-вымогателя и любых других вредоносных компонентов.

Для эксплуатации уязвимости киберпреступникам было достаточно сделать лишь одно — заставить пользователя нажать на вредоносную ссылку. Успешно атаковав этот баг, злоумышленник мог также выкрасть токены геймера, что позволило бы получить доступ к аккаунту пользователя без необходимости вводить учетные данные.

Рекомендуем всем установить вышедшее обновление клиента Origin, в котором эта уязвимость устранена.

Подпишитесь на новости

В России заблокируют 26 тыс. мобильных номеров, оформленных сверх лимита

Российские операторы отключат около 26 тысяч мобильных номеров, зарегистрированных сверх разрешённого количества. Они числятся примерно за тысячей абонентов. Запас симок на все случаи жизни постепенно заканчивается, по крайней мере в операторских базах.

Данные заместителя главы Роскомнадзора Олега Терлякова с форума «Спектр-2026» приводят «Ведомости».

С начала года к середине октября количество номеров сверх лимита сократилось на 1,95 млн. По подсчётам издания, перелимит уменьшился в 76 раз.

Для граждан России действует ограничение в 20 сим-карт суммарно у всех операторов. Для иностранцев вдвое меньше — десять. Превышение становится основанием для блокировки.

Ограничения направлены против нелегального оборота номеров и телефонного мошенничества. Сим-карты могут оформлять на подставных лиц или граждан, которые вообще не знают о своём внезапном телеком-хозяйстве.

При этом сокращение перелимита на 1,95 млн номеров не означает, что все эти симки принадлежали мошенникам или были принудительно отключены. Статистика показывает, сколько номеров перестало числиться сверх установленного потолка.

RSS: Новости на портале Anti-Malware.ru