



Microsoft представила фреймворк SECCON для безопасности Windows 10

Microsoft представила фреймворк SECCON для безопасности Windows 10

Microsoft представила фреймворк SECCON для безопасности Windows 10

Microsoft анонсировала фреймворк для конфигурации безопасности, который содержит руководство для системных администраторов относительно основных настроек, благодаря которым можно защитить устройства, работающие на Windows 10.

В результате у корпорации получился фреймворк SECCON, способный обеспечить компьютерам на Windows 10 четкие конфигурации безопасности.

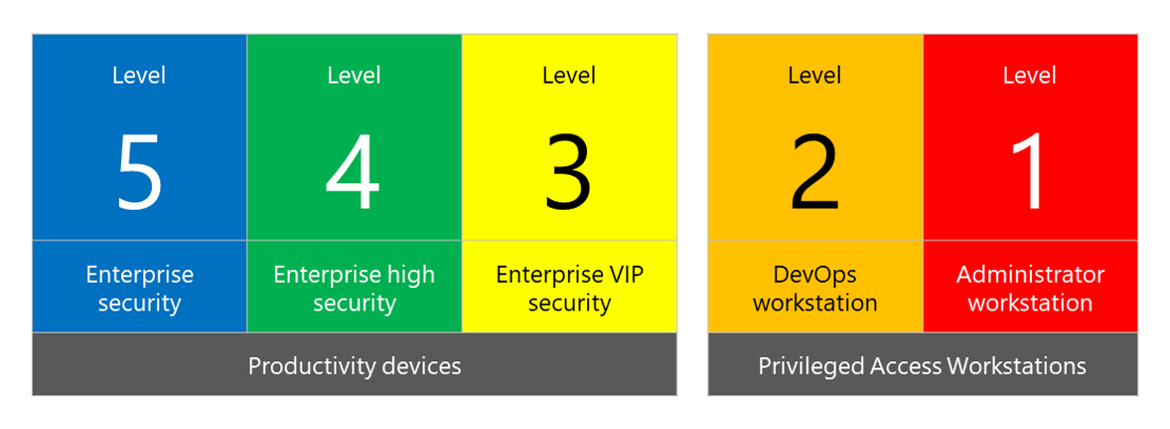
SECCON способен предоставить пять уровней конфигурации безопасности, которые представлены на картинке ниже.

Microsoft описывает эти уровни следующим образом:

  • Enterprise security — мы рекомендуем этот уровень в качестве того минимума, который стоит использовать в случае с устройствами на предприятиях. Организовать эту конфигурацию можно за 30 дней.
  • Enterprise high security — этот уровень стоит использовать для тех устройств, на которых пользователи хранят конфиденциальную информацию. Некоторые нюансы этой конфигурации могут повлиять на совместимость с приложениями. Развернуть этот уровень можно за 90 дней.
  • Enterprise VIP security — такой уровень Microsoft рекомендует для отдельных пользователей или групп, которые могут быть подвержены дополнительному риску.
  • DevOps workstation — такое следует применять для разработчиков и тестеров, которые являются привлекательной целью для атак на цепочку поставок или кражи учетных данных.
  • Administrator workstation — поскольку администраторы больше других рискуют, этот уровень предлагается использовать для них.
Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru