



Сайт видеоредактора VSDC был взломан, юзеры скачивали банковский троян

Сайт видеоредактора VSDC был взломан, юзеры скачивали банковский троян

Сайт видеоредактора VSDC был взломан, юзеры скачивали банковский троян

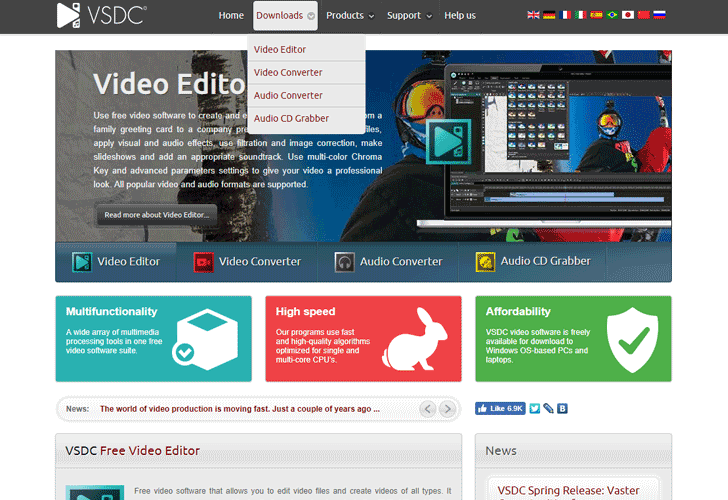
Пользователи, скачавшие софт для редактирования мультимедийных материалов VSDC в период с 21 февраля по 23 марта 2019 года, могли заразить свои компьютеры вредоносной программой.

Речь идет о банковском трояне, похищающем важную платежную информацию пользователей. Следовательно, если вы находитесь в группе риска, рекомендуется проверить систему антивирусной программой и поменять все пароли от банковских приложений.

VSDC представляет собой популярную программу для редактирования видеоматериалов — в месяц официальный сайт данной программы посещает более 1,3 миллиона пользователей.

Киберпреступники в прошлом уже взламывали ресурс разработчиков VSDC, в ходе своей атаки злоумышленники подменили ссылки на загрузку программы. В результаты люди скачивали вредоносную программу вместо нормального видеоредактора.

В этот раз атакующие встроили вредоносный код JavaScript в веб-сайт VSDC. Этот код определял геолокацию посетителя и подменял ссылки на загрузку для пользователей из Великобритании, США, Канады и Австралии.

Вредоносную кампанию обнаружили эксперты антивирусной компании «Доктор Веб», которые в блоге описали ситуацию следующим образом:

«Киберпреступники подменили ссылки на загрузку VSDC, в результате чего пользователи скачивали опасный банковский троян Win32.Bolik.2, а также Trojan.PWS.Stealer (KPOT)».

Win32.Bolik.2 является популярным полиморфным вредоносом, который может осуществлять веб-инъекции, перехват трафика, запись нажатий клавиш, а также похищать информацию из различных банковских онлайн-систем.

Подпишитесь на новости

Шадаев: дата-центрам лучше уйти под землю, чем за рубеж

Минцифры хочет, чтобы российские компании оставляли дата-центры в стране, даже если для этого их придется строить под землей. Об этом 12 ноября на CNews Forum 2026 сказал глава ведомства Максут Шадаев. Министр заявил, что предпочел бы, чтобы ЦОДы уходили под землю, а не релоцировались.

Подробнее о заявлении министра пишет «Коммерсантъ». Напомним, в октябре ВСУ атаковали пять дата-центров, среди них объекты «Сбера», VK и Яндекса.

После ударов по ЦОД Яндекса начались масштабные сбои в сервисах компании и у организаций, которые арендуют у нее вычислительные мощности.

В Минцифры ожидают, что спрос на новые дата-центры скоро вырастет, и считают, что их будут строить в защищенных или заглубленных местах.

До конца 2026 года министерство подготовит меры поддержки для строительства ЦОД в регионах. Среди них будет льготное кредитование.

Вынести мощности за границу по закону можно. Ноябрьский указ президента разрешает временно использовать вычислительные мощности за рубежом, но только по согласованию с ФСБ России.

RSS: Новости на портале Anti-Malware.ru