



Сайт видеоредактора VSDC был взломан, юзеры скачивали банковский троян

Сайт видеоредактора VSDC был взломан, юзеры скачивали банковский троян

Сайт видеоредактора VSDC был взломан, юзеры скачивали банковский троян

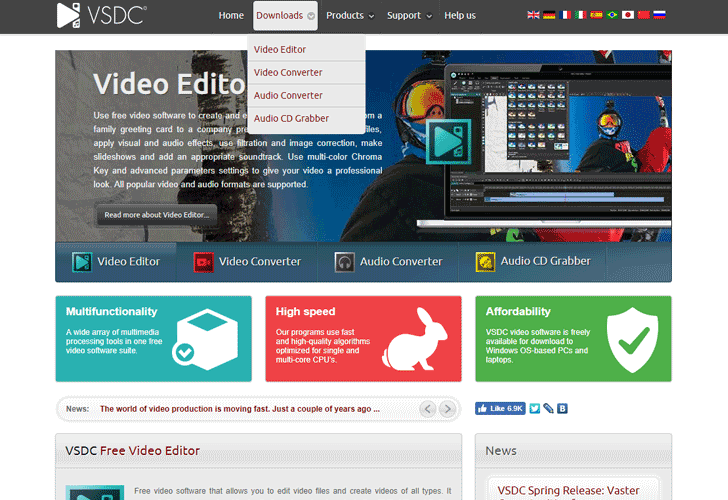
Пользователи, скачавшие софт для редактирования мультимедийных материалов VSDC в период с 21 февраля по 23 марта 2019 года, могли заразить свои компьютеры вредоносной программой.

Речь идет о банковском трояне, похищающем важную платежную информацию пользователей. Следовательно, если вы находитесь в группе риска, рекомендуется проверить систему антивирусной программой и поменять все пароли от банковских приложений.

VSDC представляет собой популярную программу для редактирования видеоматериалов — в месяц официальный сайт данной программы посещает более 1,3 миллиона пользователей.

Киберпреступники в прошлом уже взламывали ресурс разработчиков VSDC, в ходе своей атаки злоумышленники подменили ссылки на загрузку программы. В результаты люди скачивали вредоносную программу вместо нормального видеоредактора.

В этот раз атакующие встроили вредоносный код JavaScript в веб-сайт VSDC. Этот код определял геолокацию посетителя и подменял ссылки на загрузку для пользователей из Великобритании, США, Канады и Австралии.

Вредоносную кампанию обнаружили эксперты антивирусной компании «Доктор Веб», которые в блоге описали ситуацию следующим образом:

«Киберпреступники подменили ссылки на загрузку VSDC, в результате чего пользователи скачивали опасный банковский троян Win32.Bolik.2, а также Trojan.PWS.Stealer (KPOT)».

Win32.Bolik.2 является популярным полиморфным вредоносом, который может осуществлять веб-инъекции, перехват трафика, запись нажатий клавиш, а также похищать информацию из различных банковских онлайн-систем.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru