



Фишеры используют уязвимость в WinRAR для запуска бестелесного бэкдора

Фишеры используют уязвимость в WinRAR для запуска бестелесного бэкдора

Фишеры используют уязвимость в WinRAR для запуска бестелесного бэкдора

Недавно зафиксированные атаки на организации в сфере спутниковой связи и коммуникаций повторяют технику, используемую киберпреступной группой MuddyWater. Злоумышленники эксплуатируют 19-летнюю уязвимость в архиваторе WinRAR для запуска бестелесного PowerShell-бэкдора.

К счастью, в настоящее время для этой уязвимости (CVE-2018-20250) уже выпущен патч, однако из-за отсутствия функции автоматического обновления многие становятся жертвами подобных атак.

Неудивительно, что после появления информации об этой уязвимости в течение короткого промежутка времени появилось более 100 эксплойтов под нее.

В случае последних атак с использованием CVE-2018-20250 злоумышленники получают полный контроль над атакуемой системой.

Все началось с того, что команда Office 365 Advanced Threat Protection обнаружила вредоносный файл, который использовал уязвимость в WinRAR. Исследователи сразу поняли, что имеют дело с тщательно подготовленными и хорошо организованными киберпреступниками.

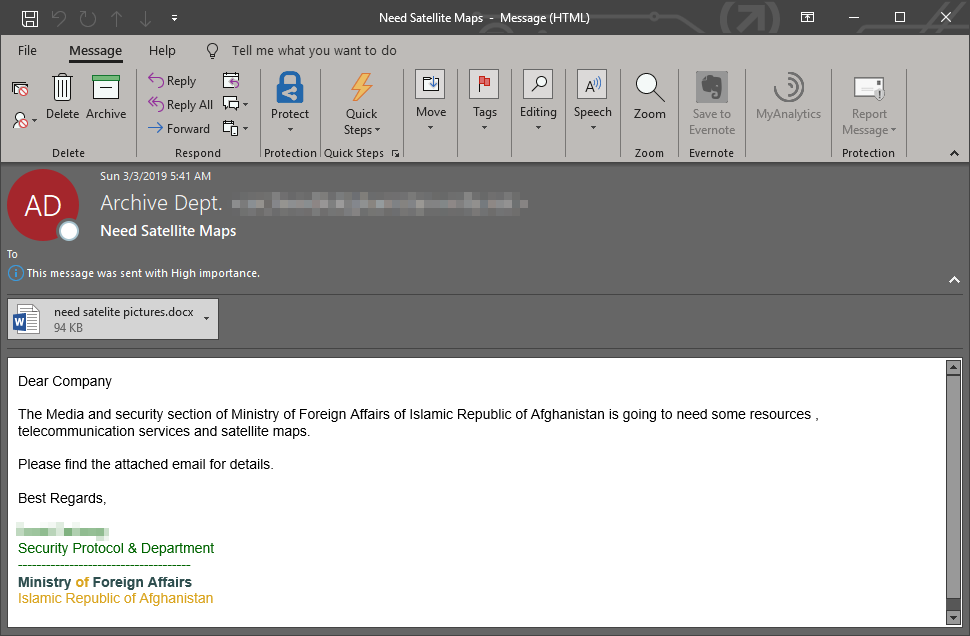
По словам Рекса Плантадо, эксперта Office 365 ATP, атаки начинаются с фишингового письма, которое замаскировано под письмо от Министерства иностранных дел Афганистана.

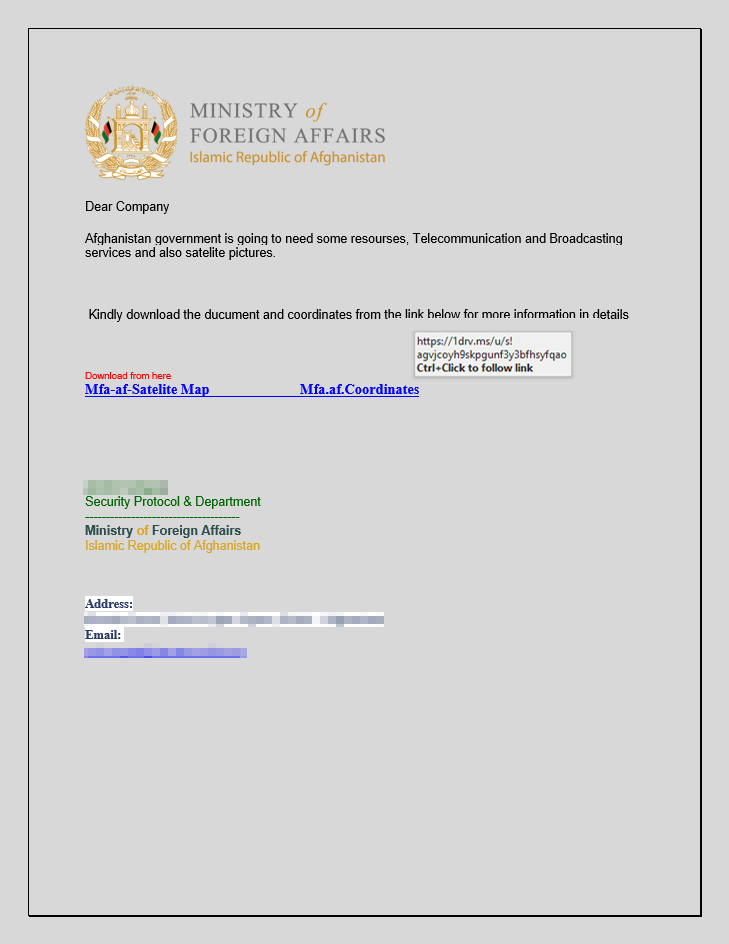
К письму прикреплен документ Word, который не содержит никакой вредоносной составляющей — предположительно, чтобы избежать детектирования антивирусными средствами, которые используют сервисы электронной почты.

Однако в этом документе содержится ссылка на другой документ, который уже располагается в облачном хранилище OneDrive.

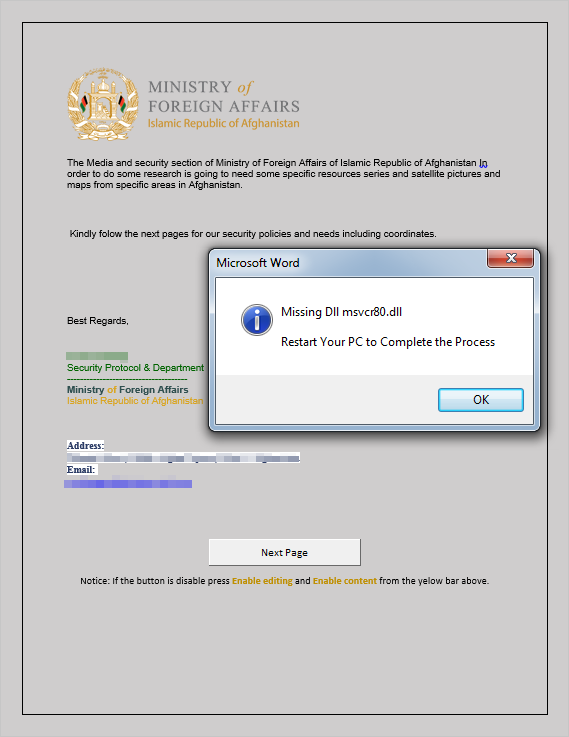
И вот во втором документе как раз и содержится вредоносная составляющая, которая запускает цепочку атаки. В частности, файл содержит грамотно обфусцированный макрос. В случае активации макросов в Microsoft Office (по умолчанию отключены) запустится загрузка на компьютер вредоносной программы.

После ее запуска пользователя попросят перезагрузить компьютер, так как в системе якобы отсутствует важная DLL.

В конечном счете загружается скрипт PowerShell, который имеет множество слоев шифрования. По словам экспертов, этот скрипт очень похож на тот, что использует группировка MuddyWater.

Попав на компьютер, вредонос способен предоставить злоумышленникам полный контроль над системой жертвы.

Подпишитесь на новости

RuStore обошёл Google Play по популярности оплаты игр в России

За играми российские пользователи Android всё ещё часто идут в Google Play, а платить предпочитают через RuStore. Среди опрошенных покупателей мобильных игр 50% использовали российский магазин, 46% — Google Play. Основным каналом оплаты их назвали 32% и 23% соответственно.

Такие результаты опубликовало агентство TelecomDaily. В онлайн-опросе 14–24 октября участвовали 2000 совершеннолетних владельцев Android-смартфонов.

При этом по установке и обновлению приложений Google Play сохраняет преимущество: им пользуются 87% респондентов, RuStore — 82%. Магазины могут спокойно соседствовать на одном устройстве.

Платящий игрок, по оценке исследователей, расходует около 1000 рублей в месяц и совершает в среднем 2,6 покупки. Средняя сумма последней покупки составила 710 рублей, медианная — 500 рублей. Чаще всего деньги уходят на подписки и премиум-доступ, покупку игр и внутриигровых предметов.

Самым популярным способом оплаты приложений стала СБП: её использовали около 70% плательщиков. Банковские карты назвали 51%.

Объявлять RuStore победителем всего рынка, само собой, рано но в борьбе за привычку оплачивать российская площадка уже выглядит убедительно.

RSS: Новости на портале Anti-Malware.ru