



Фишеры используют уязвимость в WinRAR для запуска бестелесного бэкдора

Фишеры используют уязвимость в WinRAR для запуска бестелесного бэкдора

Фишеры используют уязвимость в WinRAR для запуска бестелесного бэкдора

Недавно зафиксированные атаки на организации в сфере спутниковой связи и коммуникаций повторяют технику, используемую киберпреступной группой MuddyWater. Злоумышленники эксплуатируют 19-летнюю уязвимость в архиваторе WinRAR для запуска бестелесного PowerShell-бэкдора.

К счастью, в настоящее время для этой уязвимости (CVE-2018-20250) уже выпущен патч, однако из-за отсутствия функции автоматического обновления многие становятся жертвами подобных атак.

Неудивительно, что после появления информации об этой уязвимости в течение короткого промежутка времени появилось более 100 эксплойтов под нее.

В случае последних атак с использованием CVE-2018-20250 злоумышленники получают полный контроль над атакуемой системой.

Все началось с того, что команда Office 365 Advanced Threat Protection обнаружила вредоносный файл, который использовал уязвимость в WinRAR. Исследователи сразу поняли, что имеют дело с тщательно подготовленными и хорошо организованными киберпреступниками.

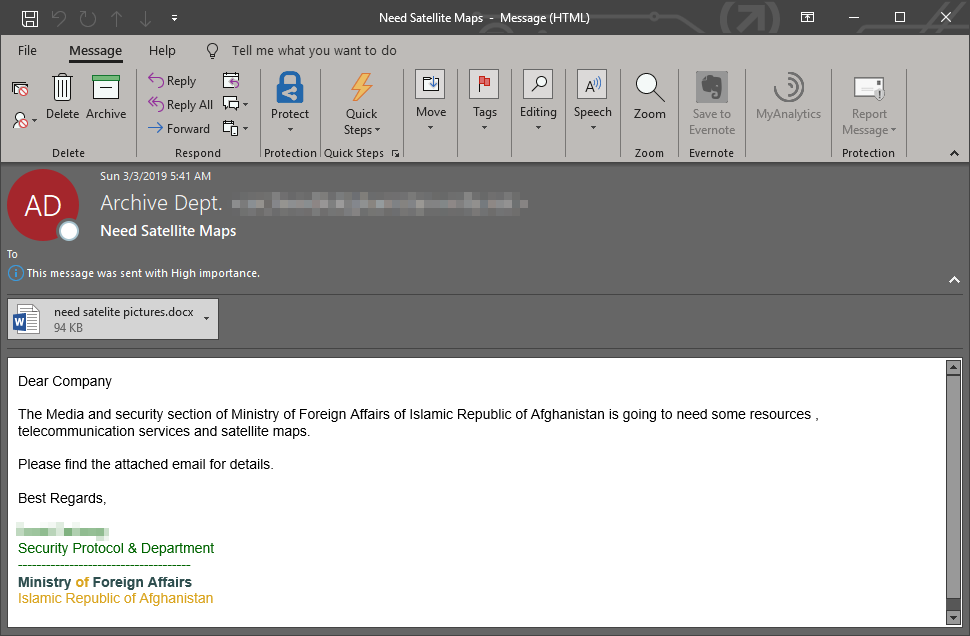
По словам Рекса Плантадо, эксперта Office 365 ATP, атаки начинаются с фишингового письма, которое замаскировано под письмо от Министерства иностранных дел Афганистана.

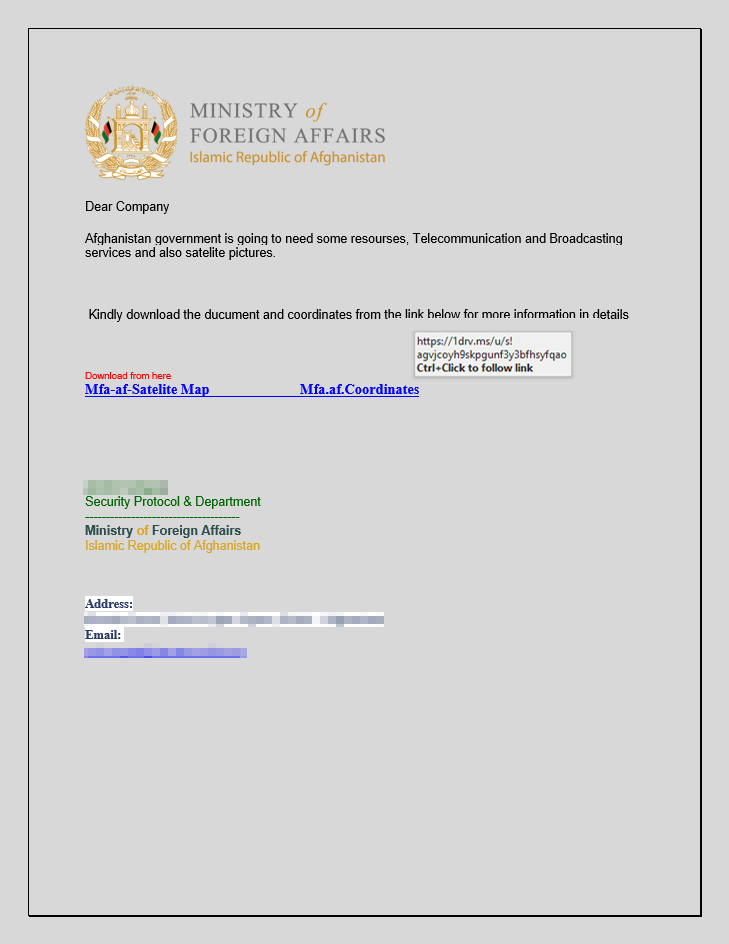
К письму прикреплен документ Word, который не содержит никакой вредоносной составляющей — предположительно, чтобы избежать детектирования антивирусными средствами, которые используют сервисы электронной почты.

Однако в этом документе содержится ссылка на другой документ, который уже располагается в облачном хранилище OneDrive.

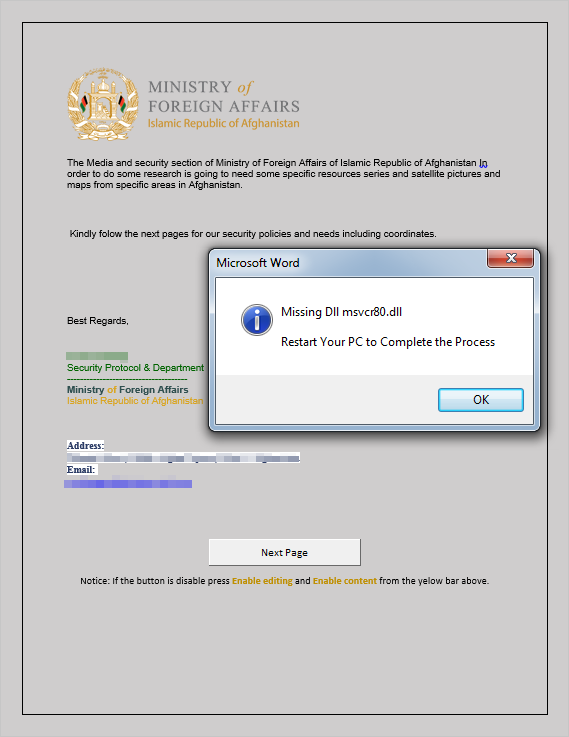
И вот во втором документе как раз и содержится вредоносная составляющая, которая запускает цепочку атаки. В частности, файл содержит грамотно обфусцированный макрос. В случае активации макросов в Microsoft Office (по умолчанию отключены) запустится загрузка на компьютер вредоносной программы.

После ее запуска пользователя попросят перезагрузить компьютер, так как в системе якобы отсутствует важная DLL.

В конечном счете загружается скрипт PowerShell, который имеет множество слоев шифрования. По словам экспертов, этот скрипт очень похож на тот, что использует группировка MuddyWater.

Попав на компьютер, вредонос способен предоставить злоумышленникам полный контроль над системой жертвы.

Подпишитесь на новости

Крупный сбой Beget оставил клиентов без сайтов, VPS и панели управления

Утро 2 ноября для клиентов Beget началось с недоступных сайтов и ошибок подключения. Сбой затронул панель управления, личный кабинет, виртуальные серверы, почту и DNS. О крупном инциденте провайдер сообщил в официальном канале. Компания ведёт восстановление и одновременно расследует произошедшее.

Среди недоступных ресурсов «Код.ру» обнаружил сайт системы маркировки «Честный знак».

Первое сообщение Beget опубликовал в 04:50 по Москве. В последующих обновлениях провайдер уточнил: проблема комплексная и затрагивает все уровни архитектуры. Инженеры вручную настраивают инфраструктуру непосредственно в дата-центрах.


Клиенты сообщали об ошибках 502 Bad Gateway, недоступности размещённых сайтов и проблемах с VPS. Перебои затронули также почтовые серверы и DNS — систему, которая помогает находить сервер по имени сайта.

В опубликованном утреннем обновлении Beget не назвал срок полного восстановления. Следующую информацию компания обещала предоставить после подтверждения технических деталей.

Причина инцидента пока не раскрыта. Подтверждения взлома, утечки или уничтожения данных в приведённых сообщениях нет.

RSS: Новости на портале Anti-Malware.ru