



Фишеры используют уязвимость в WinRAR для запуска бестелесного бэкдора

Фишеры используют уязвимость в WinRAR для запуска бестелесного бэкдора

Фишеры используют уязвимость в WinRAR для запуска бестелесного бэкдора

Недавно зафиксированные атаки на организации в сфере спутниковой связи и коммуникаций повторяют технику, используемую киберпреступной группой MuddyWater. Злоумышленники эксплуатируют 19-летнюю уязвимость в архиваторе WinRAR для запуска бестелесного PowerShell-бэкдора.

К счастью, в настоящее время для этой уязвимости (CVE-2018-20250) уже выпущен патч, однако из-за отсутствия функции автоматического обновления многие становятся жертвами подобных атак.

Неудивительно, что после появления информации об этой уязвимости в течение короткого промежутка времени появилось более 100 эксплойтов под нее.

В случае последних атак с использованием CVE-2018-20250 злоумышленники получают полный контроль над атакуемой системой.

Все началось с того, что команда Office 365 Advanced Threat Protection обнаружила вредоносный файл, который использовал уязвимость в WinRAR. Исследователи сразу поняли, что имеют дело с тщательно подготовленными и хорошо организованными киберпреступниками.

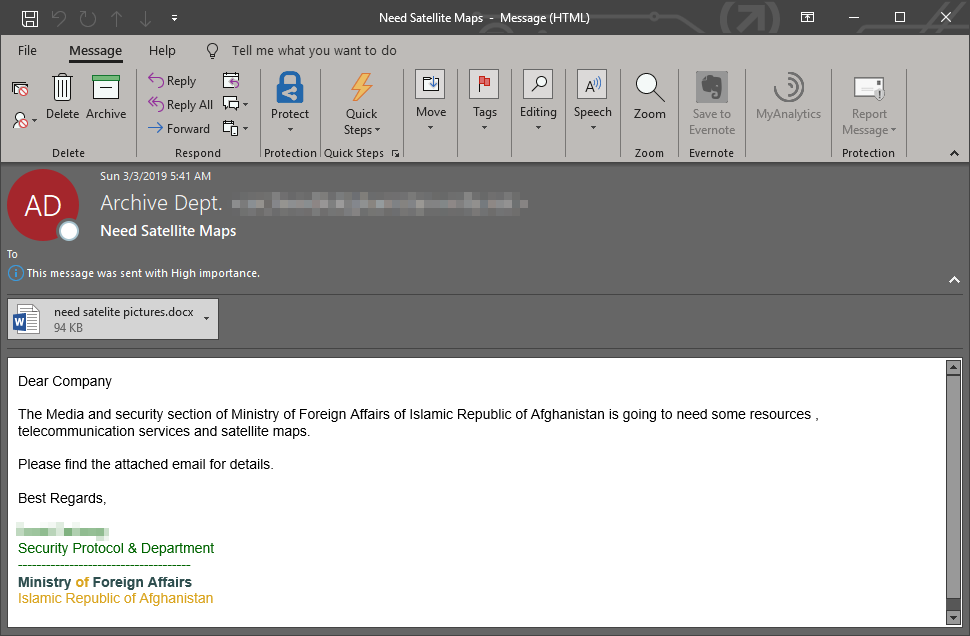
По словам Рекса Плантадо, эксперта Office 365 ATP, атаки начинаются с фишингового письма, которое замаскировано под письмо от Министерства иностранных дел Афганистана.

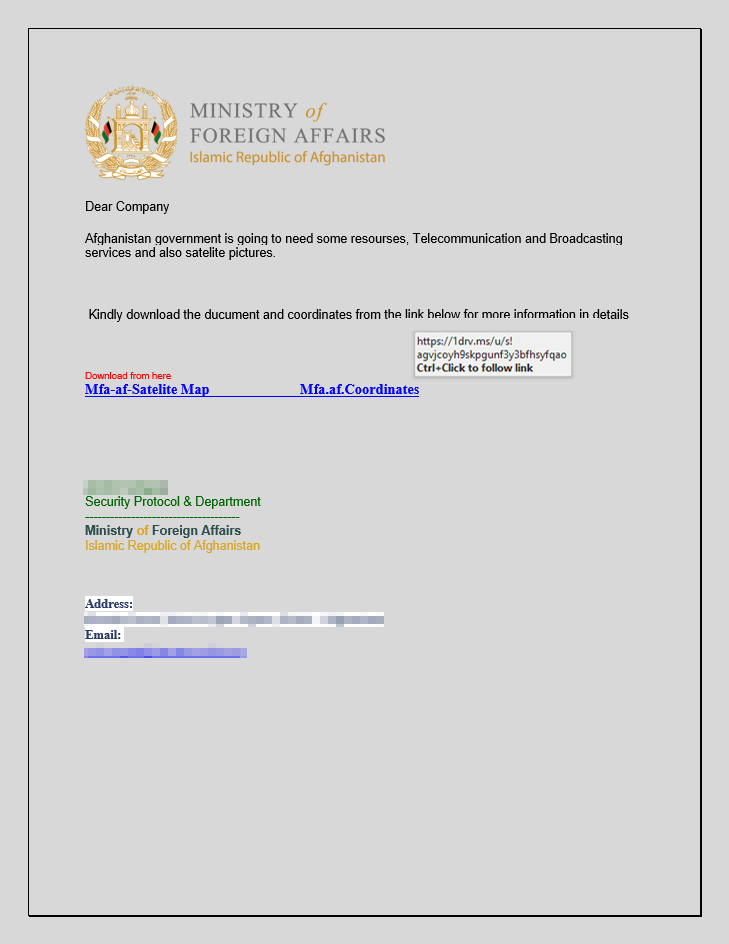
К письму прикреплен документ Word, который не содержит никакой вредоносной составляющей — предположительно, чтобы избежать детектирования антивирусными средствами, которые используют сервисы электронной почты.

Однако в этом документе содержится ссылка на другой документ, который уже располагается в облачном хранилище OneDrive.

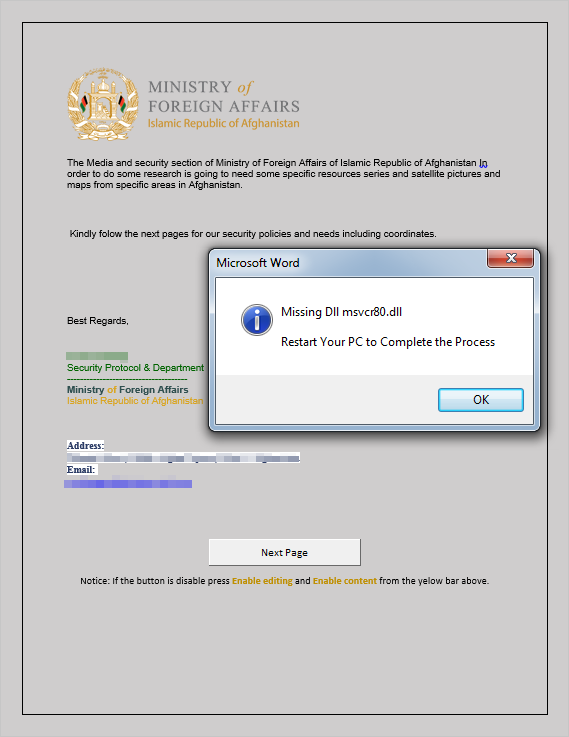
И вот во втором документе как раз и содержится вредоносная составляющая, которая запускает цепочку атаки. В частности, файл содержит грамотно обфусцированный макрос. В случае активации макросов в Microsoft Office (по умолчанию отключены) запустится загрузка на компьютер вредоносной программы.

После ее запуска пользователя попросят перезагрузить компьютер, так как в системе якобы отсутствует важная DLL.

В конечном счете загружается скрипт PowerShell, который имеет множество слоев шифрования. По словам экспертов, этот скрипт очень похож на тот, что использует группировка MuddyWater.

Попав на компьютер, вредонос способен предоставить злоумышленникам полный контроль над системой жертвы.

Подпишитесь на новости

Минцифры начнёт выдавать сертификаты подписи кода в 2027 году

Российским разработчикам готовят государственные сертификаты подписи программного кода. Минцифры планирует начать их выдачу в 2027 году, а корпоративные сертификаты безопасности — в 2028-м. Такая подпись поможет определить издателя программы и проверить, менялся ли код после выпуска.

О планах министерство сообщило «Ведомостям». Проект постановления предлагает наделить Минцифры полномочиями Национального удостоверяющего центра.

Ведомство будет определять требования к сертификатам, выдавать и отзывать их, устанавливать сроки действия и вести реестр.

Для пользователя это имеет смысл по той причине, что операционная система сможет распознать издателя установочного файла и предупредить о неизвестном разработчике.

Но подпись не превращает программу в гарантированно безопасную; она подтверждает происхождение и целостность, а не отсутствие уязвимостей.

Есть ещё вопрос денег. Закон допускает плату за сертификаты, но не обязывает её вводить. Решение о платности и тарифы пока не определены.

Потребуется и техническое признание сертификатов операционными системами, браузерами и магазинами приложений. За рубежом российский закон автоматически доверия не добавит: решение остаётся за владельцами платформ. Разработчикам, работающим на нескольких рынках, может понадобиться несколько подписей.

RSS: Новости на портале Anti-Malware.ru