



Фишеры используют уязвимость в WinRAR для запуска бестелесного бэкдора

Фишеры используют уязвимость в WinRAR для запуска бестелесного бэкдора

Фишеры используют уязвимость в WinRAR для запуска бестелесного бэкдора

Недавно зафиксированные атаки на организации в сфере спутниковой связи и коммуникаций повторяют технику, используемую киберпреступной группой MuddyWater. Злоумышленники эксплуатируют 19-летнюю уязвимость в архиваторе WinRAR для запуска бестелесного PowerShell-бэкдора.

К счастью, в настоящее время для этой уязвимости (CVE-2018-20250) уже выпущен патч, однако из-за отсутствия функции автоматического обновления многие становятся жертвами подобных атак.

Неудивительно, что после появления информации об этой уязвимости в течение короткого промежутка времени появилось более 100 эксплойтов под нее.

В случае последних атак с использованием CVE-2018-20250 злоумышленники получают полный контроль над атакуемой системой.

Все началось с того, что команда Office 365 Advanced Threat Protection обнаружила вредоносный файл, который использовал уязвимость в WinRAR. Исследователи сразу поняли, что имеют дело с тщательно подготовленными и хорошо организованными киберпреступниками.

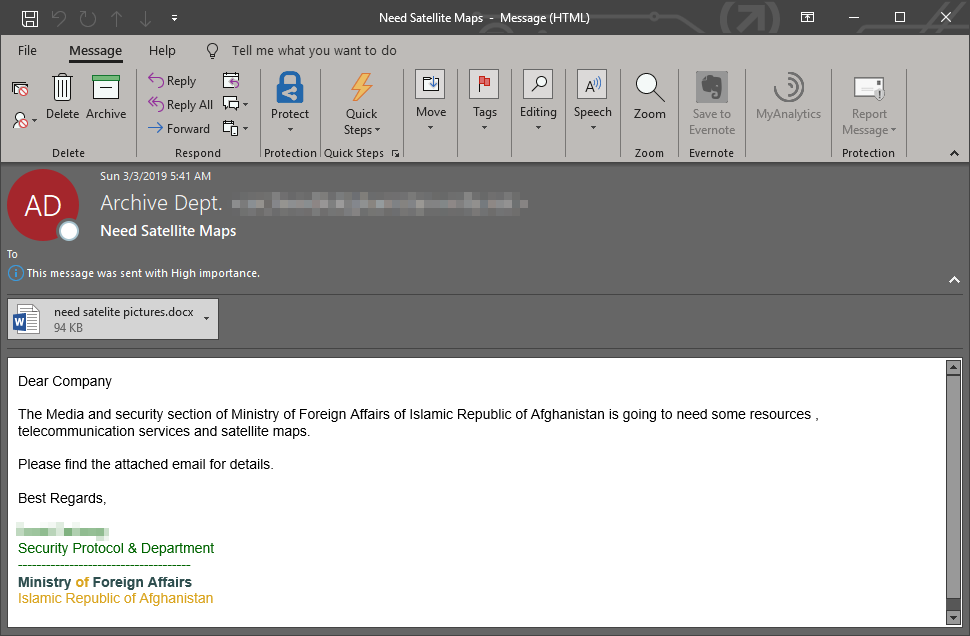
По словам Рекса Плантадо, эксперта Office 365 ATP, атаки начинаются с фишингового письма, которое замаскировано под письмо от Министерства иностранных дел Афганистана.

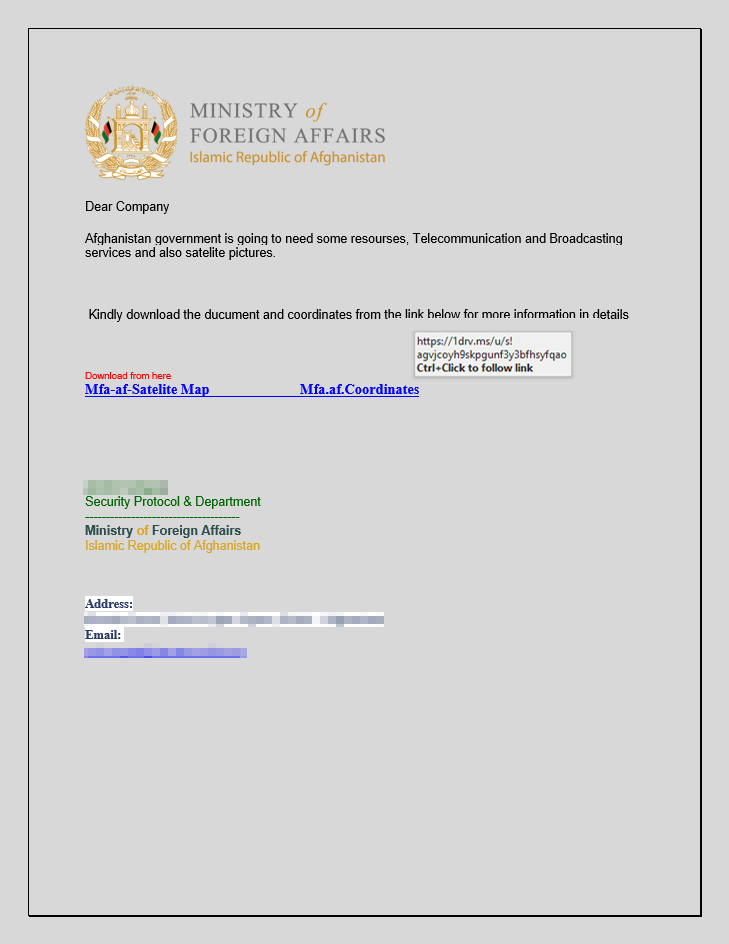
К письму прикреплен документ Word, который не содержит никакой вредоносной составляющей — предположительно, чтобы избежать детектирования антивирусными средствами, которые используют сервисы электронной почты.

Однако в этом документе содержится ссылка на другой документ, который уже располагается в облачном хранилище OneDrive.

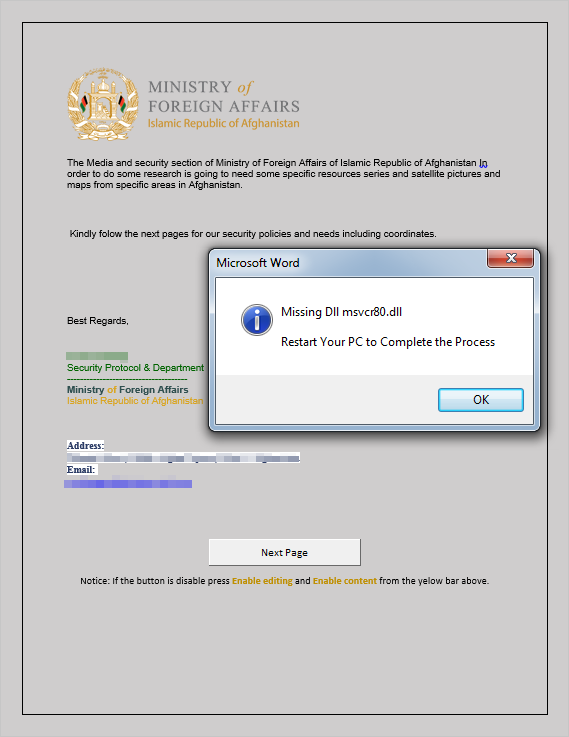
И вот во втором документе как раз и содержится вредоносная составляющая, которая запускает цепочку атаки. В частности, файл содержит грамотно обфусцированный макрос. В случае активации макросов в Microsoft Office (по умолчанию отключены) запустится загрузка на компьютер вредоносной программы.

После ее запуска пользователя попросят перезагрузить компьютер, так как в системе якобы отсутствует важная DLL.

В конечном счете загружается скрипт PowerShell, который имеет множество слоев шифрования. По словам экспертов, этот скрипт очень похож на тот, что использует группировка MuddyWater.

Попав на компьютер, вредонос способен предоставить злоумышленникам полный контроль над системой жертвы.

Подпишитесь на новости

У владельцев Li Auto крадут аккаунты и требуют до 45 тысяч рублей

Российские владельцы Li Auto столкнулись с новой волной краж мастер-аккаунтов автомобилей. После потери доступа у части машин отключаются экраны и климат-контроль, а в отдельных случаях возникают проблемы с запуском. Затем появляется предложение вернуть учётную запись за деньги.

О случаях вымогательства рассказал Autonews.ru. Проблему подтвердил представитель Sinomach Auto — официального дистрибьютора Li Auto в России.

По словам сооснователя клуба владельцев Lixiang Александра Рассказова, известно примерно о 20 пострадавших. Требуемые суммы составляют 35-45 тыс. рублей. Точное количество жертв может быть больше.

Мастер-аккаунт связан с управлением автомобилем через фирменное приложение. Последствия его перехвата различаются: у одних владельцев пропадает машина из профиля, у других перестают работать отдельные функции. Один из собеседников издания смог поехать с физическим ключом, хотя Bluetooth-ключ не срабатывал.

Точный механизм кражи пока неизвестен. Рассказов утверждает, что теперь страдают и владельцы с оплаченными китайскими номерами в сервисе eSender, который раньше помогал сохранять контроль над аккаунтом.

Li Auto и дистрибьютор разрабатывают защиту и процедуру восстановления доступа. Также готовится перенос привязки с китайских номеров на электронную почту. Решения обещают распространить и на официально поставленные машины, и на параллельный импорт; сроки не названы.

RSS: Новости на портале Anti-Malware.ru