



Забудьте о необходимости безопасно извлекать USB-накопители в Windows 10

Забудьте о необходимости безопасно извлекать USB-накопители в Windows 10

Забудьте о необходимости безопасно извлекать USB-накопители в Windows 10

Обновившись до версии Windows 10 1809, вы обнаружите, что вам больше не выводятся предупреждения при «неправильном» извлечении USB-накопителей. Раньше необходимо было задействовать специальную функцию — «Извлечь устройство». Теперь же вы можете просто вытащить флешку, система не будет на это «ругаться».

Microsoft решила обновить свою политику относительно подключенных USB-накопителей. Вместо «лучшей производительности» пользователи теперь смогут опробовать «быстрое извлечение».

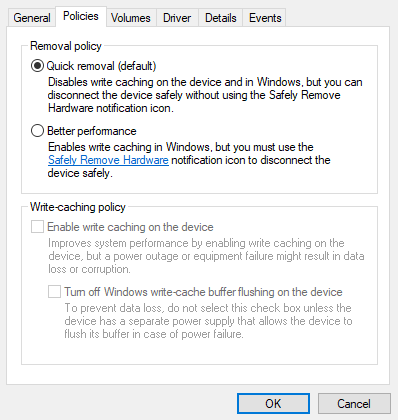
Что же на деле значат эти две политики в отношении съемных USB-устройств — Microsoft дала описание каждой из характеристик.

  1. Быстрое извлечение. Смысл этой политики заключается в том, чтобы держать подключенное устройство в постоянной готовности к извлечению. Таким образом, вы можете отключить съемное устройство без необходимости «безопасно» извлекать его. Однако здесь есть нюанс — Windows не сможет кешировать операции записи на этот съемный диск. Это может сказаться на производительности.
  2. Лучшая производительность. Это политика, как можно понять из названия, делает упор на улучшение производительности при работе со съемными дисками. В этом случае операционная система способна кешировать операции записи на USB-устройство. Придется пользоваться функцией «безопасного» извлечения накопителя — Windows так убеждается, что все кеширование завершено.

Несмотря на то, что Microsoft теперь отдает предпочтение «быстрому извлечению», корпорация оставила возможность настроить все таким образом, чтобы операции записи кешировались, а вам необходимо было извлекать устройство перед тем, как вытащить его из разъема.

Для этого:

  1. Подключите устройство к компьютеру.
  2. Откройте проводник Windows (например, правой кнопкой по меню Пуск — Проводник).
  3. В проводнике найдите подключенное USB-устройство.
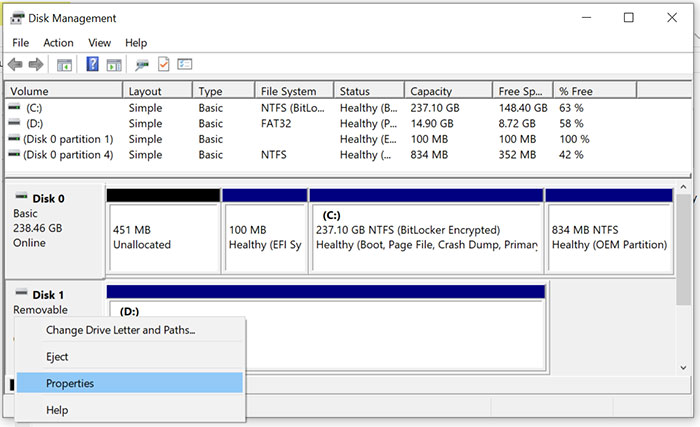
  4. Правой кнопкой мыши по устройству — «Управление диском».
  5. В нижней части появившегося окна найдите диск, нажмите на его логотипе правую кнопку, выберите — «Свойства».
  6. Выберите «Политики», а затем настройте ту, которую сочтете нужным.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru