



Пострадавшие от вымогателя Planetary могут бесплатно вернуть файлы

Пострадавшие от вымогателя Planetary могут бесплатно вернуть файлы

Пострадавшие от вымогателя Planetary могут бесплатно вернуть файлы

Специалисты Emsisoft выпустили дешифратор, который поможет жертвам семейства шифровальщиков Planetary бесплатно вернуть свои файлы. Это семейство программ-вымогателей отметилось использованием названий планет в качестве расширения, которое добавляется к зашифрованным файлам.

Жертвы вымогателя Planetary отмечали, что к именам пострадавших файлов вредоносная программа добавляет следующие расширения: .mira, .yum, .Pluto или .Neptune. Если изначальное имя файла было test.jpg, после шифрования оно превращается в test.jpg.Neptune или test.jpg.mira.

Последний вариант шифровальщика используется исключительно расширение .mira — в честь вымышленной планеты из игры Xenoblade.

Чтобы расшифровать свои файлы с помощью выпущенного дешифратора, пользователи должны убедиться в том, что у них сохранился файл, в котором изложены требования злоумышленников.

Этот файл имеет имя !!!READ_IT!!!.txt, а располагается в каждой папке, где есть зашифрованные файлы. Также его можно найти на рабочем столе.

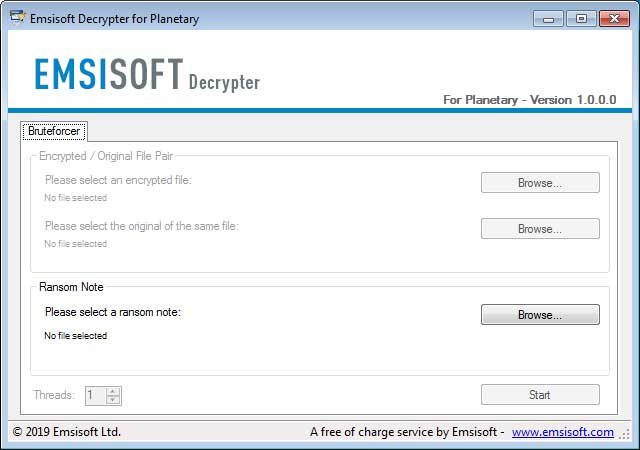
Для расшифровки файлов скачайте программу decrypt_Planetary.exe и сохраните ее на рабочем столе. После этого запустите файл с правами администратора. Далее появится окно программы, в котором вам будет предложено выбрать файл с требованиями преступников:

Выберите этот файл и нажмите кнопку «Start» — программа выдаст вам ключ расшифровки. Теперь можно нажать «OK», чтобы загрузить ключ в дешифратор.

Затем в следующем окне выберите съемные и встроенные диски, файлы на которых вы хотите расшифровать. Нажмите кнопку «Decrypt» — процесс расшифровки запустится.

Подпишитесь на новости

СберТех запустил направление проверки безопасности ПО до внедрения

СберТех объявил о запуске нового направления по анализу безопасности программного обеспечения. В его основе собственная Лаборатория проверки ПО и технологическая платформа Platform V Orchestrator for Security Services. Задача — проверять софт до того, как его пустят в корпоративную инфраструктуру.

Как объясняет СберТех, платформа объединяет компоненты для работы с встроенными и внешними средствами анализа. Они позволяют проверять цифровые артефакты, контролировать состав ПО и его изменения, выявлять уязвимости, скрытые угрозы и дефекты в исходном коде и репозиториях.

Компания рассчитывает заменить разрозненные проверки и ручную обработку результатов единым управляемым процессом. По заявлению гендиректора СберТеха Максима Тятюшева, это позволит масштабировать проверки без пропорционального увеличения команды.

Потребность компания связывает с внедрением сотен продуктов от разных поставщиков, использованием компонентов с открытым исходным кодом и ростом атак на цепочки поставок ПО. Основные заказчики — банки, промышленность, телеком, энергетика и госсектор.

Platform V Orchestrator for Security Services поставляется как самостоятельный продукт и может интегрироваться в существующую инфраструктуру информационной безопасности заказчика. Решение поддерживает локальное развертывание и работу в изолированных средах: частных облаках и выделенных контурах обработки данных.

Реклама, 18+. ООО « Сбертех». ИНН 7736632467
ERID: 
2VfnxxYDDbr

RSS: Новости на портале Anti-Malware.ru