



Данные 540 млн юзеров Facebook были найдены в незащищенном ведре AWS S3

Данные 540 млн юзеров Facebook были найдены в незащищенном ведре AWS S3

Данные 540 млн юзеров Facebook были найдены в незащищенном ведре AWS S3

Благодаря паре недобросовестных разработчиков персональные данные миллионов пользователей Facebook были доступны любому желающему. Проблему обнаружил Крис Викери из Upguard, который отметил наличие двух незащищенных ведер AWS S3.

Как оказалось, ведра принадлежат двум разработчикам сторонних приложений для Facebook — Cultura Colectiva и At the Pool. Викери отметил, что база данных Cultura Colectiva содержала 540 миллионов записей пользователей социальной сети.

Большинство затронутых юзеров оказались жителями Мексики и Латинской Америки.

Среди данных пользователей были: комментарии, лайки, реакции, идентификационные номера Facebook, имена учетных записей. Исследователь утверждает, что такая информация может заинтересовать различных рекламодателей.

Разработчики Cultura Colectiva никак не реагировали на информацию о раскрытых данных. Только после опубликованного Upguard отчета база данных была удалена.

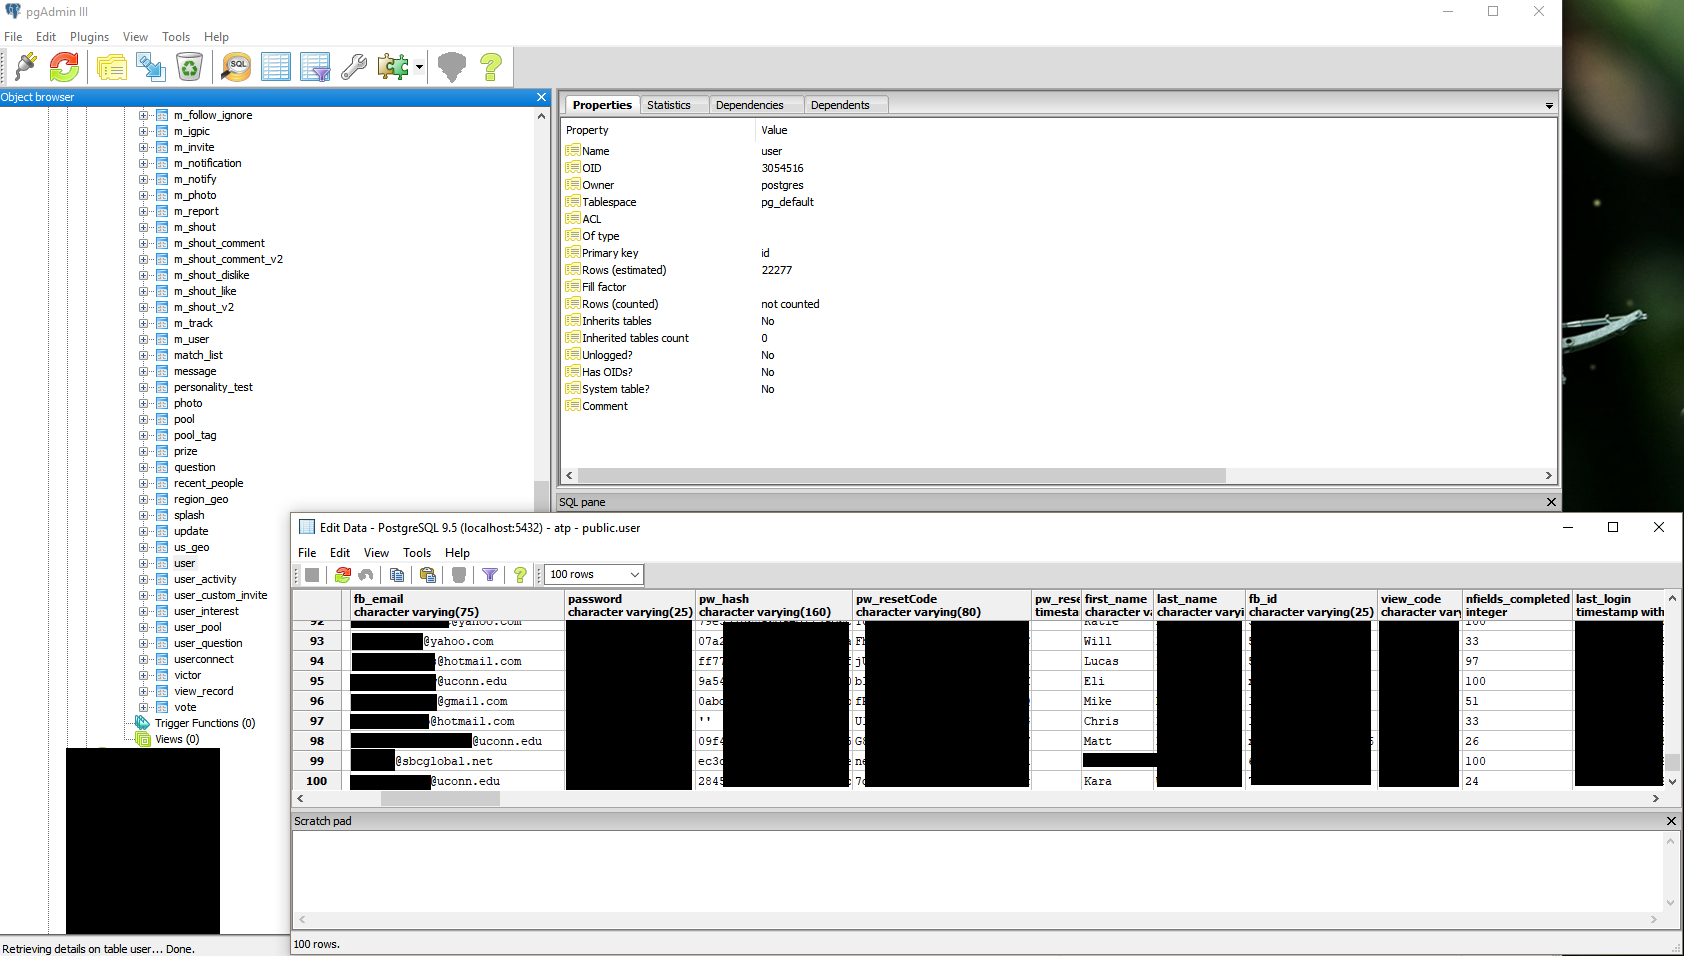
База At the Pool содержала куда меньше сведений — всего о 22 000 аккаунтов. Однако в этой базе присутствовала уже более важная информация: идентификаторы, любимые фильмы и книги, фотографии и пароли.

Вчера мы сообщали, что Facebook была уличена в использовании возмутительной практики — пользователей просили предоставить пароль от аккаунта электронной почты.

Подпишитесь на новости

В UEFI нашли критическую дыру: сервер можно атаковать ещё до загрузки ОС

Операционная система ещё не запустилась, а чужой код уже работает. В EDK II — открытой основе UEFI-прошивок, которую используют многие производители серверов, — обнаружили критическую уязвимость CVE-2026-97631 с 9,5 балла из 10 по CVSS. Она позволяет атаковать машину во время сетевой загрузки PXE.

Детали разработчики раскрыли в официальном уведомлении. Проблему нашли Алекс Матросов из Anthropic и Дэн Холмс-Митра из Google.

Ошибка затрагивает обработку ICMP-сообщений при загрузке по IPv4 и IPv6: слишком большой пакет переполняет буфер и повреждает память.

Результат — зависание загрузки либо выполнение кода с максимальными привилегиями в среде UEFI. Причём до того, как Secure Boot и механизмы измеренной загрузки проверят компоненты ОС. Защита Windows или Linux в этот момент ещё даже не вышла на смену.

Но для эксплуатации должны сложиться определённые условия: машина должна загружаться по сети, а вредоносный пакет — попасть к ней именно в этот момент. Для выполнения кода атакующему также нужно знать конкретную сборку прошивки. Одного универсального пакета для захвата всех серверов здесь нет.

По данным Ars Technica, публикацию согласовывали на январь, однако исправление появилось в открытом pull request ещё в сентябре. Теперь детали доступны как защитникам, так и тем, кто предпочитает ломать.

Администраторам стоит проверить уведомления производителя и доступность обновления BIOS/UEFI. Если PXE не нужен, сетевую загрузку рекомендуют отключить.

RSS: Новости на портале Anti-Malware.ru