



Данные 540 млн юзеров Facebook были найдены в незащищенном ведре AWS S3

Данные 540 млн юзеров Facebook были найдены в незащищенном ведре AWS S3

Данные 540 млн юзеров Facebook были найдены в незащищенном ведре AWS S3

Благодаря паре недобросовестных разработчиков персональные данные миллионов пользователей Facebook были доступны любому желающему. Проблему обнаружил Крис Викери из Upguard, который отметил наличие двух незащищенных ведер AWS S3.

Как оказалось, ведра принадлежат двум разработчикам сторонних приложений для Facebook — Cultura Colectiva и At the Pool. Викери отметил, что база данных Cultura Colectiva содержала 540 миллионов записей пользователей социальной сети.

Большинство затронутых юзеров оказались жителями Мексики и Латинской Америки.

Среди данных пользователей были: комментарии, лайки, реакции, идентификационные номера Facebook, имена учетных записей. Исследователь утверждает, что такая информация может заинтересовать различных рекламодателей.

Разработчики Cultura Colectiva никак не реагировали на информацию о раскрытых данных. Только после опубликованного Upguard отчета база данных была удалена.

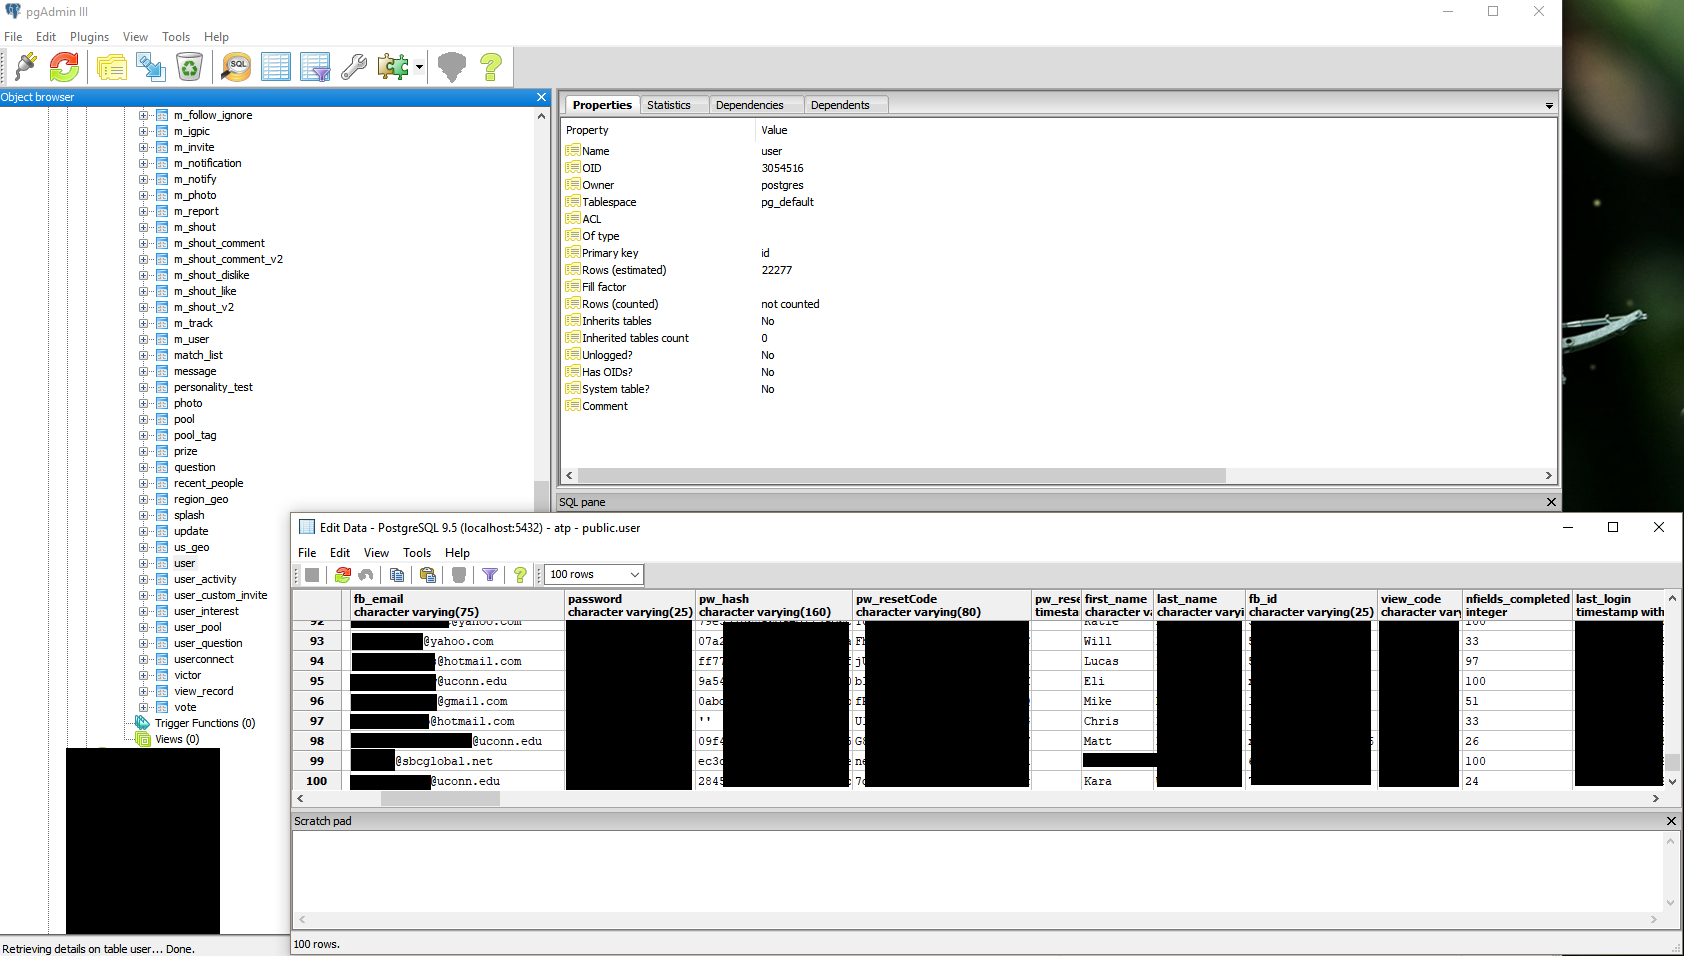
База At the Pool содержала куда меньше сведений — всего о 22 000 аккаунтов. Однако в этой базе присутствовала уже более важная информация: идентификаторы, любимые фильмы и книги, фотографии и пароли.

Вчера мы сообщали, что Facebook была уличена в использовании возмутительной практики — пользователей просили предоставить пароль от аккаунта электронной почты.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru