



Great Cannon — инструмент, используемый Китаем в атаках на GitHub

Great Cannon — инструмент, используемый Китаем в атаках на GitHub

Great Cannon — инструмент, используемый Китаем в атаках на GitHub

Исследователи в области безопасности сообщили о мощном инструменте, который использовался китайским правительством для выведения сайтов из строя. Ранее это кибероружие нигде не фигурировало и никем не описывалось.

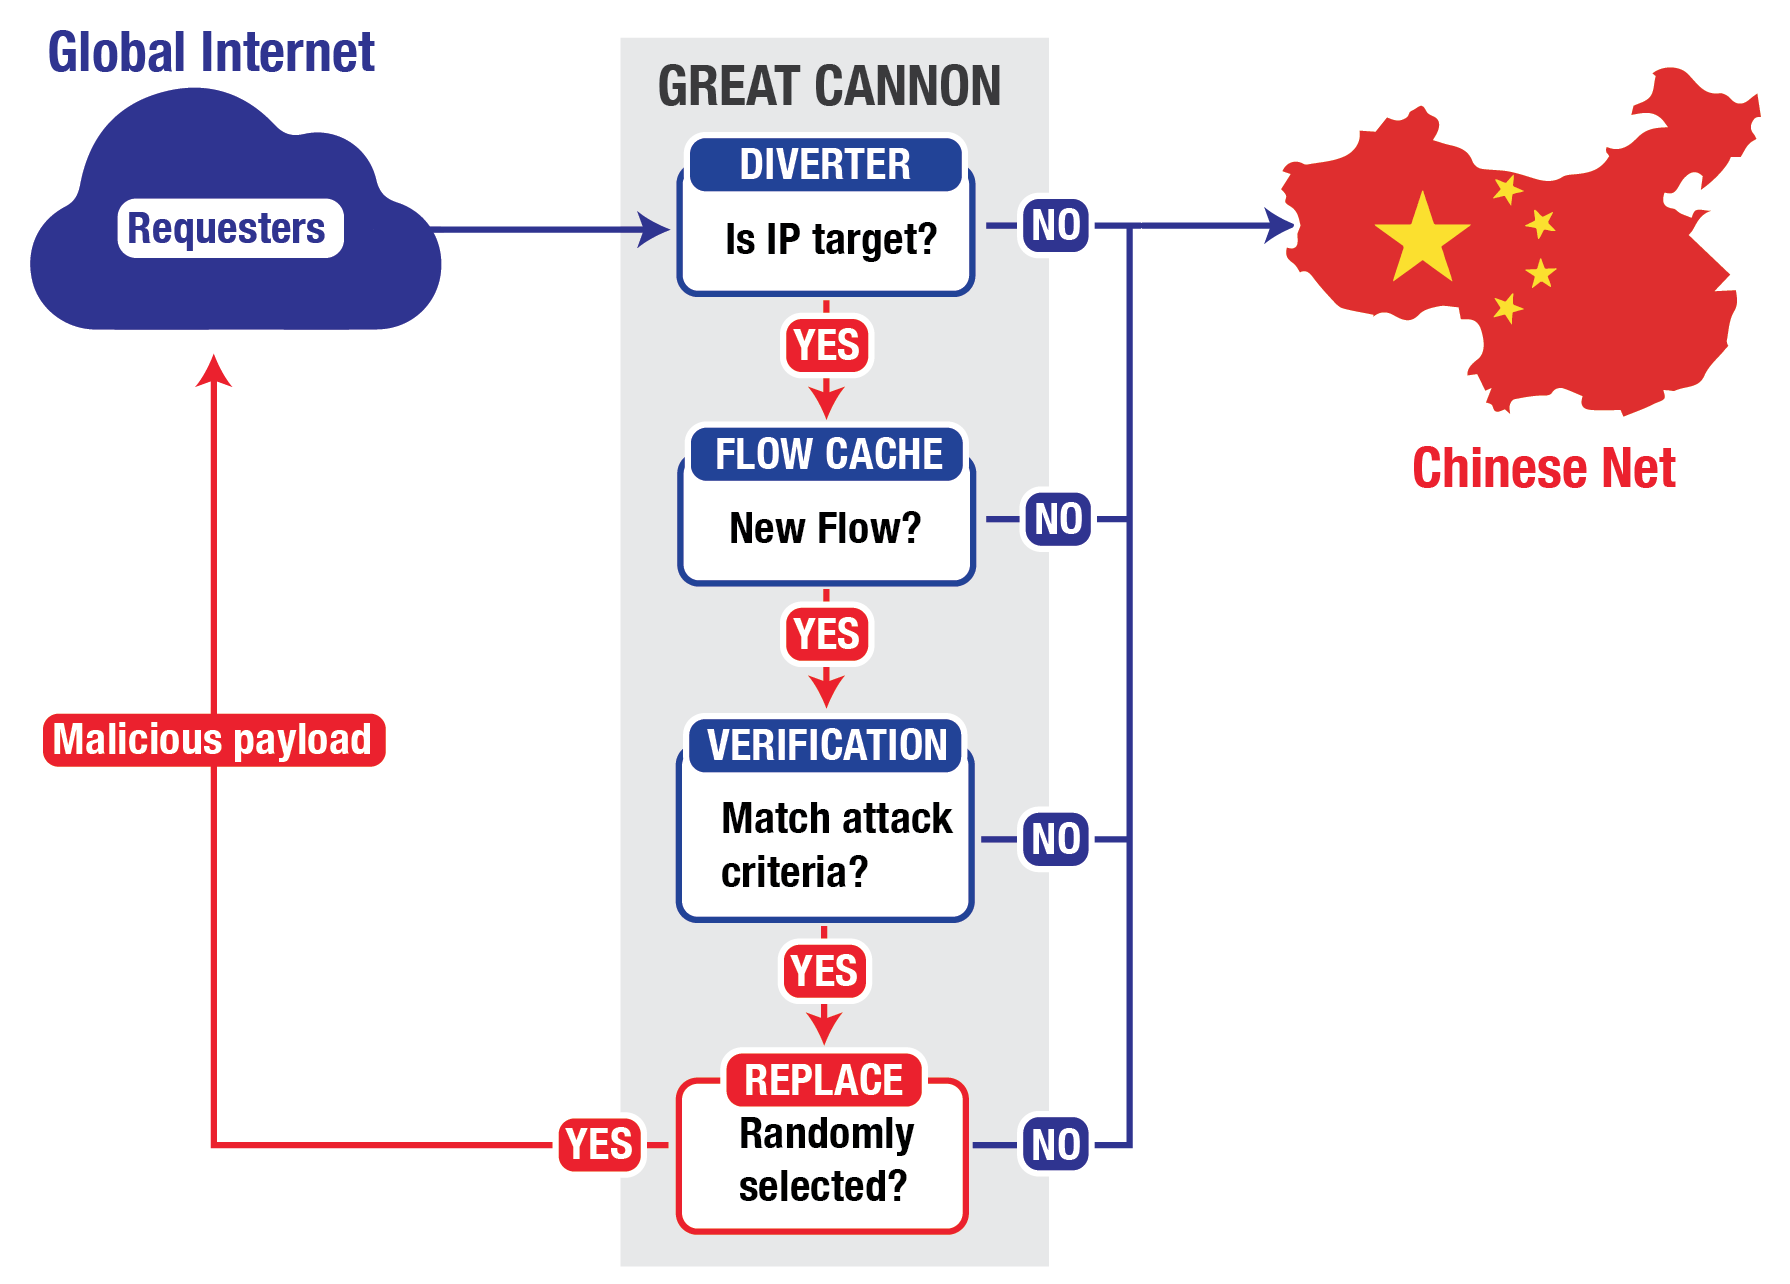
Инструмент получил имя Great Cannon, Китай использовал его для «бомбардировки» мусорным трафиком двух страниц на GitHub, которые выступали против цензуры. Эксперты подчеркивают, что Great Cannon также может использоваться для тайной установки вредоносных программ на компьютеры пользователей.

В случае атак на страницы GitHub Китай использовал компьютеры обычных пользователей интернета — в их трафик был внедрен вредоносный JavaScript-код, инициирующий постоянную загрузку двух атакуемых страниц.

Этот код был результатом работы Great Cannon, который КНР использовала для изменения трафика.

«Кибероперации с использованием Great Cannon демонстрируют значительное развитие контроля информации со стороны государства. В данном случае Китай пытался добиться еще большей цензуры», — говорится в отчете исследователей Калифорнийского университета в Беркли и Торонтского университета.

«Great Cannon — очень опасный инструмент, так как обладает возможностью незаметного заражения пользователей вредоносными программами, а затем использует их для DDoS-атак на неугодные ресурсы».


Подпишитесь на новости

42% компаний объединяют средства защиты разных вендоров в единый контур

42% участников опроса на эфире AM Live «Экосистемы кибербезопасности» сообщили, что объединили решения разных вендоров в единый контур защиты. Ещё у 23% совместно работает часть инструментов, у 24% средства защиты действуют независимо. Преимущественно продукты одного поставщика используют 11% зрителей.

Участники дискуссии обсудили, что необходимо для совместной работы средств защиты.

Руководитель IBF «Дикси» Александр Танчук отметил, что экосистема должна закрывать потребности службы ИБ и обеспечивать понятную ответственность за результат. Евгений Гуляев из R-Vision обратил внимание на обмен данными между решениями и формирование общего контекста для защиты.

Другой опрос касался выбора экосистемы. Для 32% зрителей главным критерием стала широта продуктовой линейки, для 28% — скидки и бонусы, для 13% — планы развития на ближайшие годы. В эфире озвучили не все результаты этого опроса.

Эксперты рекомендовали проверять совместную работу продуктов на практике и оценивать совокупную стоимость владения. Наталья Глинина из «МегаФон ПроБизнес» отметила, что выбор между решениями разных поставщиков и более централизованной моделью зависит от задач заказчика.

Директор по клиентским решениям CURATOR Эдгар Микаелян подчеркнул: при привлечении сервис-провайдера важно заранее определить ответственность за интеграцию, соблюдение SLA и результат.

В финальном опросе 32% зрителей заявили, что после эфира планируют запустить проект по внедрению или развитию экосистемы безопасности.

RSS: Новости на портале Anti-Malware.ru