



В 2019 году китайские компании успели слить 590 млн резюме

В 2019 году китайские компании успели слить 590 млн резюме

В 2019 году китайские компании успели слить 590 млн резюме

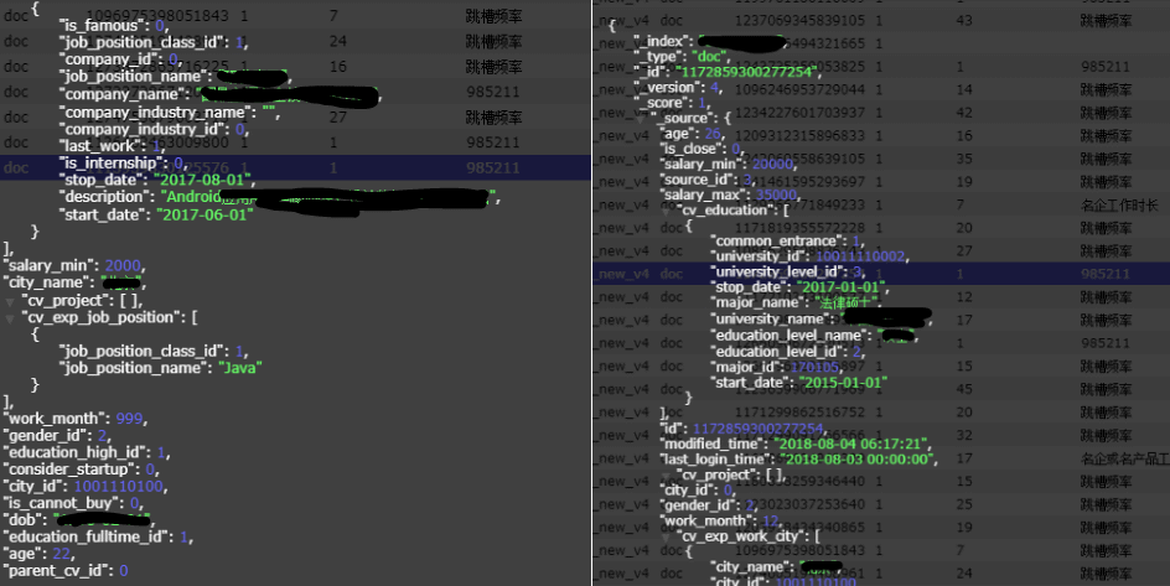
С начала этого года китайские компании умудрились допустить утечку 590 миллионов резюме. Такая статистика получается, если сложить данные об утечках из разных источников, о которых эксперты сообщили в первые три месяца 2019 года.

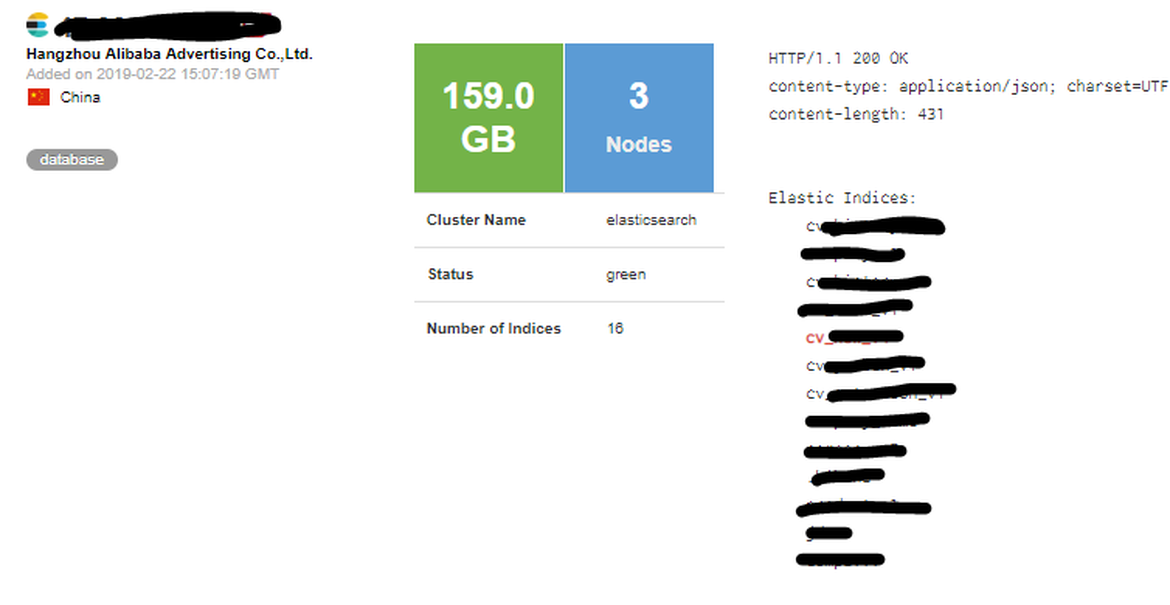
Наибольший процент инцидентов с непреднамеренным раскрытием данных произошел по причине плохо защищенных баз данных MongoDB, а также серверов ElasticSearch, которые были доступны из Сети без пароля.

От мелких компаний до крупных организаций, специализирующихся на поиске рабочих мест — все они сливали данные своих клиентов в той или иной форме. Исследователь Саням Джейн, участник сообщества GDI Foundation, сообщил о большинстве случаев утечек.

Например, 10 марта Джейн обнаружил сервер ElasticSearch, который раскрывал 33 миллионов резюме граждан Китая. Эту базу данных защитили паролем спустя четыре дня после сообщения Джейн.

13 марта специалист наткнулся на еще один сервер ElasticSearch, который на этот раз содержал 84,8 миллионов резюме. Об этой базе также сообщил Дэвин Стоукс.

15 марта Джейн опять исследовал цифровое пространство, что привело к обнаружению очередной установки ElasticSearch, которая раскрывала 93 миллиона резюме.

Четвертый сервер, найденный Джейн содержал только 9 миллионов резюме, а вот пятый — целых 129 миллионов. Шестой сервер сливал 180 000, седьмой — 17 000.

Буквально на днях Боб Дьяченко сообщил, что китайский сервер сливает 10,5 миллионов данных граждан Китая.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru